



Microsoft: Китайский вредонос использует баг Windows для маскировки заданий

Microsoft: Китайский вредонос использует баг Windows для маскировки заданий

Microsoft: Китайский вредонос использует баг Windows для маскировки заданий

Microsoft наткнулась на новую вредоносную программу, фигурирующую в атаках китайской кибергруппировки Hafnium. Закрепиться в скомпрометированной системе зловреду помогает создание и маскировка заданий в Планировщике Windows.

Hafnium известна своими шпионскими кампаниями против оборонки США и зарубежных исследователей. В прошлом году эти хакеры использовали 0-day дыры ProxyLogon, затрагивающие все поддерживаемые версии Microsoft Exchange.

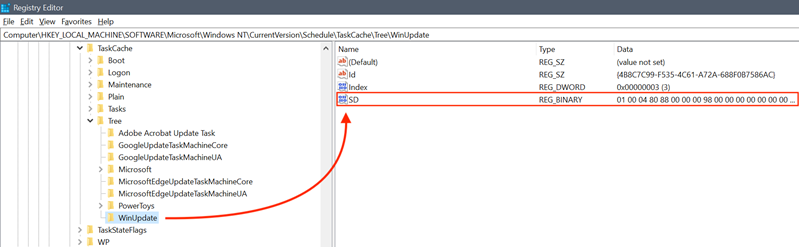
В этот раз команда Microsoft Detection and Response Team (DART) обнаружила один из инструментов Hafnium, который получил имя Tarrask. По словам специалистов, он используется для эксплуатации ранее неизвестного бага Windows, позволяющего злоумышленникам прятать вредоносные задачи в Планировщике.

Эти «спрятанные» задачи кибергруппировка использует для сохранения доступа к взломанному устройству в случае его перезагрузки, а также для повторного установления соединения с командным сервером (C2).


Найти замаскированные задачи можно только в случае аудита системного реестра Windows. Чтобы выявить присутствие хакеров, DART рекомендует системным администраторам включить логирование для «TaskOperational».

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru