



Android-троян Fakecalls перехватывает звонки жертвы в техподдержку банка

Android-троян Fakecalls перехватывает звонки жертвы в техподдержку банка

Android-троян Fakecalls перехватывает звонки жертвы в техподдержку банка

Ещё один банковский троян для мобильных устройств на Android привлёк внимание экспертов необычными функциональными возможностями. Получивший имя Fakecalls вредонос перехватывает звонки жертвы в техподдержку и соединяет её напрямую с операторами зловреда.

Авторы трояна маскируют его под одно из банковских приложений, отображая официальный логотип и телефонный номер, по которому можно связаться с технической поддержкой клиентов.

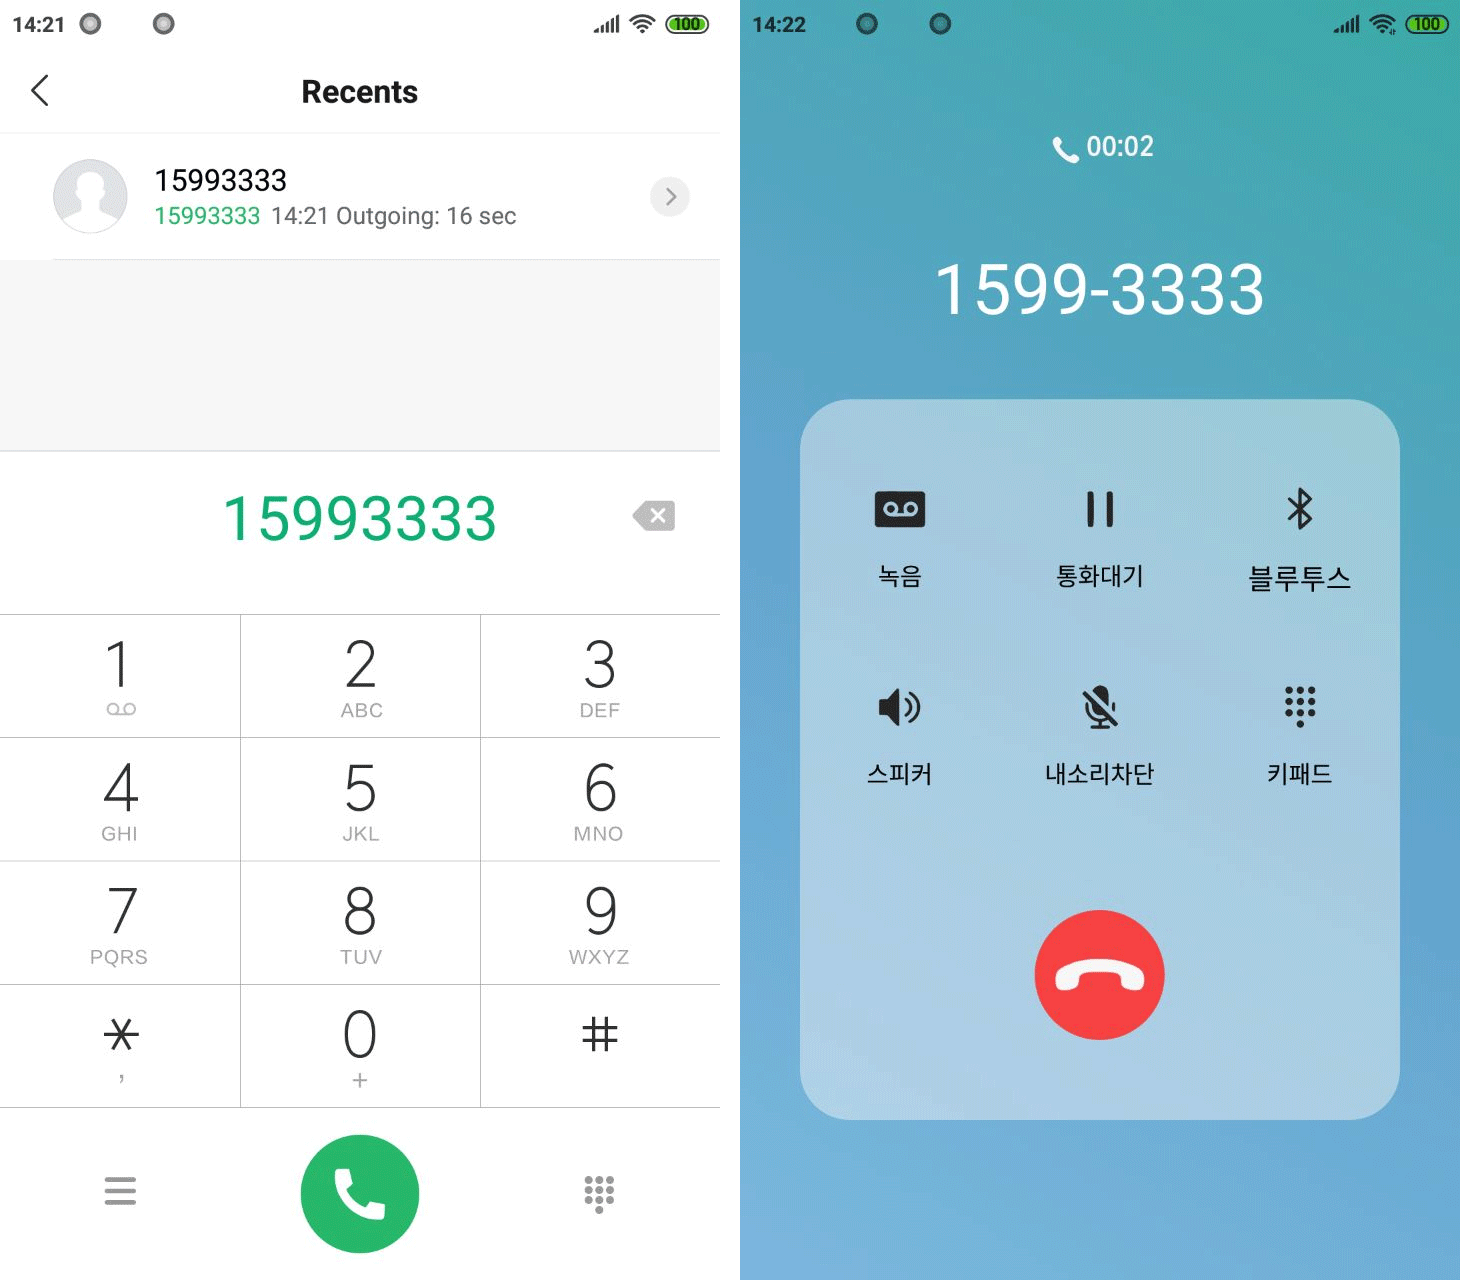
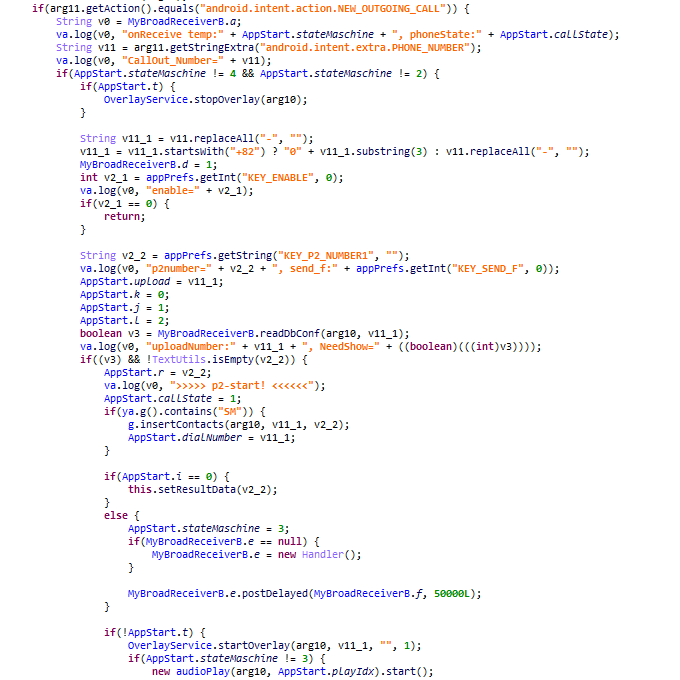
Если владелец заражённого Android-устройства попробует позвонить в кредитную организацию, вредоносная программа перехватит звонок и отобразит кастомный экран набора номера, который практически не отличить от легитимного.


Таким образом, пока жертва наблюдает наложение фейкового звонка с подставленным номером банка, реальный вызов идёт на номер киберпреступников. Последние, взяв трубку, играют роль сотрудников техподдержки и «консультируют» клиента, что, конечно же, приводит к потере денежных средств.

Для корректной работы в системе Fakecalls запрашивает ряд разрешений, чтобы получить доступ к списку контактов, микрофону, камере, данным геолокации и функциональности телефона. Специалисты «Лаборатории Касперского» разобрали образец Android-трояна и пришли к выводу, что вредонос также может проигрывать записанные сообщения, имитирующие автоматические ответы реальной техподдержки.

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru