


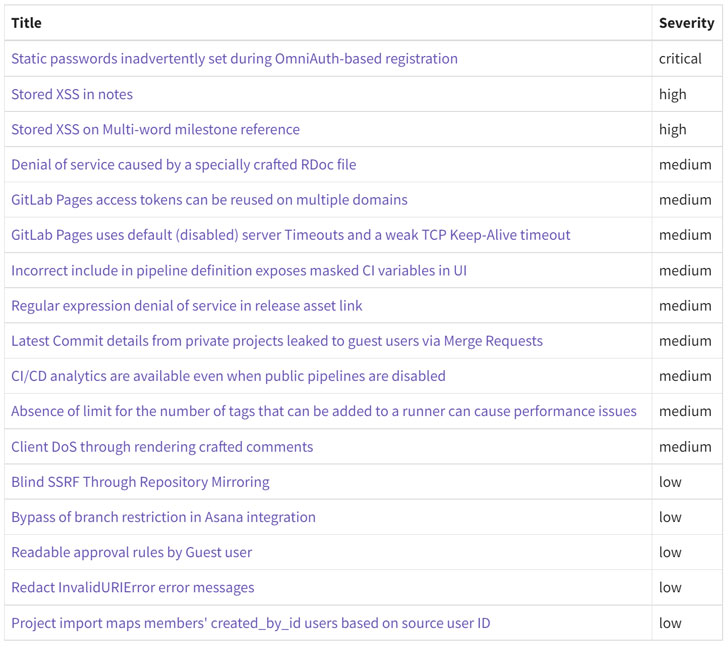

GitLab устранила критическую уязвимость, позволяющую взломать аккаунты

GitLab устранила критическую уязвимость, позволяющую взломать аккаунты

GitLab устранила критическую уязвимость, позволяющую взломать аккаунты

DevOps-платформа GitLab выпустила обновления софта, устраняющие критическую уязвимость, которая в случае успешной эксплуатации может позволить атакующим получить контроль над аккаунтами.

Проблема в безопасности отслеживается под идентификатором CVE-2022-1162, эксперты дали ей 9,1 балла по шкале CVSS. Брешь удалось обнаружить в ходе внутренней проверки командой GitLab.

«Для аккаунтов, зарегистрированных с помощью OmniAuth-провайдера (например, OAuth, LDAP, SAML), пароль устанавливался в жёстко запрограммированном виде, что позволяло получить контроль над затронутыми учётными записями. Уязвимости подвержены версии GitLab CE/EE 14.7 (до 14.7.7), 14,8 (до 14.8.5) и 14.9 (14.9.2)», — гласит официальное уведомление.

Представители GitLab также отметили, что им пришлось сбросить пароли ряда пользователей, чтобы предотвратить возможные киберинциденты. Внутреннее расследование показало отсутствие признаков компрометации аккаунтов.


Компания также опубликовала скрипт, который администраторы могут использовать для вычисления учётных записей, затронутых брешью CVE-2022-1162. Если такие аккаунты найдутся, администраторам следует сбросить их пароли, пишет команда GitLab.

Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru