



GitLab устранила критическую уязвимость, позволяющую взломать аккаунты

GitLab устранила критическую уязвимость, позволяющую взломать аккаунты

GitLab устранила критическую уязвимость, позволяющую взломать аккаунты

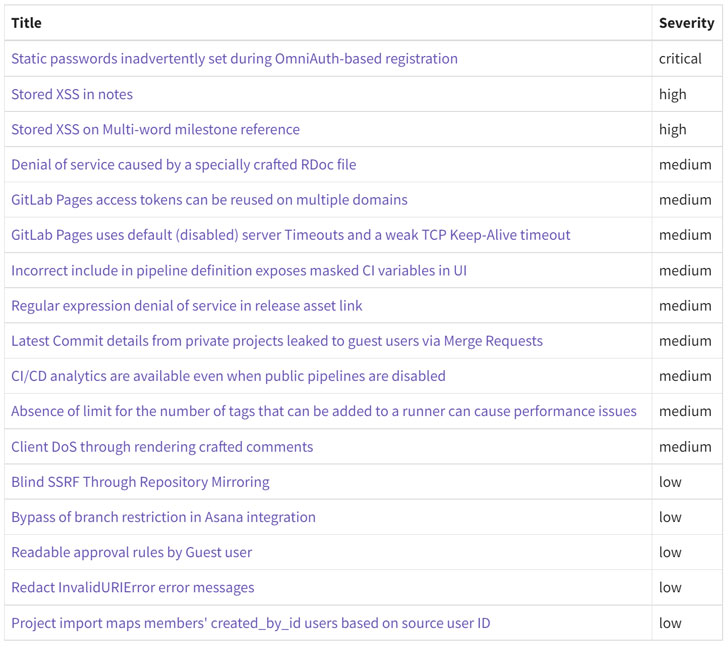
DevOps-платформа GitLab выпустила обновления софта, устраняющие критическую уязвимость, которая в случае успешной эксплуатации может позволить атакующим получить контроль над аккаунтами.

Проблема в безопасности отслеживается под идентификатором CVE-2022-1162, эксперты дали ей 9,1 балла по шкале CVSS. Брешь удалось обнаружить в ходе внутренней проверки командой GitLab.

«Для аккаунтов, зарегистрированных с помощью OmniAuth-провайдера (например, OAuth, LDAP, SAML), пароль устанавливался в жёстко запрограммированном виде, что позволяло получить контроль над затронутыми учётными записями. Уязвимости подвержены версии GitLab CE/EE 14.7 (до 14.7.7), 14,8 (до 14.8.5) и 14.9 (14.9.2)», — гласит официальное уведомление.

Представители GitLab также отметили, что им пришлось сбросить пароли ряда пользователей, чтобы предотвратить возможные киберинциденты. Внутреннее расследование показало отсутствие признаков компрометации аккаунтов.


Компания также опубликовала скрипт, который администраторы могут использовать для вычисления учётных записей, затронутых брешью CVE-2022-1162. Если такие аккаунты найдутся, администраторам следует сбросить их пароли, пишет команда GitLab.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru