



Kaspersky: в марте число DDoS-атак в России возросло в полтора раза

Kaspersky: в марте число DDoS-атак в России возросло в полтора раза

Kaspersky: в марте число DDoS-атак в России возросло в полтора раза

Специалисты «Лаборатории Касперского» продолжают фиксировать рост количества DDoS-атак на российские организации. Так, в марте этот показатель увеличился на 54% по сравнению с данными за предыдущий месяц; наибольшее число срабатываний защитного решения ИБ-компании было зарегистрировано 25 февраля.

В сравнении с мартом 2021 года месячная норма DDoS в рунете возросла в восемь раз. Увеличилась также продолжительность атак; год назад среднестатистический показатель не превышал 12 минут, максимальный — 1,5 часа, а в минувшем месяце они составили 29,5 и 145 часов (шесть суток) соответственно.

«В конце IV квартала 2021 года уже фиксировались рекордные для того времени показатели активности злоумышленников, но нынешние цифры значительно превосходят их, — комментирует Александр Гутников, эксперт Kaspersky по кибербезопасности. — По косвенным признакам видно, что в начале всплеска DDoS-атак в них принимало участие большое количество так называемых хактивистов, непрофессиональных хакеров. Со временем их доля в общем числе атакующих снизилась. При этом сами атаки стали более мощными, подготовленными и длительными».

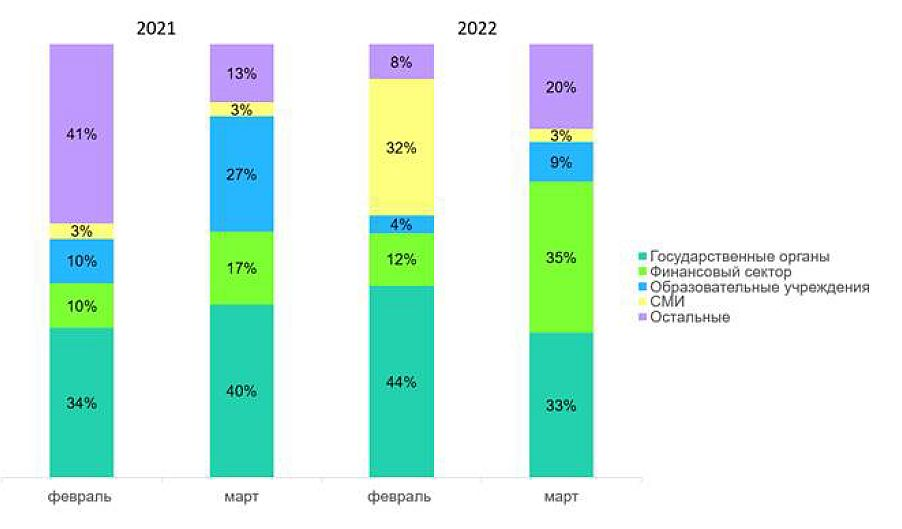
Основными мишенями дидосеров, как и прежде, являются госструктуры, финансовые институты, учебные заведения и СМИ. В марте возросло число атак на банки — в три раза, доля СМИ значительно уменьшилась.


В ходе недавней встречи в студии AM Live российские специалисты по защите от DDoS, в том числе из Kaspersky, отметили также изменение характера DDoS — их стали  чаще проводить на уровне приложений (L7). Такие атаки нацелены на исчерпание ресурсов и вывод из строя оборудования и обходятся жертвам дороже, чем флуд сетевого уровня (3 или 4), который легко отбить на уровне провайдера.

Как оказалось, DDoS прикладного уровня для многих нынешних мишеней — диковина. Ситуацию усугубляет, по словам экспертов, уход с российского рынка иностранных вендоров защитных решений. Некоторые сервисы полностью перестали работать, и российским клиентам пришлось оперативно искать замену. В итоге спрос на защиту от DDoS в стране существенно вырос.

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru