



URL-рендеринг позволяет фишить пользователей WhatsApp, iMessage, Instagram

URL-рендеринг позволяет фишить пользователей WhatsApp, iMessage, Instagram

URL-рендеринг позволяет фишить пользователей WhatsApp, iMessage, Instagram

Определённая техника рендеринга, по словам специалистов, позволяет киберпреступникам создавать фишинговые сообщения, которые выглядят безобидно. Проблема затрагивает сервисы обмена сообщениями, используемые в Instagram, iMessage, WhatsApp, Signal и Facebook Messenger.

Такой вектор атаки существует из-за багов, приводящих к некорректному отображению URL, которые внедряют управляющие символы Юникода методом коррекции справа налево (Right-To-Left Override, RTLO). Так появляется возможность URI-спуфинга.

Метод RTLO подразумевает, что браузер или мессенджер будет отображать URL-адреса не слева направо, как это обычно бывает, а справа налево. Например, такой подход используется в случае с арабским языком и ивритом.

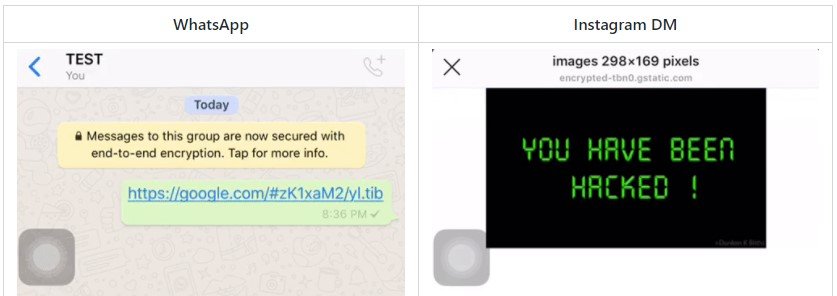
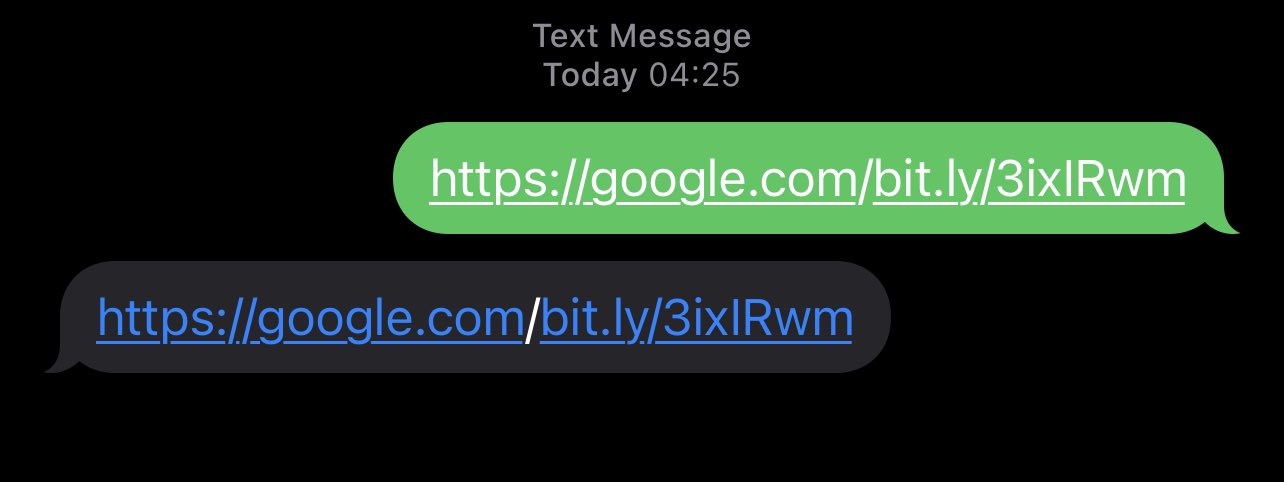
С помощью этой техники киберпреступники могут подделать ссылки на доверенные и известные домены в сообщениях, отправленных пользователям WhatsApp, iMessage, Instagram, Facebook Messenger и Signal. Например, фишеры могут выдать вредоносные URL за поддомены apple.com или google.com.


Соответствующие уязвимости в мессенджерах получили следующие идентификаторы:

  • CVE-2020-20093 – Facebook Messenger 227.0 и более ранние версии для iOS и 228.1.0.10.116 и более ранние для Android.
  • CVE-2020-20094 – Instagram 106.0 и более ранние версии для iOS и 107.0.0.11 и более ранние для Android
  • CVE-2020-20095 – iMessage 14.3 и более поздние версии для iOS.
  • CVE-2020-20096 – WhatsApp 2.19.80 и более ранние версии для iOS и 2.19.222 и более ранние для Android.

В примере, который показали авторы демонстрационного эксплойта (PoC), google.com используется для маскировки потенциально вредоносного URL:

Подпишитесь на новости

Техсбор на маркированные смартфоны и ноутбуки снизят на 33%

Производители и импортёры электроники могут получить скидку на технологический сбор, если вовремя познакомят свою продукцию с «Честным знаком». Для смартфонов и ноутбуков, зарегистрированных в государственной системе маркировки, платёж обсуждается на 33% ниже базовой ставки.

Как сообщает «Коммерсантъ» со ссылкой на источники, размер сбора хотят рассчитывать с применением коэффициента товарного знака и модели.

Если конкретного устройства в ГИС мониторинга оборота товаров не окажется, заплатить придётся, наоборот, на 33% больше. Обязательная маркировка радиоэлектроники действует с 1 мая 2026 года.

Под неё попали смартфоны, ноутбуки, печатные платы, реле и даже розетки. Технологический сбор начнут взимать с юридических лиц и ИП при импорте или производстве техники с 1 декабря.

Базовую ставку должен установить Минпромторг. Её рассчитают на основе медианной таможенной стоимости импортированных в 2025 году товаров с учётом целевой инфляции в 4%. Итоговую сумму после применения коэффициентов округлят до целого числа.

Параллельно власти и производители обсуждают синхронизацию «Честного знака» с ГИСП — реестром локализованной промышленной продукции. Это позволит проследить происхождение устройства и проще подтвердить его российское производство. Предполагается, что скидка подтолкнёт компании не только активнее маркировать технику, но и заниматься локализацией.

Минпромторг рассчитывает собрать за шесть лет около 136 млрд рублей. Деньги обещают направить на поддержку радиоэлектроники и микроэлектроники.

На цену техники одновременно давят НДС, комплектующие, логистика и валютный курс. Для дорогого ноутбука новый платёж может затеряться в ценнике, а вот бюджетному устройству даже небольшая надбавка прилетит заметнее.

RSS: Новости на портале Anti-Malware.ru