



Международная организация FIRST приостановила членство российских CERT

Международная организация FIRST приостановила членство российских CERT

Международная организация FIRST приостановила членство российских CERT

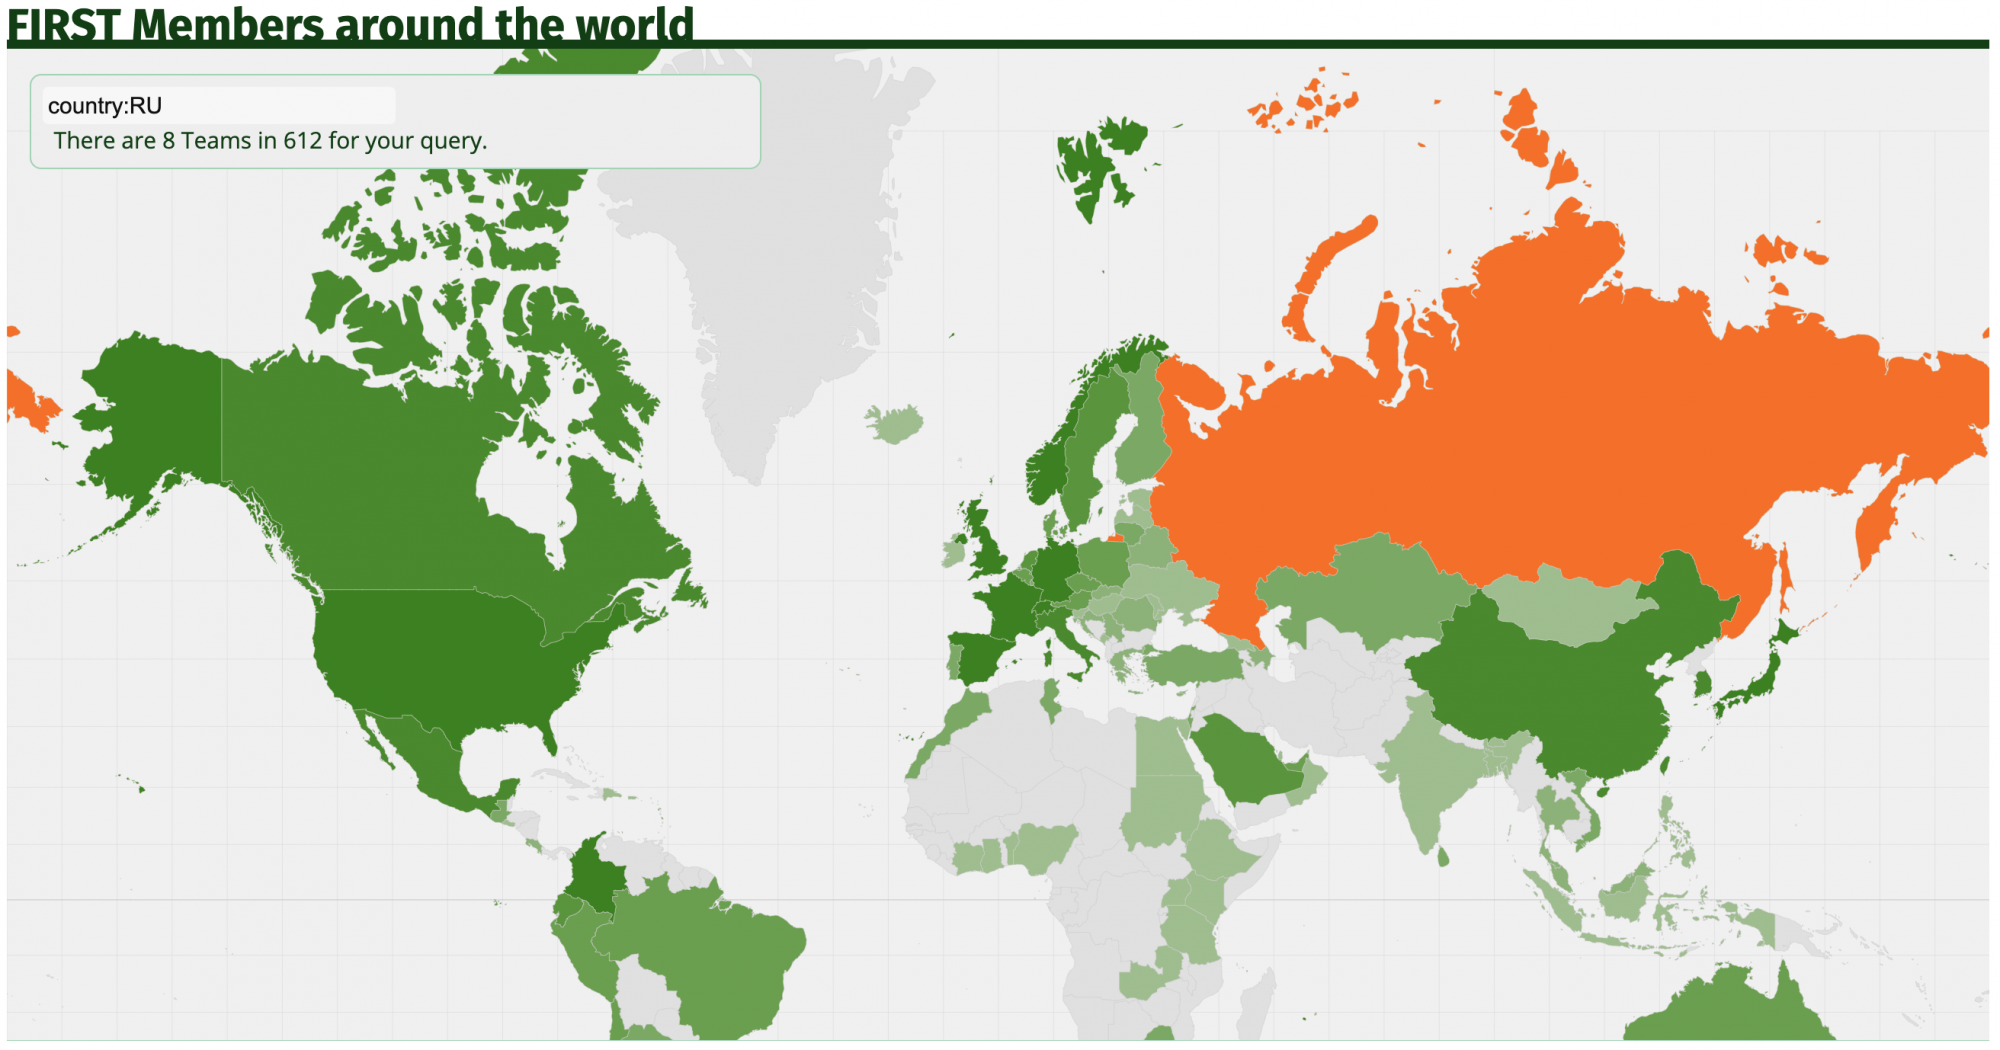
Международная некоммерческая организация FIRST (Forum of Incident Response and Security Teams) приостановил членов российских CERT. Это решение укладывается в общую санкционную повестку, которую продвигают Запад и страны Европы в последний месяц в отношении компаний из России.


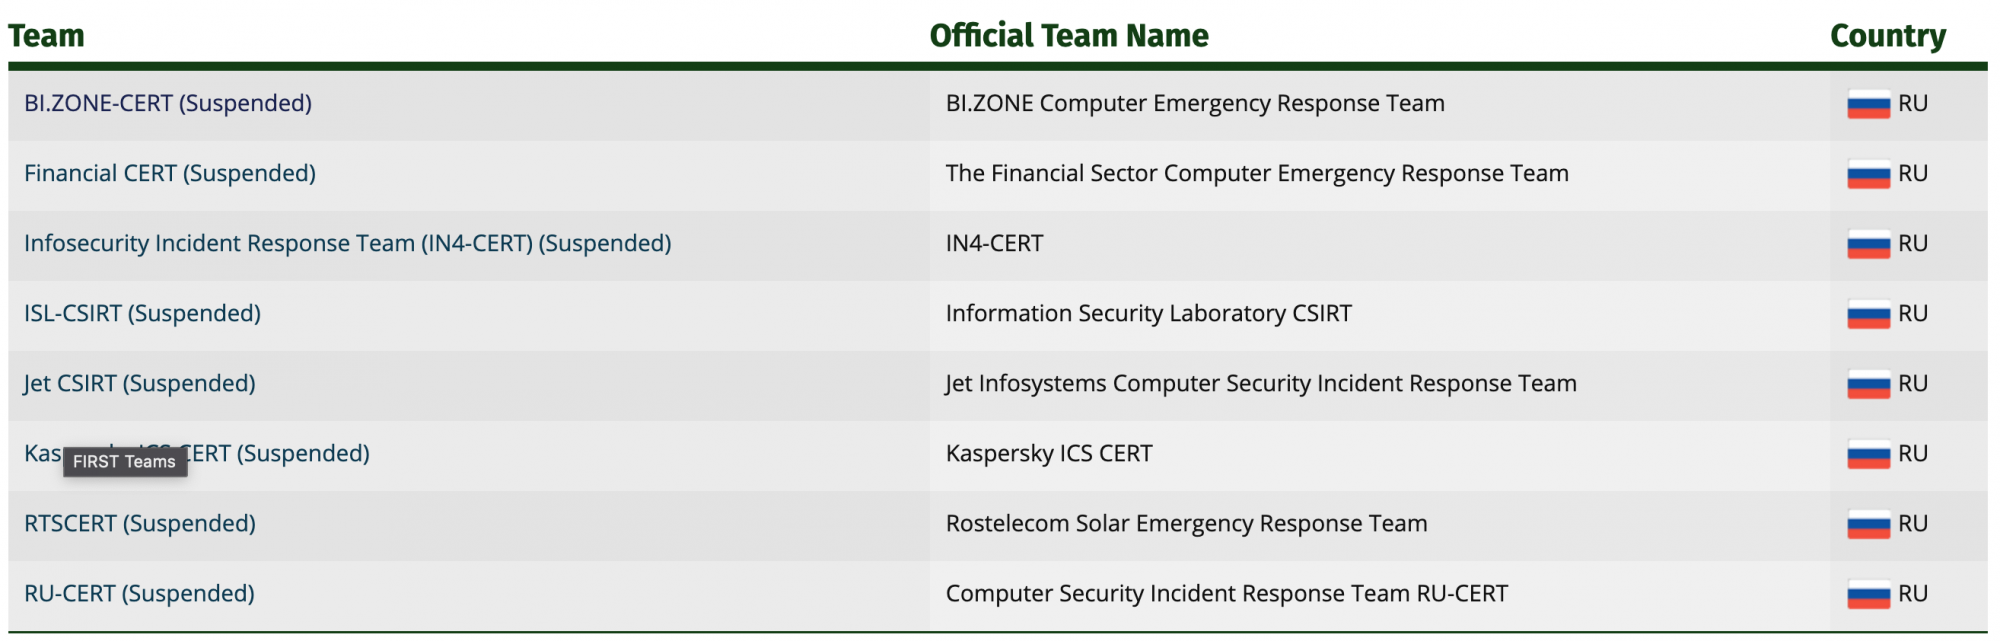
Согласно размещённой на официальном сайте FIRST информации, заморожены следующие членства:

  • BI.ZONE-CERT
  • Infosecurity Incident Response Team (IN4-CERT)     
  • ISL-CSIRT           
  • Jet CSIRT           
  • Kaspersky ICS CERT        
  • RTSCERT           
  • RU-CERT
  • BC-CERT.BY
  • CERT.BY


Стоит отметить, что это действие противоречит принципам организации, поскольку изначальная задача FIRST— повышать осведомлённость в сфере информационной безопасности. Члены форума получают свежие данные о киберинцидентах. Можно сделать вывод, что приостановка членства имеет исключительно политические мотивы.


Решение FIRST прокомментировали представители антивирусной компании «Лаборатория Касперского»:

«Вчера Kaspersky ICS CERT получил письмо о временной приостановке членства в FIRST. «Лаборатория Касперского» разочарована таким решением и считает, что оно бьёт по всему интернациональному сообществу экспертов и по всей индустрии информационной безопасности, ибо ставит под сомнение основополагающий принцип доверия. Решение FIRST говорит, что вердикт специалистов по информационной безопасности теперь может зависеть не только от результатов объективного анализа, но и от политической агенды. Разумеется, это не может не создавать хаоса и не ставить под сомнение защиту частных лиц и организаций — независимо от их географического положения и государственной и национальной принадлежности. Принципы беспристрастности и объективности, открытого сотрудничества экспертов и организаций разных стран, заложенные десятилетия назад, стали краеугольным камнем современных подходов, технологий, продуктов и услуг информационной безопасности. Они должны оставаться незыблемыми, чтобы слово “безопасность” имело шанс сохраниться в названии отрасли. Мы категорически не согласны с решением FIRST и надеемся на конструктивное обсуждение этого вопроса — как в рамках Форума, так и за его пределами. Мы полностью разделяем заявленные идеи и принципы FIRST и считаем своим долгом помочь их отстоять и сохранить в условиях беспрецедентного политического давления. Это — наш единственный шанс не дать нанести очередную, возможно теперь смертельную, рану современному международному сообществу кибербезопасности».

Напомним, что ФТЭК России из-за сложившихся обстоятельств приостановила действие 56 сертификатов, в числе которых есть принадлежащие таким гигантам, как Cisco, CyberArk, FortiGate, Microsoft, Oracle, Red Hat, SAP, SUSE Linux, VMware.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru