



Международная организация FIRST приостановила членство российских CERT

Международная организация FIRST приостановила членство российских CERT

Международная организация FIRST приостановила членство российских CERT

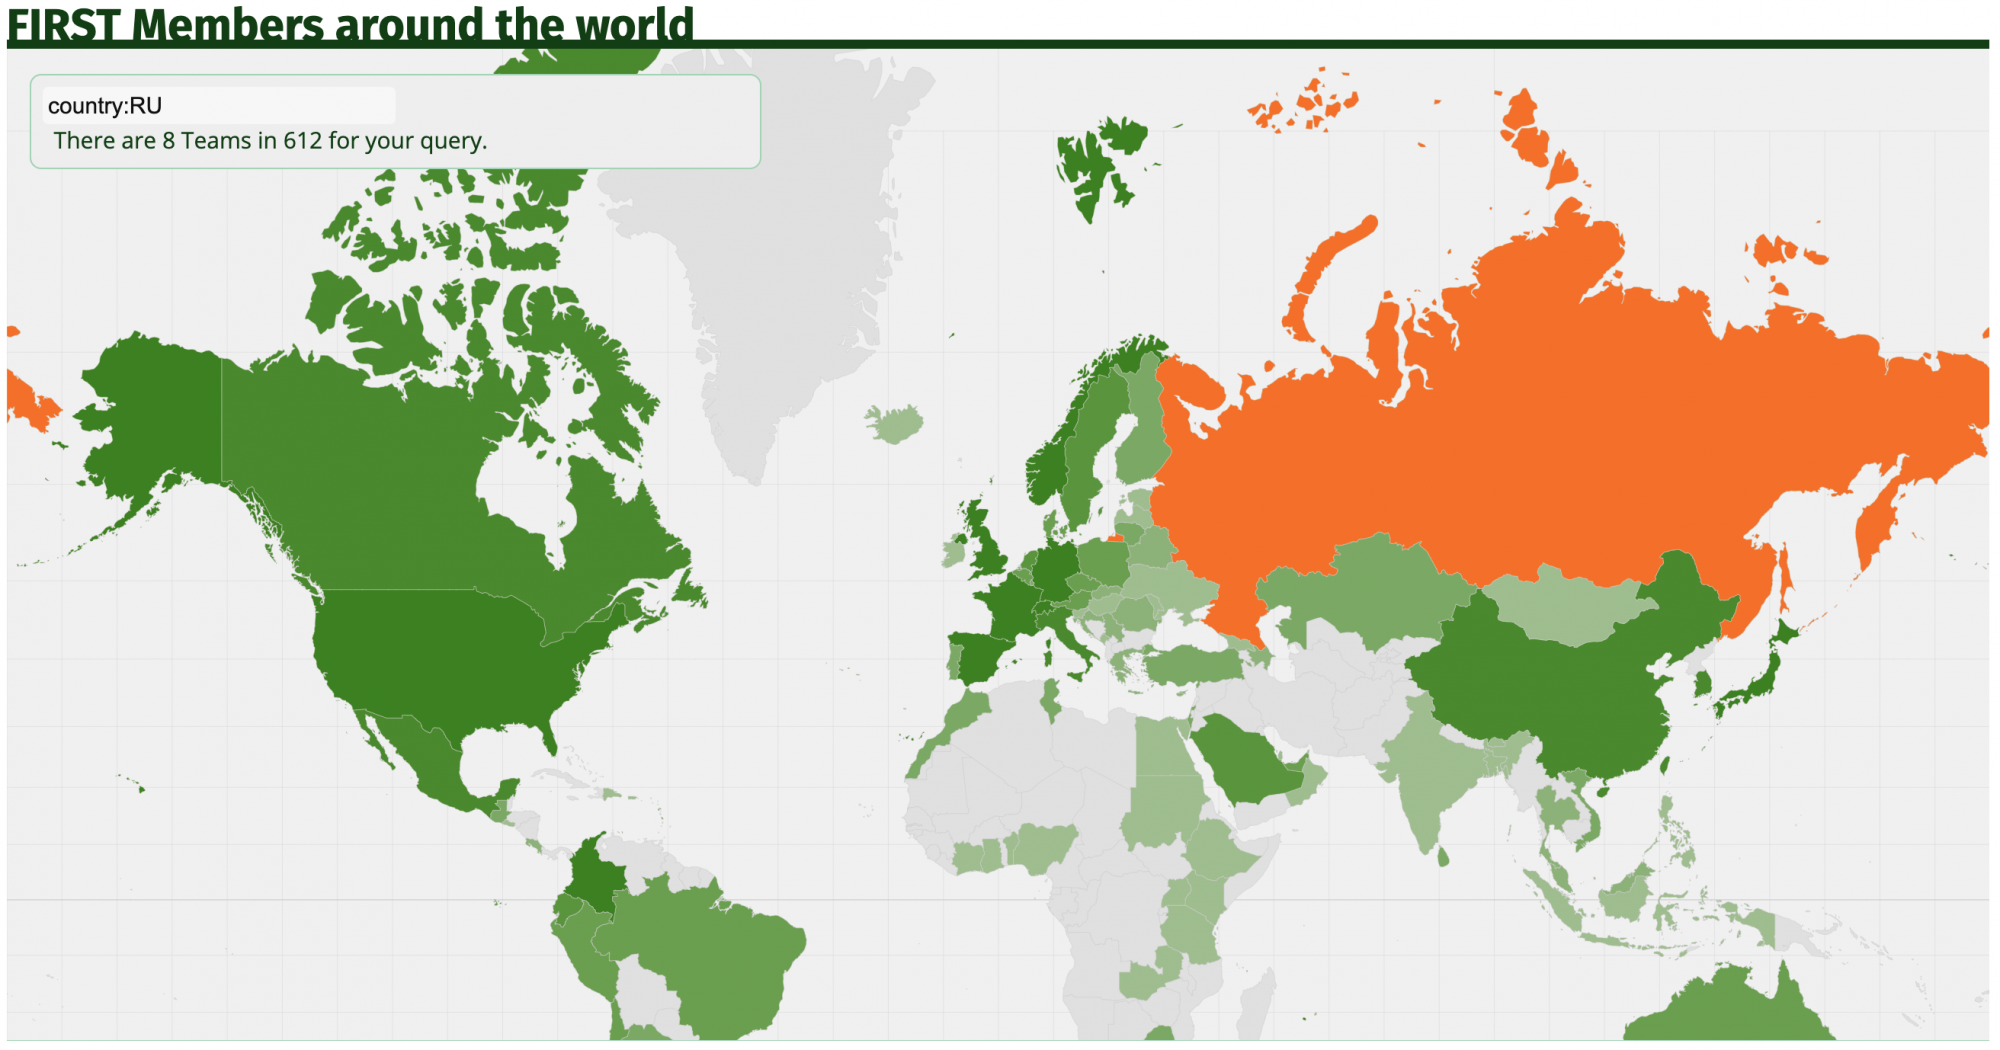
Международная некоммерческая организация FIRST (Forum of Incident Response and Security Teams) приостановил членов российских CERT. Это решение укладывается в общую санкционную повестку, которую продвигают Запад и страны Европы в последний месяц в отношении компаний из России.


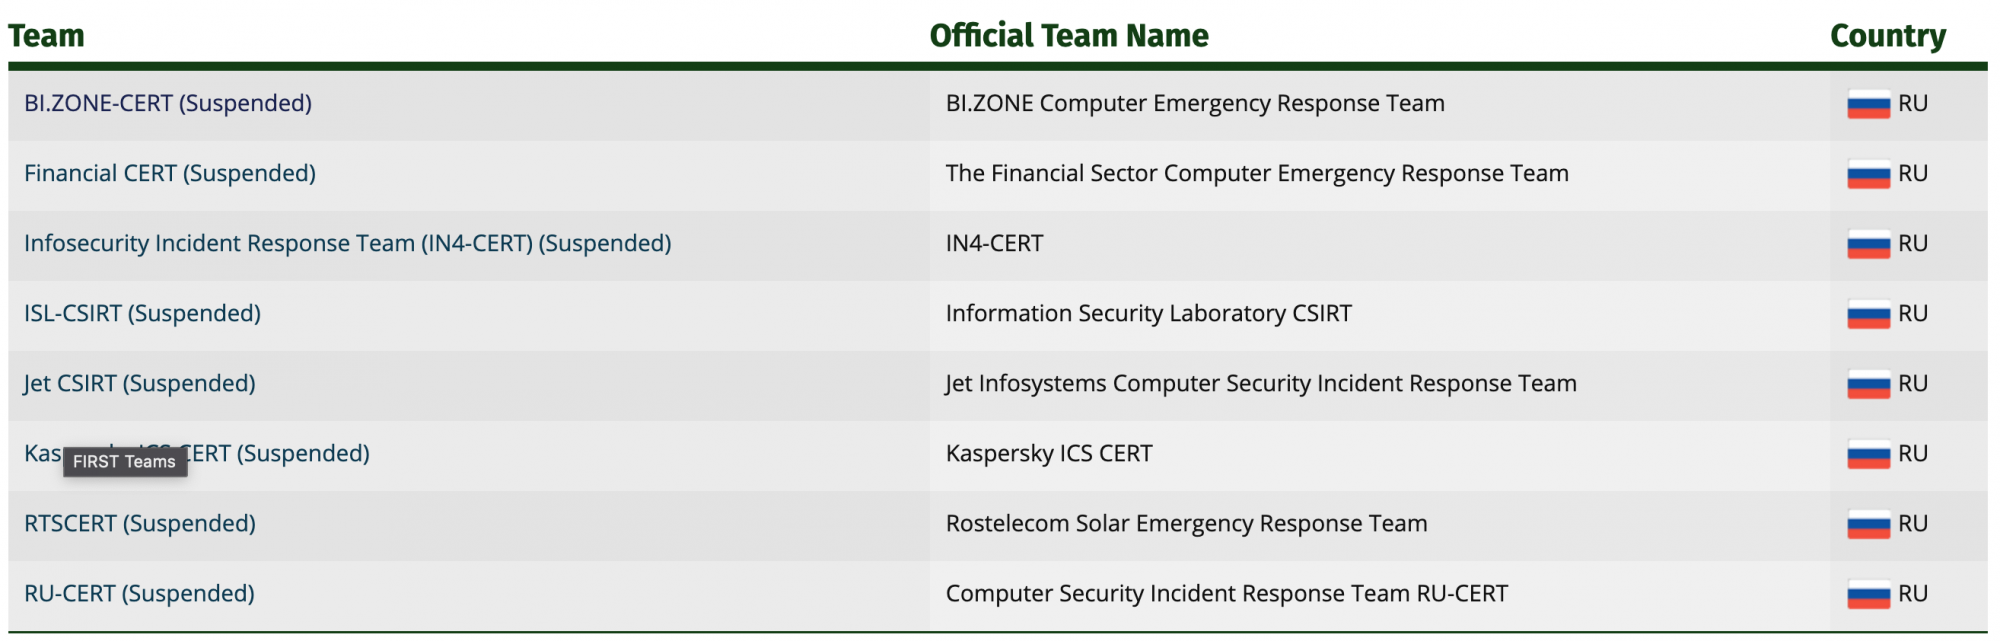
Согласно размещённой на официальном сайте FIRST информации, заморожены следующие членства:

  • BI.ZONE-CERT
  • Infosecurity Incident Response Team (IN4-CERT)     
  • ISL-CSIRT           
  • Jet CSIRT           
  • Kaspersky ICS CERT        
  • RTSCERT           
  • RU-CERT
  • BC-CERT.BY
  • CERT.BY


Стоит отметить, что это действие противоречит принципам организации, поскольку изначальная задача FIRST— повышать осведомлённость в сфере информационной безопасности. Члены форума получают свежие данные о киберинцидентах. Можно сделать вывод, что приостановка членства имеет исключительно политические мотивы.


Решение FIRST прокомментировали представители антивирусной компании «Лаборатория Касперского»:

«Вчера Kaspersky ICS CERT получил письмо о временной приостановке членства в FIRST. «Лаборатория Касперского» разочарована таким решением и считает, что оно бьёт по всему интернациональному сообществу экспертов и по всей индустрии информационной безопасности, ибо ставит под сомнение основополагающий принцип доверия. Решение FIRST говорит, что вердикт специалистов по информационной безопасности теперь может зависеть не только от результатов объективного анализа, но и от политической агенды. Разумеется, это не может не создавать хаоса и не ставить под сомнение защиту частных лиц и организаций — независимо от их географического положения и государственной и национальной принадлежности. Принципы беспристрастности и объективности, открытого сотрудничества экспертов и организаций разных стран, заложенные десятилетия назад, стали краеугольным камнем современных подходов, технологий, продуктов и услуг информационной безопасности. Они должны оставаться незыблемыми, чтобы слово “безопасность” имело шанс сохраниться в названии отрасли. Мы категорически не согласны с решением FIRST и надеемся на конструктивное обсуждение этого вопроса — как в рамках Форума, так и за его пределами. Мы полностью разделяем заявленные идеи и принципы FIRST и считаем своим долгом помочь их отстоять и сохранить в условиях беспрецедентного политического давления. Это — наш единственный шанс не дать нанести очередную, возможно теперь смертельную, рану современному международному сообществу кибербезопасности».

Напомним, что ФТЭК России из-за сложившихся обстоятельств приостановила действие 56 сертификатов, в числе которых есть принадлежащие таким гигантам, как Cisco, CyberArk, FortiGate, Microsoft, Oracle, Red Hat, SAP, SUSE Linux, VMware.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru