



Международная организация FIRST приостановила членство российских CERT

Международная организация FIRST приостановила членство российских CERT

Международная организация FIRST приостановила членство российских CERT

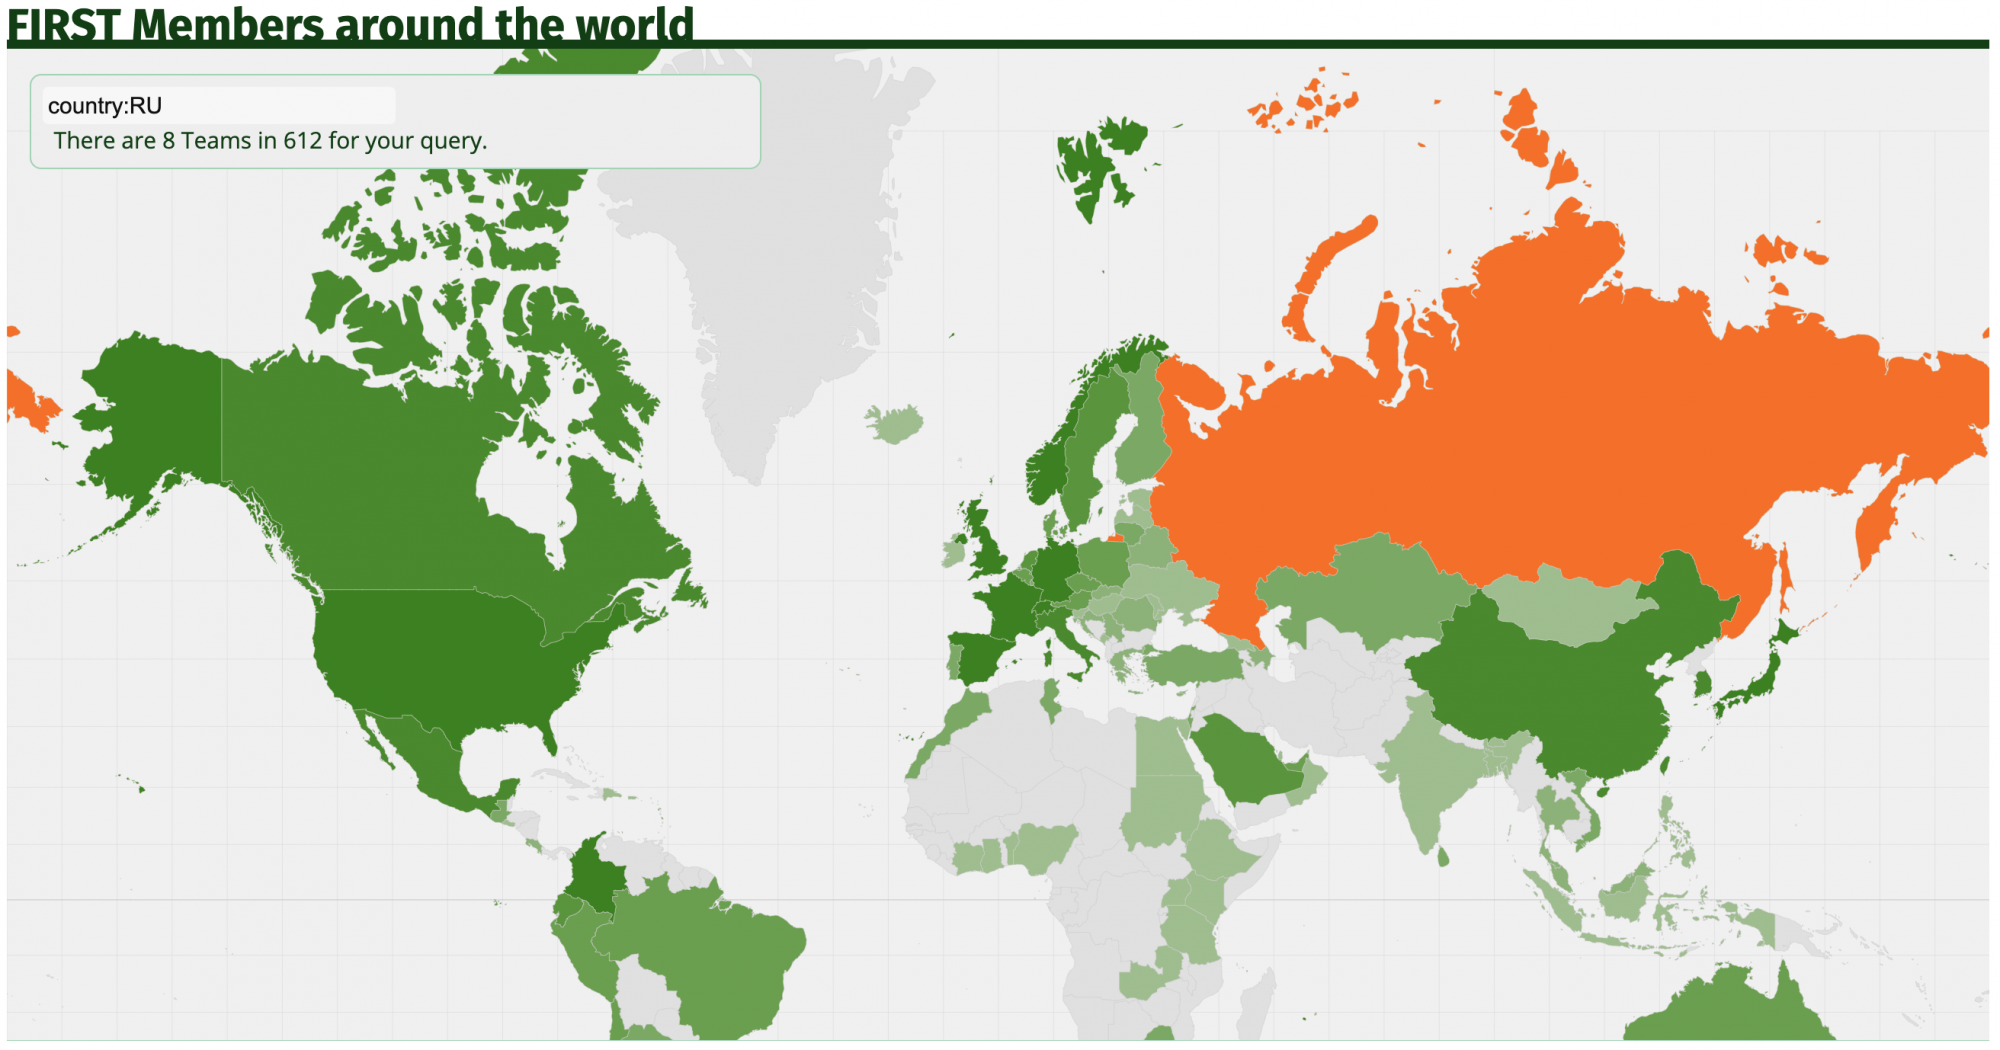
Международная некоммерческая организация FIRST (Forum of Incident Response and Security Teams) приостановил членов российских CERT. Это решение укладывается в общую санкционную повестку, которую продвигают Запад и страны Европы в последний месяц в отношении компаний из России.


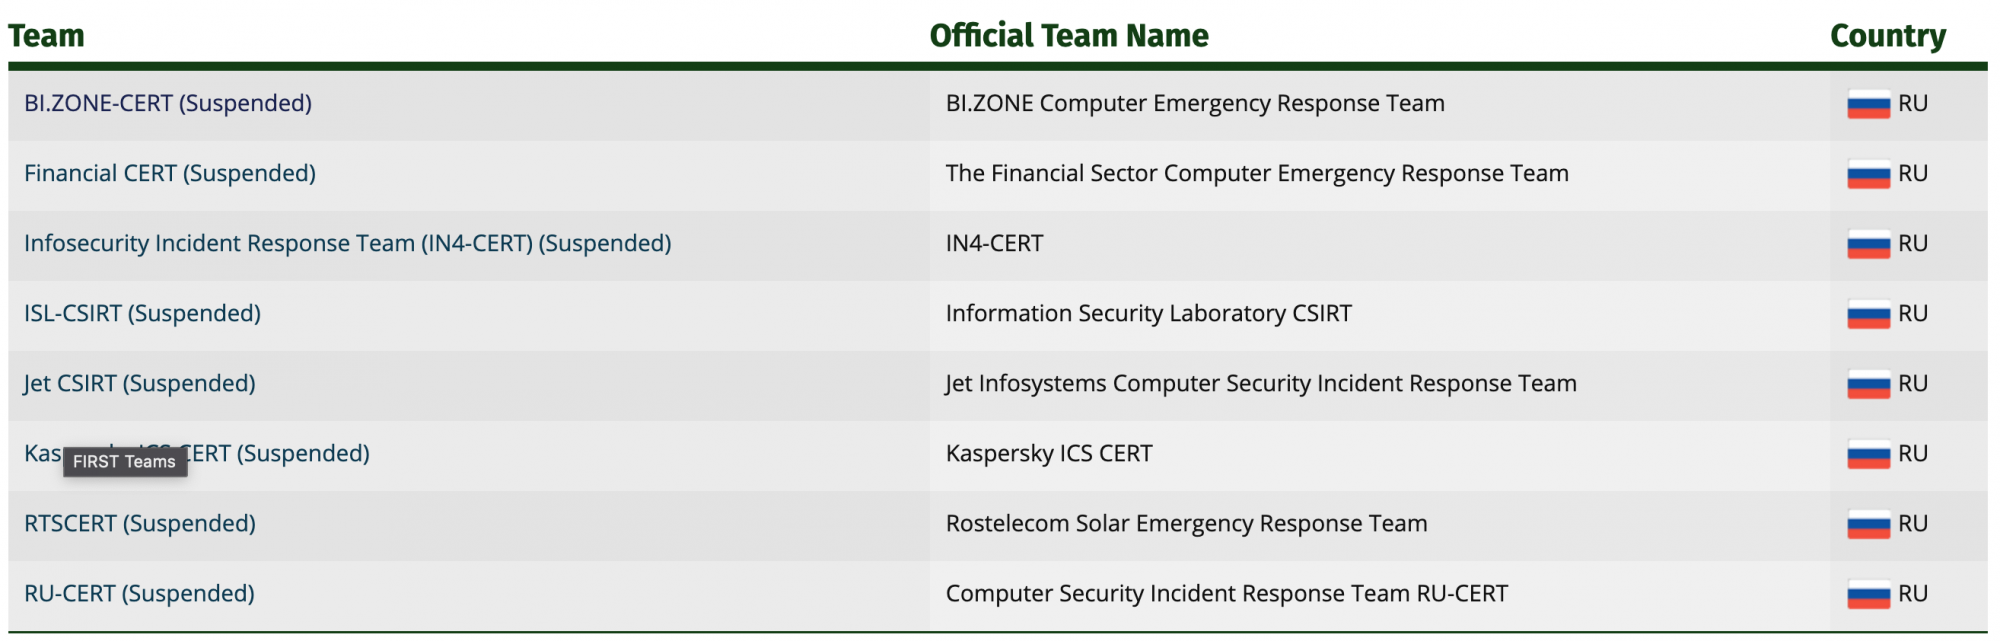
Согласно размещённой на официальном сайте FIRST информации, заморожены следующие членства:

  • BI.ZONE-CERT
  • Infosecurity Incident Response Team (IN4-CERT)     
  • ISL-CSIRT           
  • Jet CSIRT           
  • Kaspersky ICS CERT        
  • RTSCERT           
  • RU-CERT
  • BC-CERT.BY
  • CERT.BY


Стоит отметить, что это действие противоречит принципам организации, поскольку изначальная задача FIRST— повышать осведомлённость в сфере информационной безопасности. Члены форума получают свежие данные о киберинцидентах. Можно сделать вывод, что приостановка членства имеет исключительно политические мотивы.


Решение FIRST прокомментировали представители антивирусной компании «Лаборатория Касперского»:

«Вчера Kaspersky ICS CERT получил письмо о временной приостановке членства в FIRST. «Лаборатория Касперского» разочарована таким решением и считает, что оно бьёт по всему интернациональному сообществу экспертов и по всей индустрии информационной безопасности, ибо ставит под сомнение основополагающий принцип доверия. Решение FIRST говорит, что вердикт специалистов по информационной безопасности теперь может зависеть не только от результатов объективного анализа, но и от политической агенды. Разумеется, это не может не создавать хаоса и не ставить под сомнение защиту частных лиц и организаций — независимо от их географического положения и государственной и национальной принадлежности. Принципы беспристрастности и объективности, открытого сотрудничества экспертов и организаций разных стран, заложенные десятилетия назад, стали краеугольным камнем современных подходов, технологий, продуктов и услуг информационной безопасности. Они должны оставаться незыблемыми, чтобы слово “безопасность” имело шанс сохраниться в названии отрасли. Мы категорически не согласны с решением FIRST и надеемся на конструктивное обсуждение этого вопроса — как в рамках Форума, так и за его пределами. Мы полностью разделяем заявленные идеи и принципы FIRST и считаем своим долгом помочь их отстоять и сохранить в условиях беспрецедентного политического давления. Это — наш единственный шанс не дать нанести очередную, возможно теперь смертельную, рану современному международному сообществу кибербезопасности».

Напомним, что ФТЭК России из-за сложившихся обстоятельств приостановила действие 56 сертификатов, в числе которых есть принадлежащие таким гигантам, как Cisco, CyberArk, FortiGate, Microsoft, Oracle, Red Hat, SAP, SUSE Linux, VMware.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru