



Киберпреступники крадут деньги коллег через замаскированный инфостилер

Киберпреступники крадут деньги коллег через замаскированный инфостилер

Киберпреступники крадут деньги коллег через замаскированный инфостилер

Исследователи из компаний ASEC и Cyble обратили внимание на интересную активность киберпреступников, атакующих своих коллег с помощью инфостилера. Этот вредонос находчивые злоумышленники маскируют под RAT и билдеры зловредов, которые предлагаются на форумах соответствующей тематики.

Речь идёт о вредоносной программе, которая вытаскивает нужную информацию из буфера обмена в системе жертвы. Как правило, такие зловреды ищут адреса криптовалютных кошельков, подменяя их другими — принадлежащими киберпреступникам.

Такой подход удобен тем, что позволяет злоумышленникам перенаправлять деньги буквально на лету. «Ходовой» цифровой валютой в случае таких атак выступает обычно Bitcoin, Ethereum и Monero.

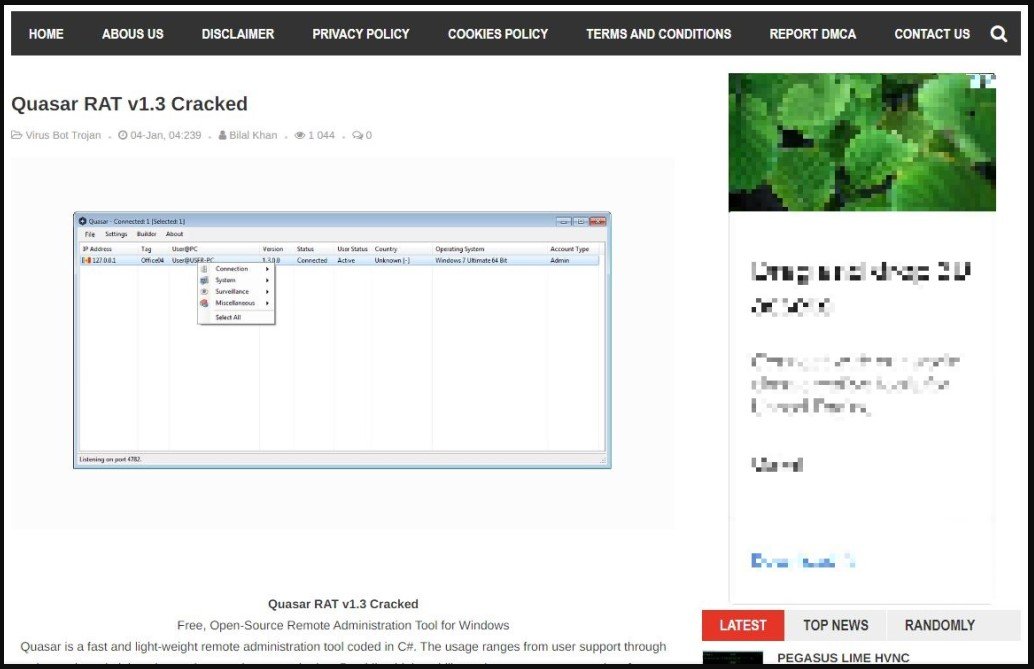
Специалисты компании ASEC наткнулись на фейковые вредоносные программы, которые авторы предлагают на форумах. Под маской билдеров или троянов для удалённого доступа скрывается как раз инфостилер, вытаскивающий данные из буфера обмена.


Другие киберпреступники, видя выгодное предложение, скачивают соответствующий архив, в котором содержится исполняемый файл crack.exe. В описании утверждается, что это взломанная версия популярных вредоносов BitRAT и Quasar RAT. На деле же доверчивые хакеры получают в систему зловред ClipBanker.

С похожей схемой столкнулись эксперты Cyble, которые описывали другой исполняемый файл, фигурирующий в кампании, — Payload.exe. Цель у них одна — перенаправить транзакции цифровых денег в кошельки киберпреступников.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru