



Новый фишинговый набор позволяет создавать фейковые окна Chrome

Новый фишинговый набор позволяет создавать фейковые окна Chrome

Новый фишинговый набор позволяет создавать фейковые окна Chrome

В Сети появился новый фишинговый набор, который позволяет пентестерам и киберпреступникам создавать формы для ввода учётных данных с помощью поддельных окон браузера Google Chrome (в Windows и macOS).

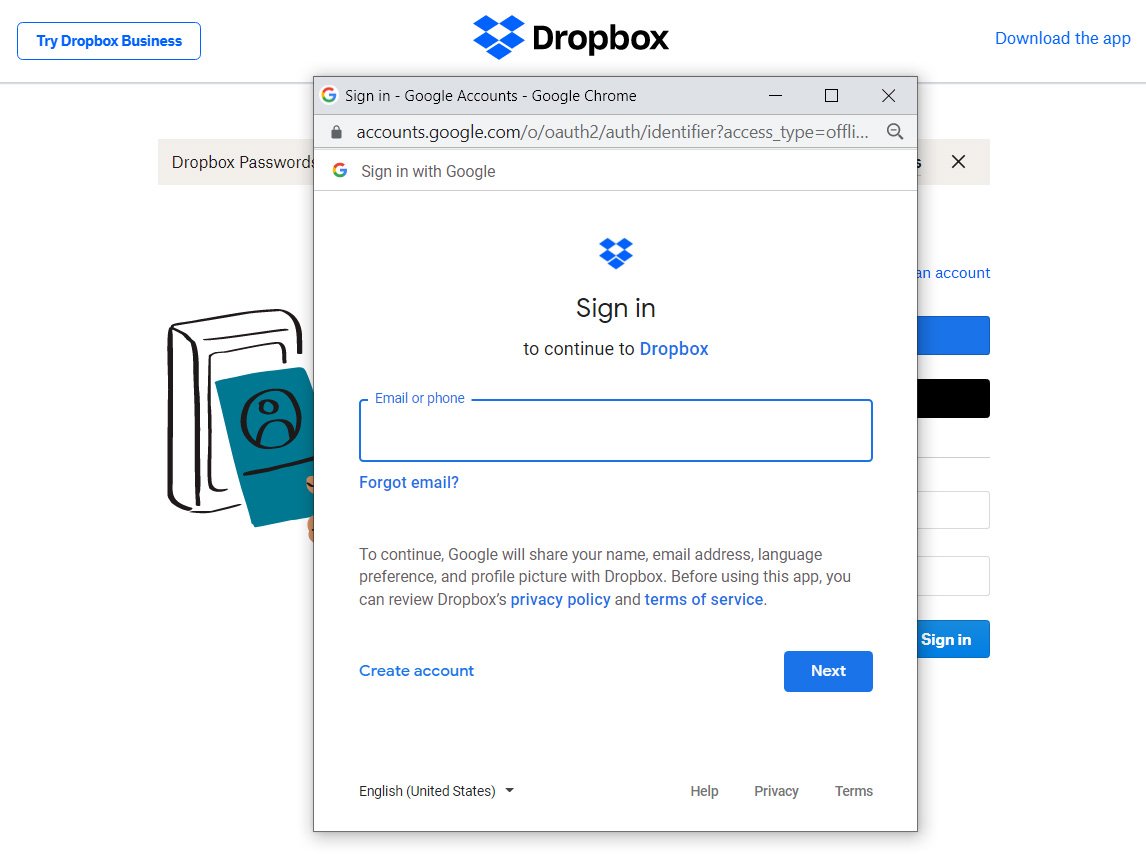
Пользователи уже привыкли, что многие веб-сайты позволяют войти в систему, используя аккаунт сторонней площадки: Google, Microsoft, Apple, Twitter и даже Steam. Например, та же форма аутентификации на DropBox допускает использовать учётные записи Apple и Google для входа.

Как правило, при попытке аутентифицироваться таким способом посетитель видит всплывающее окно, где его просят ввести логин и пароль от того аккаунта, который он хочет использовать для входа.


Как видно на скриншоте, пользователь может убедиться в легитимности всплывающей формы, посмотрев на URL. Ранее киберпреступники уже пытались подделывать такие окна с помощью HTML, CSS и JavaScript, однако они выглядели подозрительно.

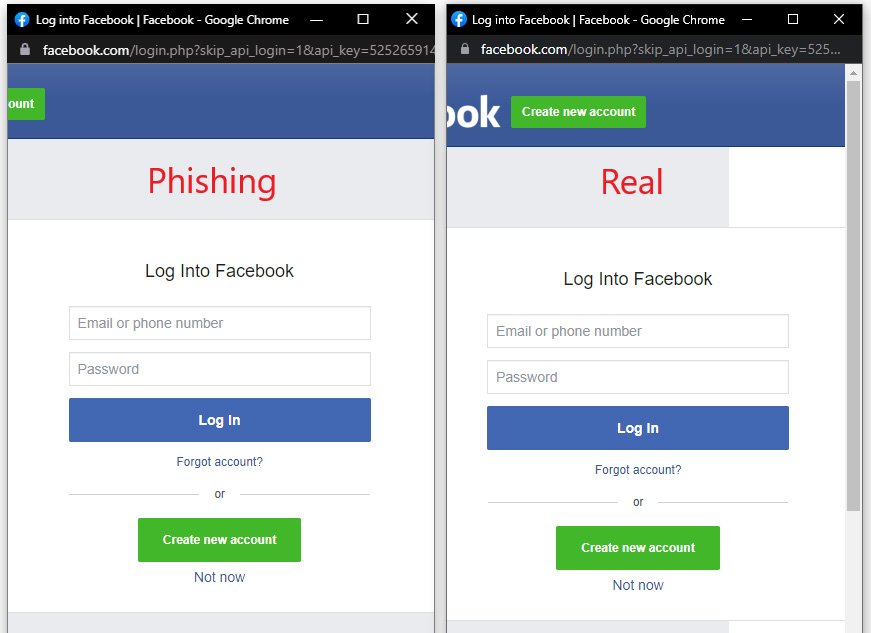
Новый набор под названием «Browser in the Browser (BitB) Attack» значительно улучшает качество фейковых окон Chrome, включая кастомные URL и заголовки. По словам специалистов, злоумышленники теперь могут с большей долей вероятности обвести пользователей вокруг пальца.

За созданием тулкита стоит эксперт mr.d0x, который выложил своё детище на GitHub. Согласно описанию, фишинговый набор способен имитировать Google Chrome в системах Windows и macOS и даже позволяет подстраивать окна под светлую и тёмную темы.


Как отметил создатель «Browser in the Browser (BitB) Attack», схожую технику использовали злоумышленники в реальных атаках, когда пытались выкрасть учётные данные от аккаунтов в Steam.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru