



Новый фишинговый набор позволяет создавать фейковые окна Chrome

Новый фишинговый набор позволяет создавать фейковые окна Chrome

Новый фишинговый набор позволяет создавать фейковые окна Chrome

В Сети появился новый фишинговый набор, который позволяет пентестерам и киберпреступникам создавать формы для ввода учётных данных с помощью поддельных окон браузера Google Chrome (в Windows и macOS).

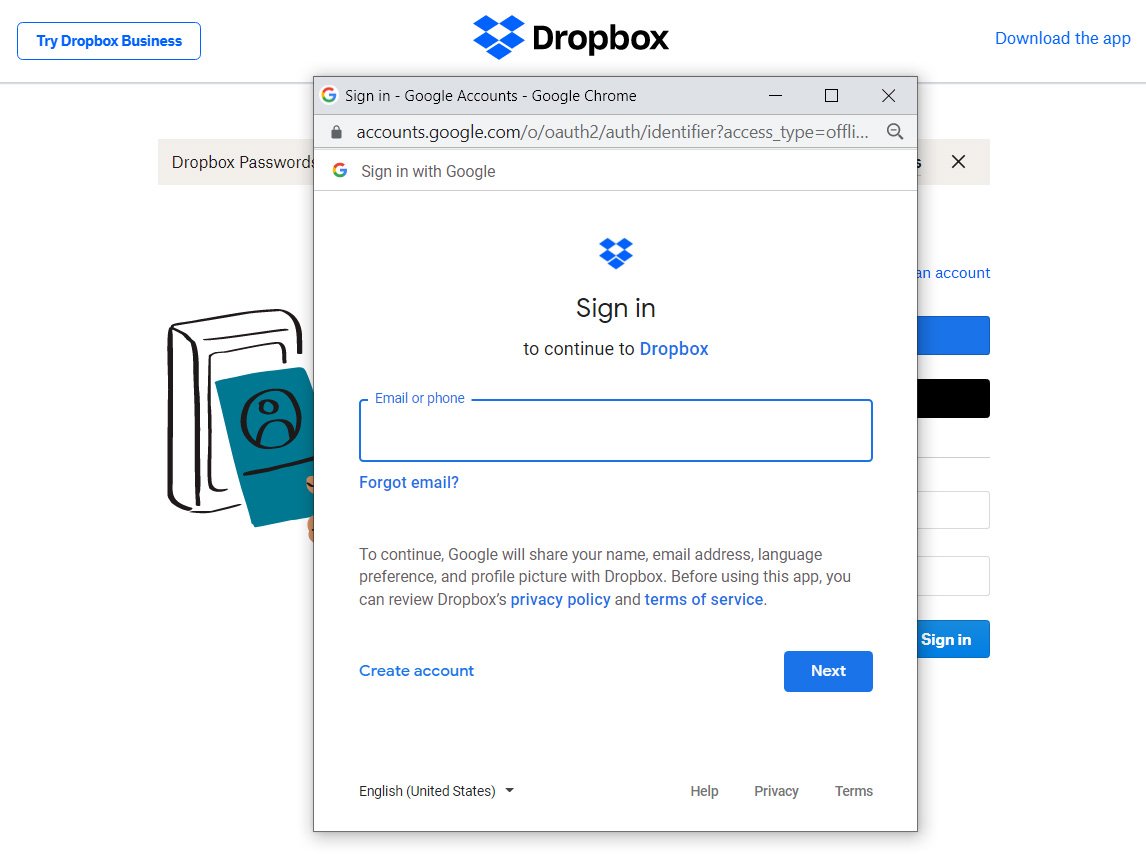
Пользователи уже привыкли, что многие веб-сайты позволяют войти в систему, используя аккаунт сторонней площадки: Google, Microsoft, Apple, Twitter и даже Steam. Например, та же форма аутентификации на DropBox допускает использовать учётные записи Apple и Google для входа.

Как правило, при попытке аутентифицироваться таким способом посетитель видит всплывающее окно, где его просят ввести логин и пароль от того аккаунта, который он хочет использовать для входа.


Как видно на скриншоте, пользователь может убедиться в легитимности всплывающей формы, посмотрев на URL. Ранее киберпреступники уже пытались подделывать такие окна с помощью HTML, CSS и JavaScript, однако они выглядели подозрительно.

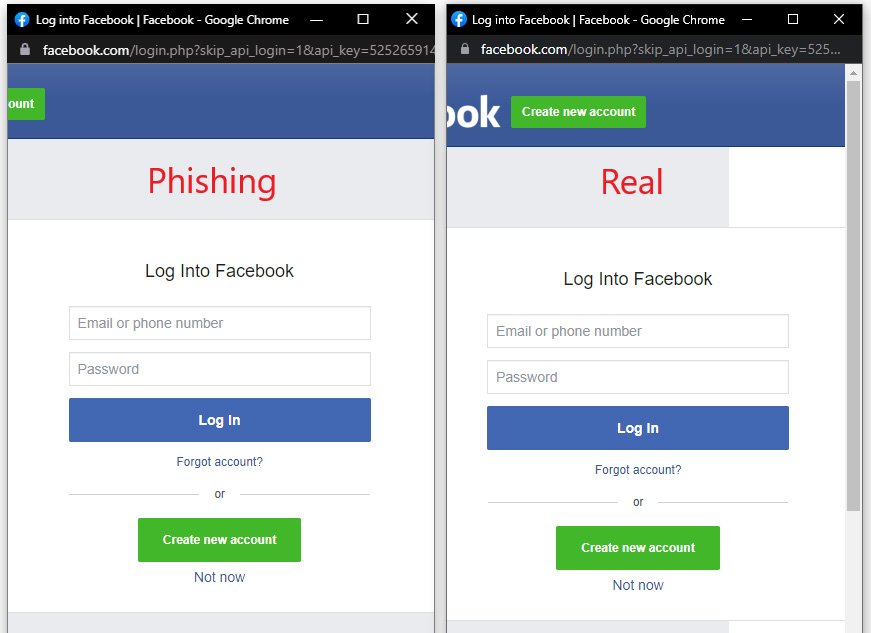
Новый набор под названием «Browser in the Browser (BitB) Attack» значительно улучшает качество фейковых окон Chrome, включая кастомные URL и заголовки. По словам специалистов, злоумышленники теперь могут с большей долей вероятности обвести пользователей вокруг пальца.

За созданием тулкита стоит эксперт mr.d0x, который выложил своё детище на GitHub. Согласно описанию, фишинговый набор способен имитировать Google Chrome в системах Windows и macOS и даже позволяет подстраивать окна под светлую и тёмную темы.


Как отметил создатель «Browser in the Browser (BitB) Attack», схожую технику использовали злоумышленники в реальных атаках, когда пытались выкрасть учётные данные от аккаунтов в Steam.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru