



Популярный NPM-пакет портит файловые системы из России и Белоруссии

Популярный NPM-пакет портит файловые системы из России и Белоруссии

Популярный NPM-пакет портит файловые системы из России и Белоруссии

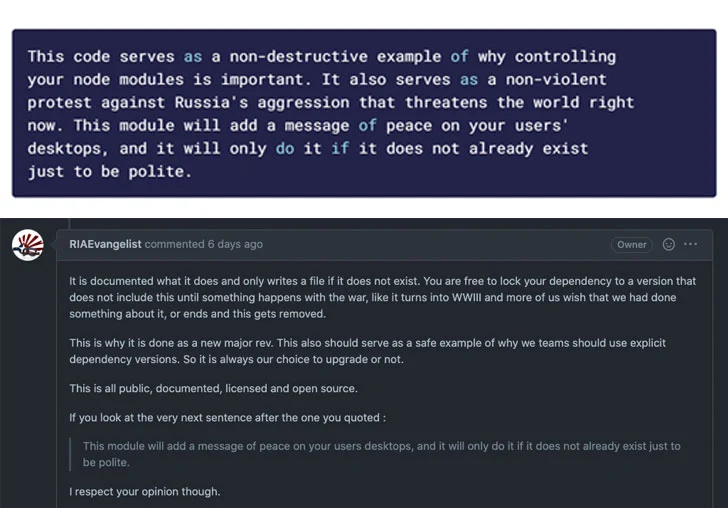
Разработчик популярного NPM-пакета «node-ipc» решил выразить свою позицию по складывающейся сейчас ситуации в Украине. В новую версию своей разработки девелопер добавил функциональность вайпера, который удаляет файловые системы, если IP-адрес пользователя принадлежит России или Белоруссии.

Такое решение вызвало ряд вопрос, касающихся безопасности цепочек поставок софта и сообщества любителей открытого кода. Как известно, вредоносное нововведение появилось в версиях 10.1.1 (вышла 7 марта) и 10.1.2.

RIAEvangelist, стоящий за разработкой node-ipc, решил бить по IP-адресам. Если географически адрес совпадал с Россией или Белоруссией, софт перезаписывал содержимое произвольных файлов эмодзи «сердечко».

Напомним, что node-ipc предназначен для локальной и удалённой коммуникации между процессами. NPM-пакет поддерживает системы Linux, macOS, Windows и насчитывает более 1,1 млн еженедельных загрузок.

«Очевидно, это злоупотребление своим положением, которое привело к критическому инциденту для цепочки поставок софта», — комментирует ситуацию Лиран Тал из Synk.

Проблеме присвоили идентификатор CVE-2022-23812 и 9,8 балла по шкале CVSS. Согласно сообщениям, в версии 10.1.3 деструктивный код был удалён.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru