



Киберпреступники взломали официальный сайт МЧС России

Киберпреступники взломали официальный сайт МЧС России

Киберпреступники взломали официальный сайт МЧС России

Некий хакер или киберпреступная группировка взломали официальный сайт МЧС России, что привело к выводу из строя ресурсов всех главков министерства в регионах страны. Ряд пользователей увидели в атаке украинский след.

В частности, посетители указали на изменение телефона доверия главной страницы веб-сайта: с российского он поменялся на украинский.

Администраторы ресурса вывели его в офлайн, повесив объявление о проведении технических работ. Тем не менее пользователей заверили, что сервис «Обращения граждан» действует в штатном режиме.

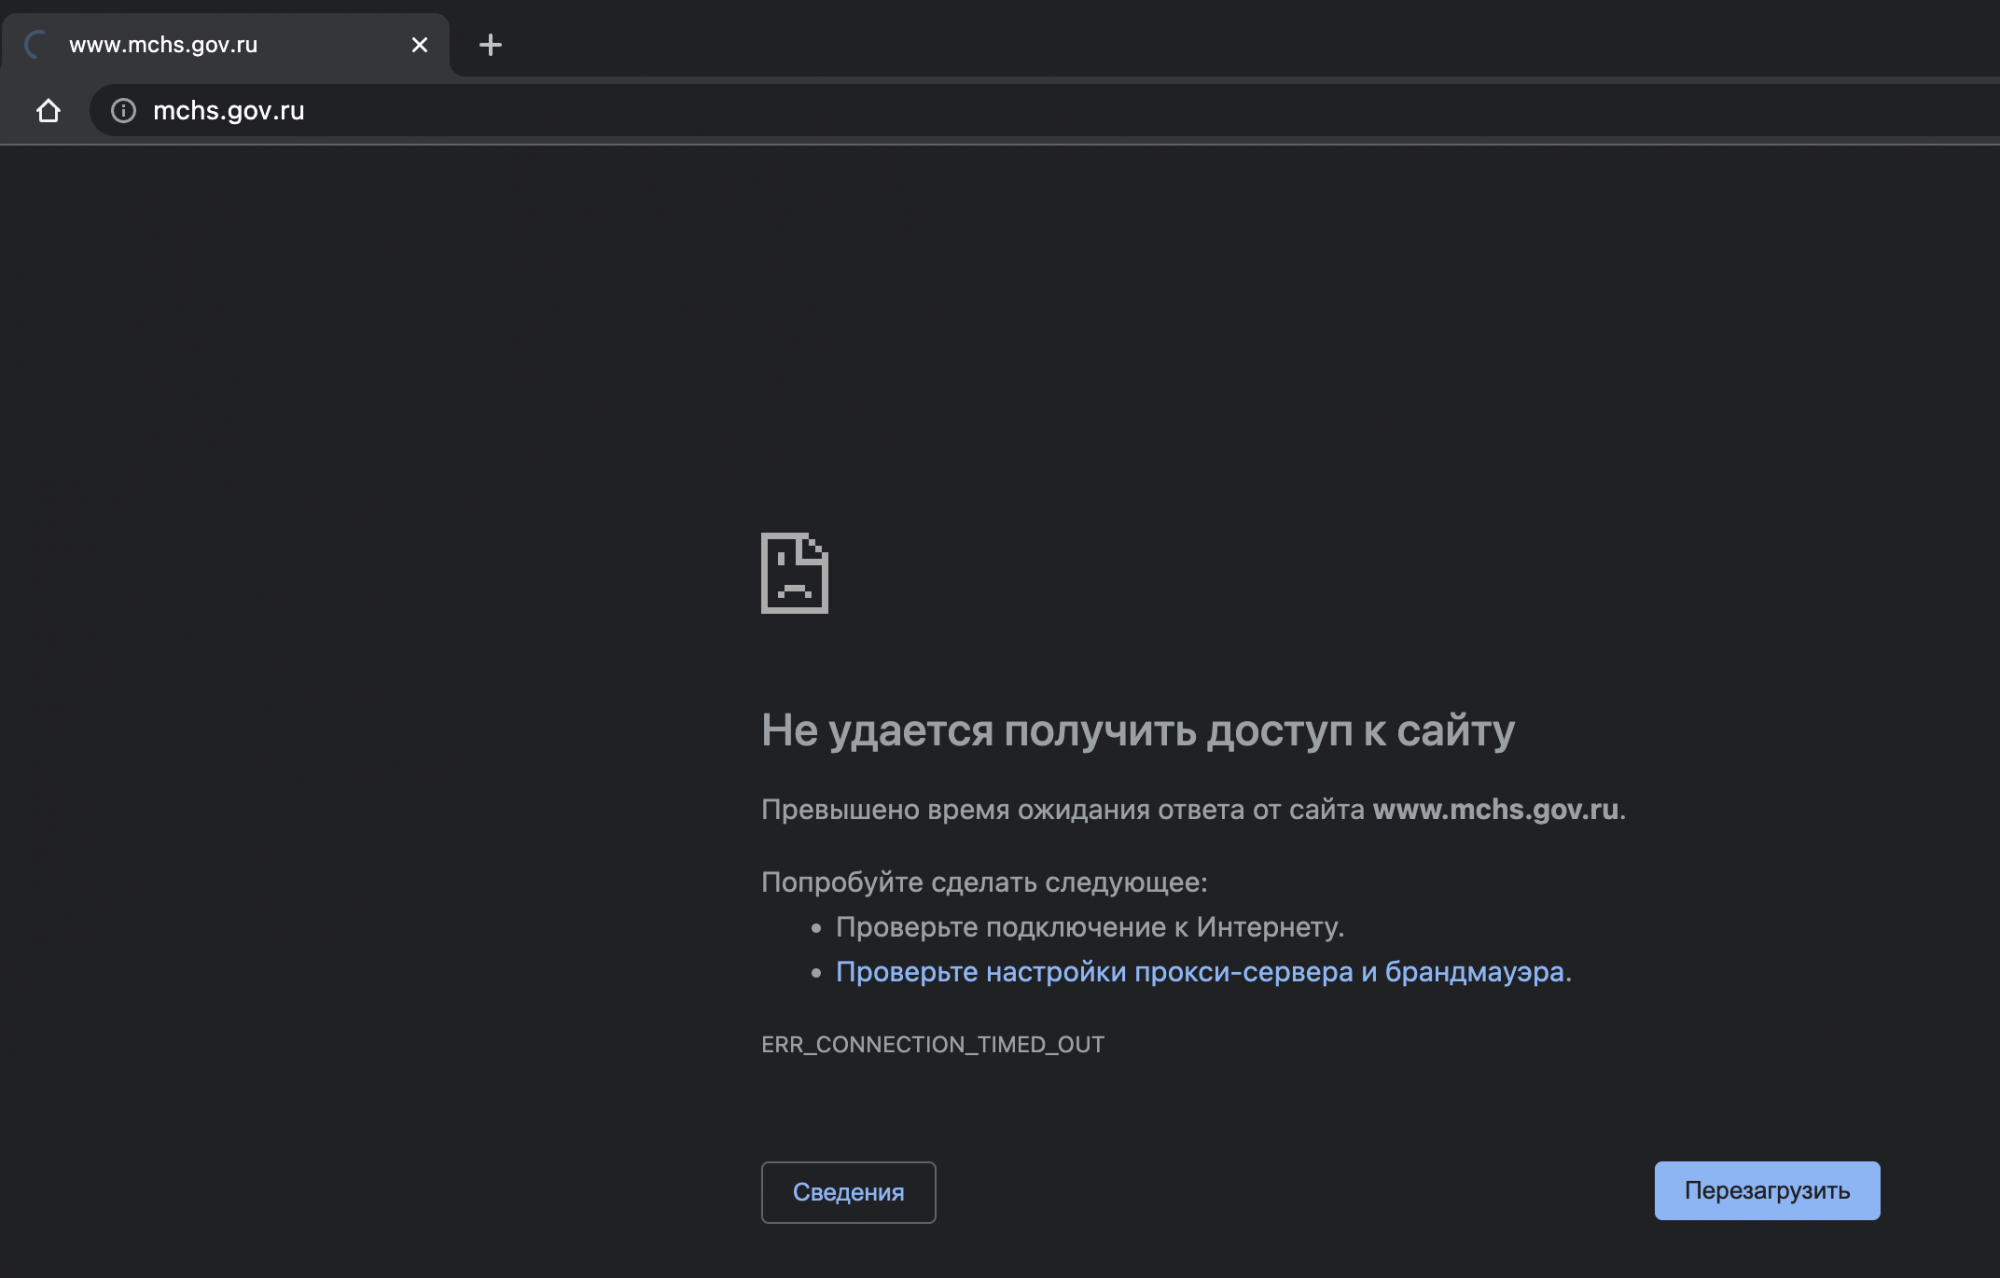
На момент написания материала, официальный ресурс МЧС России остаётся недоступным. При попытке посетить его браузер выдаёт ошибку «ERR_CONNECTION_TIMED_OUT».


Руководитель группы защиты инфраструктурных ИТ компании «Газинформсервис» Сергей Полунин рассказал, как бороться с киберугрозами:

«Подобных атак мы увидим еще немало, просто потому что веб-сайты — самая очевидная и понятная цель для хакера. При этом на их безопасность обычно не тратится слишком много средств, так как размещены они зачастую где-то далеко от корпоративных сетей. Ущерб будет, как правило, репутационный, а считать его умеют далеко не все.

Если не брать инсайдеров, то для защиты от внешних угроз для веб-сайтов существуют межсетевые экраны уровня приложений, которые как раз и позволяют бороться с такими угрозами. Они, как правило, довольно сложны в настройке, но в итоге позволяют добиться желаемого результата».

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru