



В Solar inRights 3.1 реализовали модель управления рисками

В Solar inRights 3.1 реализовали модель управления рисками

В Solar inRights 3.1 реализовали модель управления рисками

Вышла новая версия системы управления правами доступа на предприятии — Solar inRights 3.1. Компания «Ростелеком-Солар», разрабатывающая эту платформу, ввела модель рисков и добавила хранение истории всех изменений учётных данных и аккаунтов сотрудников.

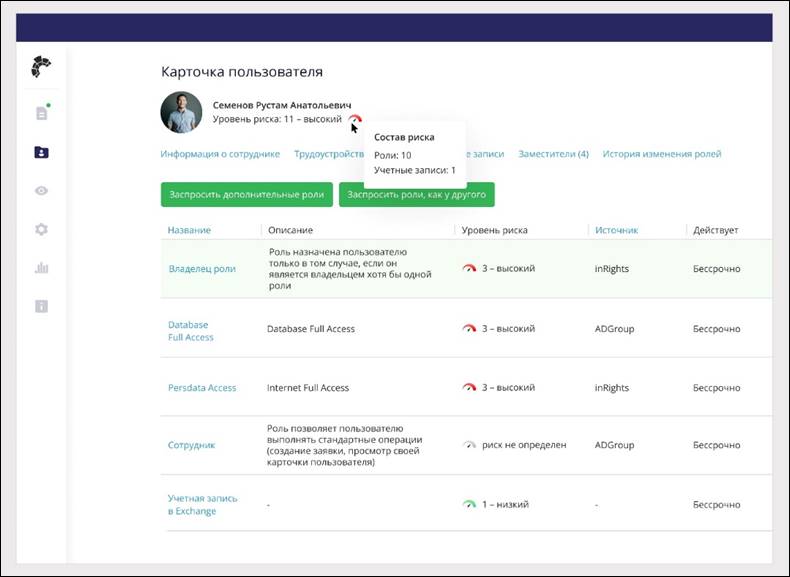
Первое нововведение поможет руководству организации управлять уровнями риска сотрудников, имеющих доступ к тем или иным ИТ-ресурсам. Это крайне полезно, учитывая, что в любой компании есть работники, в силу квалификации имеющие права администратора и способные менять конфигурацию ИТ-ресурсов.

«Сотрудники, у которых есть права на редактирование финансовых данных и проведение операций по счетам и договорам, несут для организаций большие риски безопасности. Реализованный в Solar inRights 3.1 функциональный модуль "Модель рисков" поможет выделить работников, с доступом которых связаны повышенные риски», — объясняет Дмитрий Бондарь, директор Центра компетенций управления доступом Solar inRights.


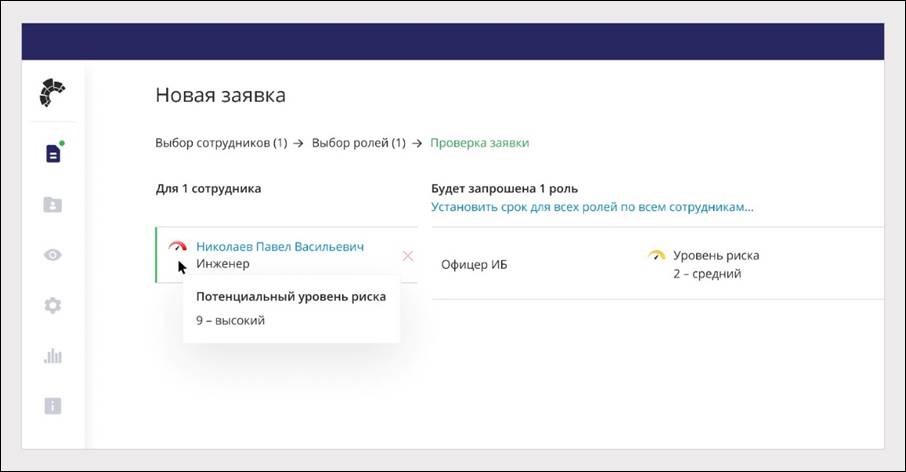
Таким образом, руководитель или другое уполномоченное лицо может присвоить определённое числовое значение риска каждому ресурсу организации, к которому получает доступ пользователь. В совокупности эти значения помогут рассчитать интегральный уровень риска для каждого работника.

Если же такой уровень превысит заданную политикой безопасности величину, система поместит сотрудника в список высокого риска. Для этой категории руководство может настроить собственные сценарии реагирования.


Помимо этого, в Solar inRights 3.1 добавили возможность хранения исторических данных учетных записей пользователей. Новая версия может сохранять в архиве все изменения наименований аккаунтов работников. Это особенно пригодится при расследовании киберинцидентов, в которых след оставила только учётная запись, от имени которой совершались подозрительные действия.

Подпишитесь на новости

5G на словах: ФАС признала рекламу МегаФона недостоверной

МегаФон предложил абонентам включить режим 5G, но у ФАС возник вопрос: а где, собственно, сам 5G? Служба признала рекламу услуги недостоверной, на момент показа ролика коммерческого внедрения технологии в России ещё не было.

Согласно сообщению ФАС, рекламу транслировали на федеральных телеканалах с апреля по май 2026 года. Зрителей призывали активировать «5G режим» в приложении оператора.

Ведомство считает, что такая подача могла создать ложное впечатление: нажал кнопку и пользуешься связью пятого поколения. Теперь служба рассмотрит вопрос о привлечении компании к административной ответственности. О назначенном штрафе пока речи нет.

МегаФон решением удивлён. Оператор объяснил, что предлагал увеличить скорость интернета до значений, сопоставимых со скоростями в его сетях 5G.

По версии компании, реклама соответствовала сути услуги. Дальнейшие действия там определят после получения мотивировочной части решения.

Вся интрига в разнице между формулировкой «скорость как у 5G» и собственно подключением к 5G. Для рекламного ролика формулировки, возможно, выглядят близкими.

Для абонента, который ждёт новую технологию после одного нажатия, разница вполне ощутимая. ФАС такой маркетинговый разгон не оценила.

RSS: Новости на портале Anti-Malware.ru