



В Solar inRights 3.1 реализовали модель управления рисками

В Solar inRights 3.1 реализовали модель управления рисками

В Solar inRights 3.1 реализовали модель управления рисками

Вышла новая версия системы управления правами доступа на предприятии — Solar inRights 3.1. Компания «Ростелеком-Солар», разрабатывающая эту платформу, ввела модель рисков и добавила хранение истории всех изменений учётных данных и аккаунтов сотрудников.

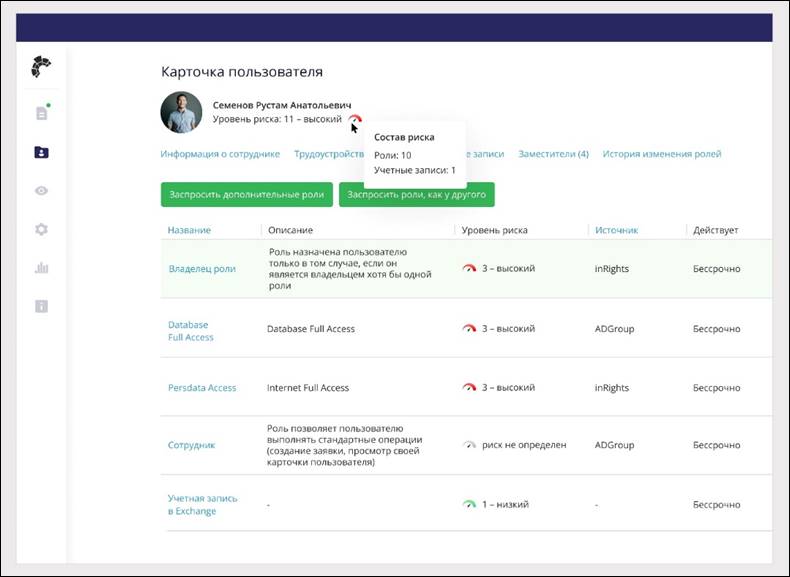
Первое нововведение поможет руководству организации управлять уровнями риска сотрудников, имеющих доступ к тем или иным ИТ-ресурсам. Это крайне полезно, учитывая, что в любой компании есть работники, в силу квалификации имеющие права администратора и способные менять конфигурацию ИТ-ресурсов.

«Сотрудники, у которых есть права на редактирование финансовых данных и проведение операций по счетам и договорам, несут для организаций большие риски безопасности. Реализованный в Solar inRights 3.1 функциональный модуль "Модель рисков" поможет выделить работников, с доступом которых связаны повышенные риски», — объясняет Дмитрий Бондарь, директор Центра компетенций управления доступом Solar inRights.


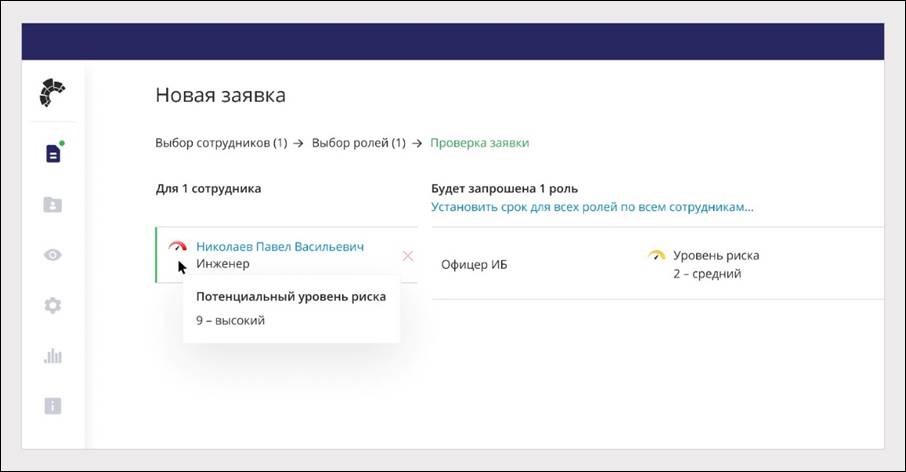
Таким образом, руководитель или другое уполномоченное лицо может присвоить определённое числовое значение риска каждому ресурсу организации, к которому получает доступ пользователь. В совокупности эти значения помогут рассчитать интегральный уровень риска для каждого работника.

Если же такой уровень превысит заданную политикой безопасности величину, система поместит сотрудника в список высокого риска. Для этой категории руководство может настроить собственные сценарии реагирования.


Помимо этого, в Solar inRights 3.1 добавили возможность хранения исторических данных учетных записей пользователей. Новая версия может сохранять в архиве все изменения наименований аккаунтов работников. Это особенно пригодится при расследовании киберинцидентов, в которых след оставила только учётная запись, от имени которой совершались подозрительные действия.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru