



Пользователи веб-версии WhatsApp теперь могут проверить подлинность кода

Пользователи веб-версии WhatsApp теперь могут проверить подлинность кода

Пользователи веб-версии WhatsApp теперь могут проверить подлинность кода

WhatsApp и Cloudflare объединились в рамках новой инициативы, получившей имя «Code Verify». Смысл этой кампании в том, чтобы у пользователей был надёжный способ удостовериться в подлинности десктопной версии мессенджера.

Code Verify доступна в виде расширений для браузеров Chrome и Edge, а также в форме аддона с открытым исходным кодом.

«Расширение Code Verify предназначено для автоматической верификации кода веб-версии мессенджера WhatsApp, которой люди пользуются в браузерах», — пишет Facebook в официальном заявлении.

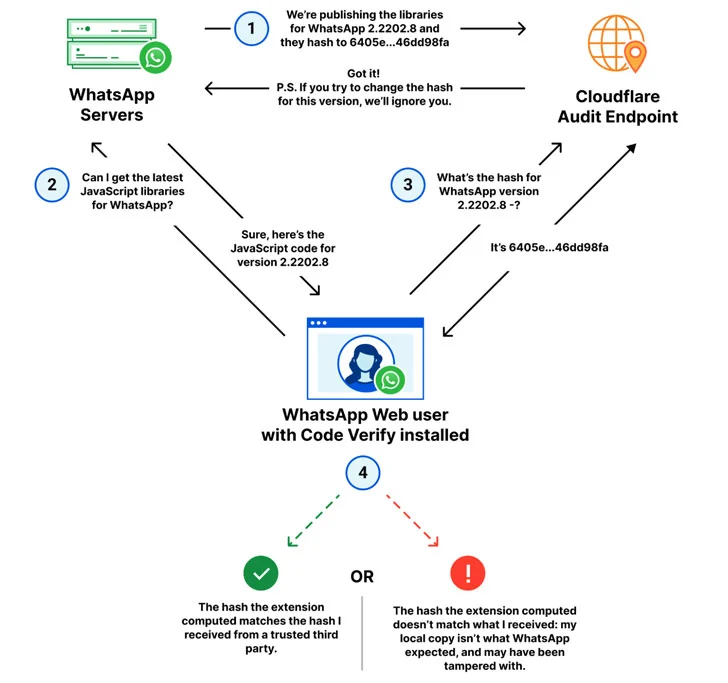
Согласно замыслу, новый аддон должен подтверждать подлинность веб-приложения и исключать стороннее вмешательство вроде инъекции вредоносного кода. Разработчики также планируют выпустить аналогичное расширение для Firefox.

Cloudflare в этом случае обеспечивает сторонний аудит, цель которого — сравнить криптографический хеш JavaScript-кода веб-версии WhatsApp, который поставляется Meta, с тем кодом, который работает в браузере пользователя.


«Code Verify не будет читать или получать доступ к сообщениям, которые отправляют и получают пользователи. Мы даже не узнаем, скачали ли вы соответствующее расширение», — объясняют разработчики мессенджера в специальном FAQ.

«Наша идея состоит в том, чтобы сравнить хеши и в случае изменения или порчи файлов — детектировать это», — заявили со своей стороны в Cloudflare.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru