



Hive Systems: 8-значные пароли можно взломать менее чем за час

Hive Systems: 8-значные пароли можно взломать менее чем за час

Hive Systems: 8-значные пароли можно взломать менее чем за час

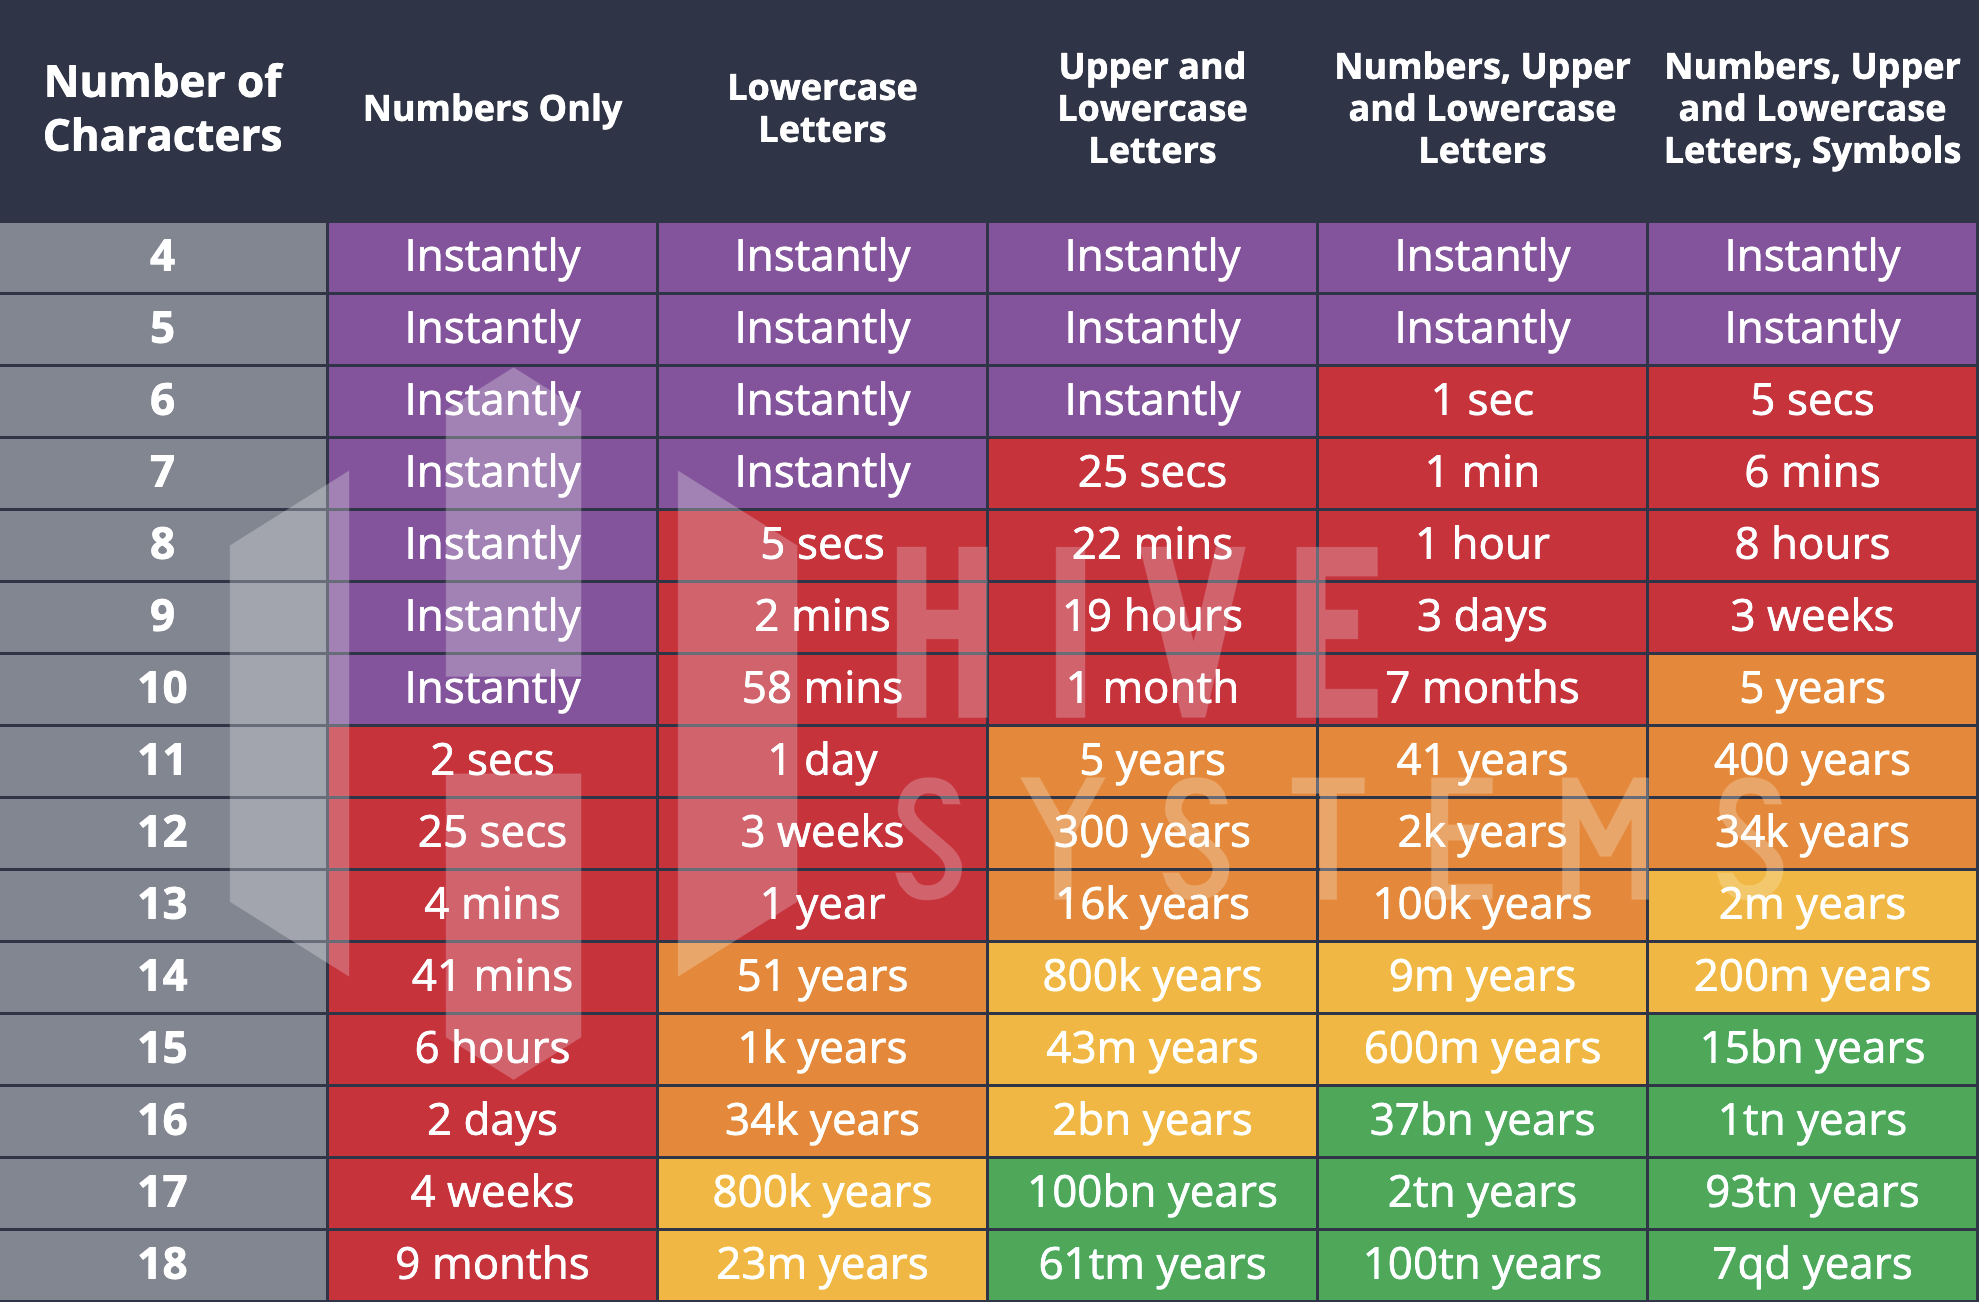
Специалисты компании Hive Systems опубликовали отчёт, согласно которому брутфорс-атака может взломать восьмизначный пароль менее чем за час. Эксперты также поделились таблицей, которая поможет пользователям сориентироваться при выборе пароля.

Если вы установили пароль, содержащий менее семи символов, у Hive Systems для вас плохие новоости: такие комбинации можно взломать «мгновенно». А всё благодаря облачным вычислениям, которые становятся всё доступнее.

Ситуация изменилась даже за последние два года, поскольку ещё в 2019-м принято было считать, что восьмизначный пароль — достаточно надёжное средство защиты аккаунта. Кстати в те времена Hive Systems сообщала, что сложный 8-значный пароль можно взломать за восемь часов.

Помимо этого, специалисты отметили, что наилучшим средством для работы с учётными данными по-прежнему являются менеджеры паролей. Например, сгенерированный такой программой 12-значный пароль поддастся брутфорсу только приблизительно через 3 тысячи лет.

Hive Systems опубликовала таблицу, которая даёт пользователям представление о том, какие комбинации и какой длины дают наилучшую защиту ваших данных:

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru