



Банковский Android-троян TeaBot опять пробрался в Google Play Store

Банковский Android-троян TeaBot опять пробрался в Google Play Store

Банковский Android-троян TeaBot опять пробрался в Google Play Store

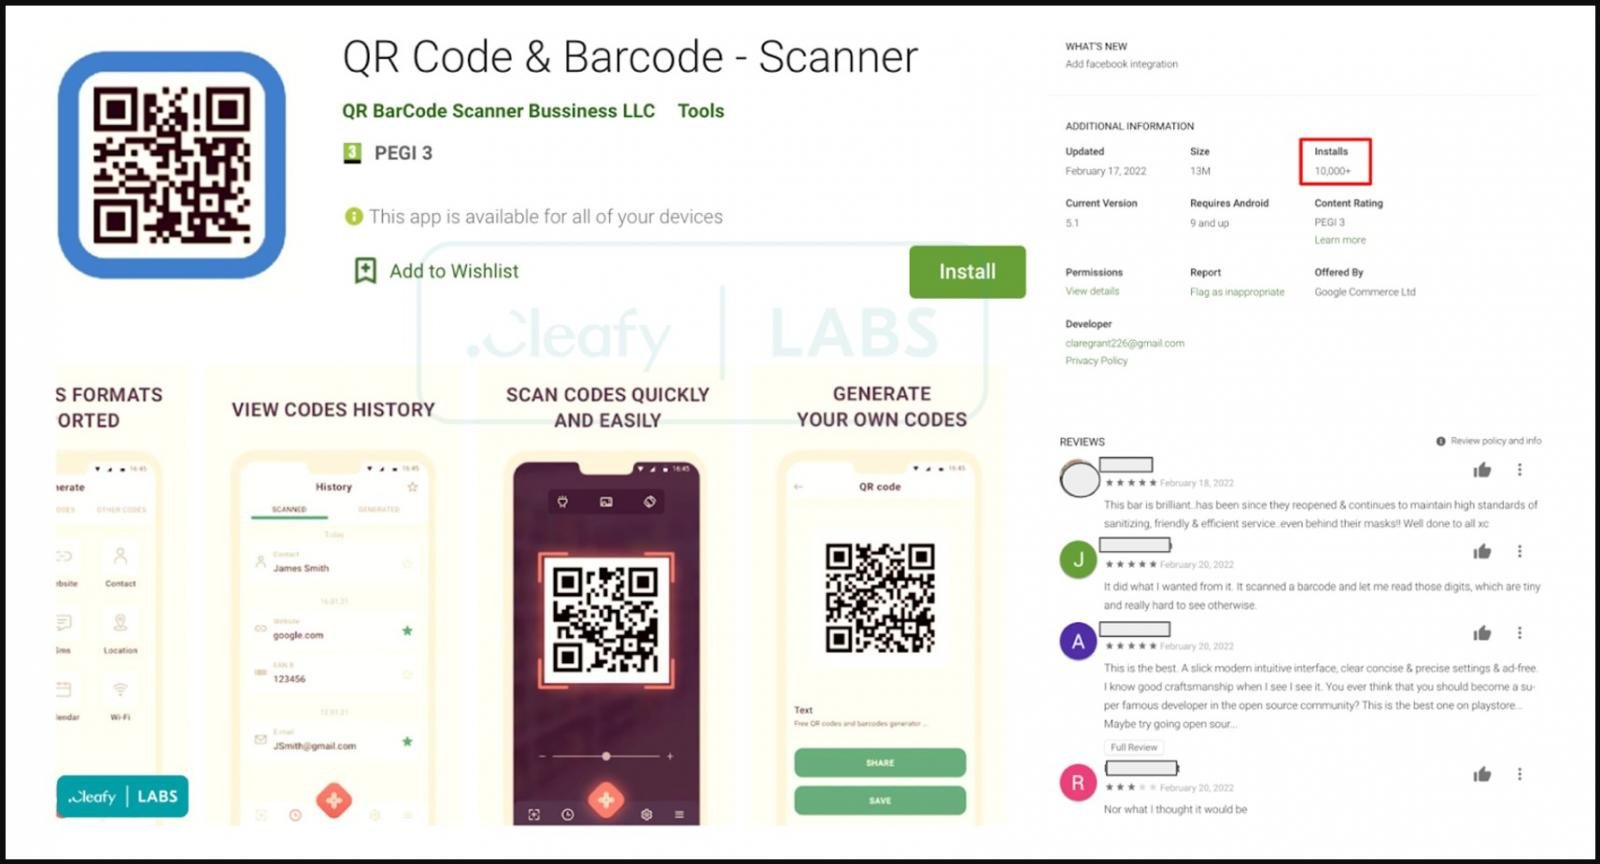
Банковский троян TeaBot, заточенный под работу на Android-устройствах, в очередной раз пробрался на площадку официального магазина приложений Google Play Store. За короткое время вредоносу удалось заразить более десяти тысяч девайсов благодаря маскировке под сканер QR-кодов.

Авторы трояна использовали для распространения старый трюк, который эксперты уже наблюдали в январе. Несмотря на то что Google якобы закрыла эти лазейки, зловред доказал, что всё ещё может пробраться в Google Play Store.

Специалисты Cleafy проанализировали новую кампанию операторов TeaBot и пришли к выводу, что размещённые в официальном магазине приложения работают в качестве дропперов. Авторы не встраивают в них никакого вредоносного кода и запрашивают самый минимум разрешений в системе. Именно такой подход серьёзно затрудняет работу анализаторов Google.

Помимо этого, разработчики позаботились о том, чтобы размещённый софт полностью обеспечивал заявленные функциональные возможности, поэтому оценки и комментарии были в большей степени положительные.


Как выяснили исследователи, в феврале операторы TeaBot опубликовали приложение “QR Code & Barcode – Scanner”, которое на деле является легитимным сканером QR-кодов. После установки на устройстве пользователя программа запрашивает обновление через всплывающее уведомление. Этот апдейт «прилетает» из стороннего источника, не из Google Play Store.

Эксперты Cleafy вычислили источник — два репозитория GitHub, принадлежащие одному пользователю под ником feleanicusor. В этих хранилищах исследователи нашли множество семплов TeaBot. После процедуры «обновления» троян запрашивает дополнительные разрешения в системе и выполняет следующие функции:

  • Снимает скриншоты, на которые могут попасть учётные данные, коды двухфакторной аутентификации (2FA), содержимое СМС-сообщений и т. п.
  • Получать дополнительные разрешения без взаимодействия с жертвой.
Подпишитесь на новости

ИИ научился восстанавливать увиденные человеком изображения по данным МРТ

Учёные из израильского Института Вейцмана разработали Brain-IT — ИИ, который реконструирует изображения по данным функциональной МРТ. Человек смотрит на картинку, сканер фиксирует активность мозга, а алгоритм пытается восстановить увиденное.

Как рассказывают представители Института Вейцмана, система восстанавливает не только содержание сцены, но и её детали: цвета, расположение объектов и композицию.

Для адаптации к новому человеку, по словам разработчиков, достаточно примерно часа данных сканирования.

Главный трюк — связка двух моделей. Декодер превращает активность мозга в изображение, а энкодер делает обратное: предсказывает активность по картинке.

Их обучают вместе, используя в том числе изображения, которые никому не показывали внутри томографа. Это помогает обойти дефицит реальных снимков мозга.


Дальше команда хочет перейти к звукам и видео. Со снами сложнее: картинки в них меняются быстро, а фМРТ фиксирует данные примерно раз в две секунды. До записи ночных приключений на флешку ещё далеко.

Исследователи надеются, что такие технологии помогут изучать мозг и в перспективе дадут способ общения людям с синдромом «запертого человека». Но вместе с возможностями возникает вопрос конфиденциальности: кто сможет получать доступ к подобным данным и с чьего согласия?

Пока показана реконструкция увиденного в условиях эксперимента. До незаметного чтения чужих мыслей эта работа не добралась, хотя повод обсуждать защиту ментальной информации уже появился.

RSS: Новости на портале Anti-Malware.ru