



WhatsApp и BlueJeans уязвимы из-за библиотеки PJSIP

WhatsApp и BlueJeans уязвимы из-за библиотеки PJSIP

WhatsApp и BlueJeans уязвимы из-за библиотеки PJSIP

В популярной библиотеке PJSIP с открытым исходным кодом нашли несколько багов, которые затрагивают целый ряд приложения для IP-телефонии (VoIP). Среди уязвимого софта можно выделить WhatsApp и BlueJeans.

Библиотека PJSIP, предназначенная для мультимедийных коммуникаций, также используется корпоративным PBX-тулкитом Asterisk, без которого не обходится множество имплементаций VoIP-сервисов.

Если верить статистике на официальном сайте Asterisk, этот софт ежегодно скачивают 2 млн пользователей, он работает на 1 млн серверов в 170 странах. Именно за счёт Asterisk работают VoIP-шлюзы и конференц-серверы, которые используются малым и средним бизнесом, колл-центрами и т. п.

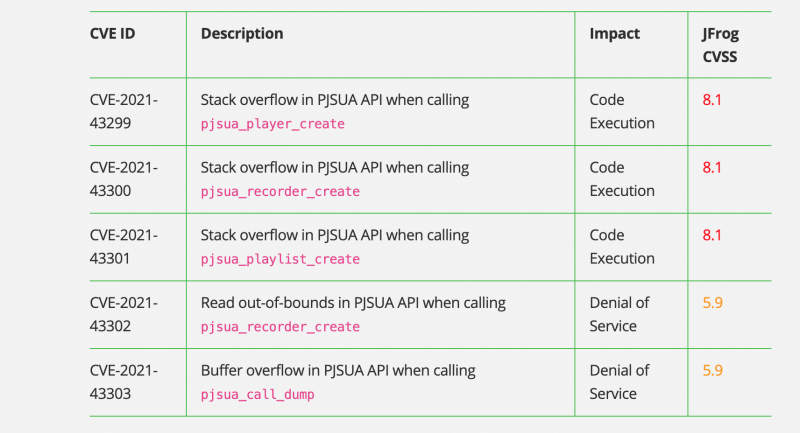
Специалисты JFrog Security на этой неделе рассказали о целых пяти уязвимостях в PJSIP, приводящих к повреждению памяти. Условный атакующий с помощью эксплойта может выполнить код удалённо на уровне приложения, использующего библиотеку PJSIP.

Три из пяти выявленных уязвимостей получили 8,1 балла по шкале CVSS, ещё две — 5,9 балла. Первая группа приводит к выполнению кода, вторая — к отказу в обслуживании. RCE-баги существуют из-за возможности переполнения стека, а DoS-бреши допускают чтение за пределами границ.


Исследователи из JFrog рекомендуют проапдейтить PJSIP до версии 2.12, в которой разработчики устранили все найденные уязвимости.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru