



Голосовую почту на Android можно прослушивать из-за бага VVM-системы

Голосовую почту на Android можно прослушивать из-за бага VVM-системы

Голосовую почту на Android можно прослушивать из-за бага VVM-системы

Исследователь в области кибербезопасности придумал способ добыть учётные данные Visual Voice Mail (VVM) на Android-устройствах и удалённо прослушивать голосовые сообщения пользователя без его ведома.

По итогам исследования 21 июня 2021 года специалист Крис Талбот выявил уязвимость, которая впоследствии получила идентификатор CVE-2022-23835. Брешь затрагивает не саму мобильную операционную систему Android, а способ имплементации сервиса операторами связи.

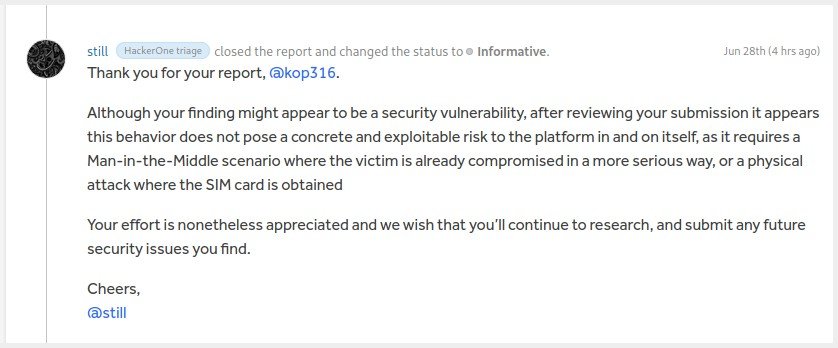
Тем не менее стоит отметить, что уязвимость на сегодняшний день имеет статус «спорной», поскольку операторы AT&T и T-Mobile отмахнулись от отчёта Талбота, ссылаясь на отсутствие риска эксплуатации.


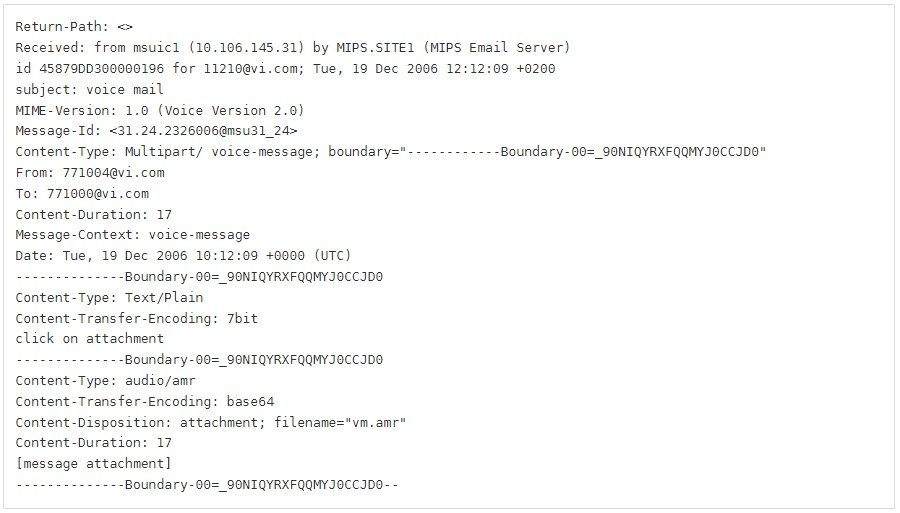
Согласно описанию эксперта, условному атакующему, который хочет использовать уязвимость, придётся задействовать приложение с разрешением READ_SMS, чтобы получить доступ к учётным данным IMAP-сервера VVM. Поскольку эти сведения передаются в незашифрованном виде через SMS-протокол, любой софт с возможностью читать содержимое коротких сообщений может перехватить их.

Всё это можно осуществить во время входа в клиентское приложение VVM, регистрации и активации / деактивации VVM. Именно тогда система обменивается этими SMS-сообщениями, хотя пользователь и не видит их (всё происходит в фоновом режиме).

Если такой способ эксплуатации увенчается успехом, злоумышленнику уже не нужен будет доступ к сим-карте или СМС-сообщениям. Он и без этого сможет получить доступ к визуальной голосовой почте.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru