



Бэкдор Electron Bot проник в Microsoft Store под видом популярных игр

Бэкдор Electron Bot проник в Microsoft Store под видом популярных игр

Бэкдор Electron Bot проник в Microsoft Store под видом популярных игр

Вредоносная программа под именем Electron Bot сумела пробраться в официальный магазин Microsoft Store, прикрывшись клонами популярных игр Subway Surfer и Temple Run. В результате зловреду удалось заразить около пяти тысяч компьютеров.

Активность Electron Bot зафиксировали исследователи из компании Check Point, которые также уточнили, что это — бэкдор, позволяющий злоумышленникам получить полный контроль над атакованными машинами. При этом вредонос поддерживает взаимодействие с оператором в режиме реального времени и удалённый запуск команд.

Цель киберпреступников, стоящих за распространением Electron Bot, — кликфрод и продвижение в соцсетях. Вредоносная программа может контролировать аккаунты в Facebook, Google, YouTube и Sound Cloud, а также поддерживает регистрацию учётной записи, комментирование и простановку лайков на перечисленных платформах.

Впервые на площадке Microsoft Store бэкдор появился в 2018 году под именем “Album by Google Photos” и был опубликован якобы от лица корпорации Google. С тех пор авторы Electron Bot добавили несколько новых функций и динамическую загрузку скриптов для защиты от детектирования.

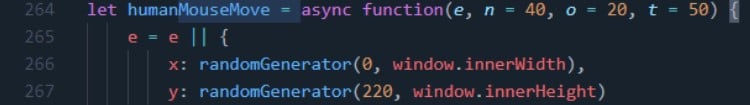
Бэкдор написан на Electron, потому и получил такое имя. Он может эмулировать поведение веб-браузера и осуществлять на сайтах определённые действия, которые бы сделал сам пользователь. Обосновавшись в системе, Electron Bot открывает новое скрытое окно браузера и запускает HTML-страницу. После этого зловред начинает движения мышью, скроллинг, а также эмулирует клики и ввод на клавиатуре.


Согласно отчёту Check Point, можно выделить четыре основные цели Electron Bot:

  • Продвижение вредоносных сайтов в поисковой выдаче Google.
  • Клики по рекламным объявлениям, для чего бэкдор подключается в фоновом режиме к нужному сайту.
  • Продвижение аккаунтов в социальных сетях.
  • Продвижение онлайн-продуктов.

Поскольку операторы Electron Bot маскируют его под игры, будет полезно знать имена этих псевдоигр:

  • Lupy games
  • Crazy 4 games
  • Jeuxjeuxkeux games
  • Akshi games
  • Goo Games
  • Bizzon Case
Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru