



Новый вредонос Xenomorph заразил уже более 50 тыс. устройств на Android

Новый вредонос Xenomorph заразил уже более 50 тыс. устройств на Android

Новый вредонос Xenomorph заразил уже более 50 тыс. устройств на Android

Очередной опасный Android-вредонос, получивший имя Xenomorph, распространяется через официальный магазин Google Play Store. Согласно данным аналитиков, зловред уже заразил более 50 тысяч мобильных устройств, на которых он ищет в первую очередь финансовую информацию.

На сегодняшний день Xenomorph всё ещё находится на начальных этапах разработки, однако при этом уже достаточно успешно атакует клиентов кредитных организаций в Испании, Португалии, Италии и Бельгии.

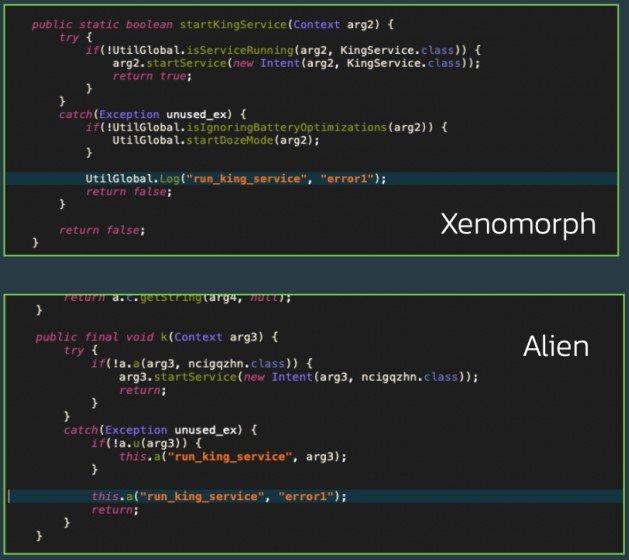
Специалисты компании ThreatFabric, уже успевшие изучить образец зловреда, отметили схожесть кода Xenomorph с кодом другого банковского трояна — Alien. Это привело исследователей к выводу, что либо Xenomorph является преемником Alien, либо разработчик работает над двумя этими вредоносами одновременно.


Попав на устройство жертвы, Xenomorph пытается добраться до важной финансовой информации, получить контроль над аккаунтами жертвы и осуществлять несанкционированные транзакции. Все собранные сведения операторы зловреда потом продают заинтересованным лицам.

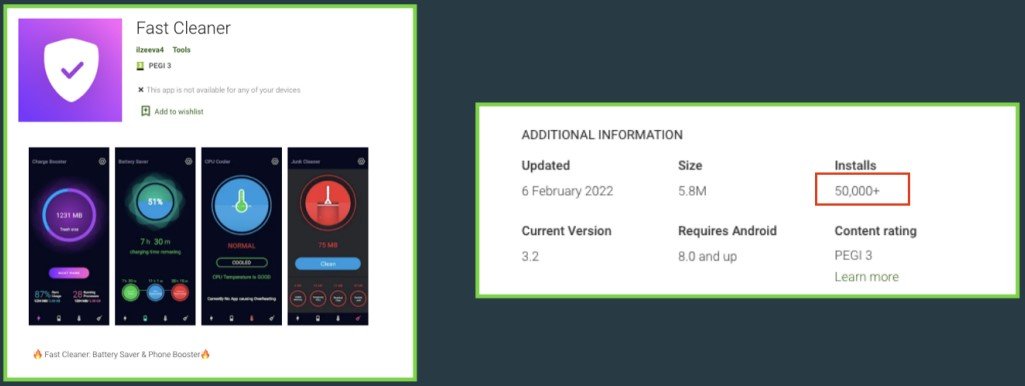
Разместиться в магазине Google Play Store вредоносу помогла маскировка под легитимное приложение «Fast Cleaner», которое на данный момент насчитывает 50 тысяч установок. Кстати, банковский троян Alien пользуется тем же методом проникновения на площадку Google.


Поскольку Xenomorph всё ещё дорабатывается и совершенствуется, исследователи пока затрудняются перечислить все функциональные возможности вредоносного приложения. Тем не менее известно, что троян может перехватывать уведомления, логировать СМС-сообщения и использовать технику инъекции для наложения своих окон на окна других приложений.

В отчёте ThreatFabric описываются команды Xenomorph, которые уже есть в коде, но пока не используются в реальных атаках: функциональность кейлоггера, сбор данных о поведении пользователя.

Подпишитесь на новости

Студентки ЮФУ сообщили о скрытой съёмке в туалетах и попытках шантажа

Полиция организовала проверку после сообщений о возможной скрытой съёмке в женских туалетах Южного федерального университета в Ростове-на-Дону. Студентки заявили о публикации записей в интернете и попытках шантажа. В администрации ЮФУ сообщили, что скрытых камер и других устройств съёмки в санитарных помещениях не обнаружили.

О проверке и позиции университета сообщает РИА Новости, подробности жалоб приводит «Газета.Ru».

По словам студенток, неизвестные распространяли записи на порносайтах. Одна из девушек рассказала, что её одногруппнице прислали кадр из туалета и потребовали интимные фотографии, угрожая разослать видео знакомым. Некоторые учащиеся обратились в полицию и прокуратуру.

В ЮФУ заявили, что передали сведения о возможных угрозах правоохранительным органам и оказывают им содействие. Студенткам, столкнувшимся с давлением, предложили обратиться в администрацию за поддержкой.

Глава «Лиги безопасного интернета» Екатерина Мизулина сообщила о намерении направить обращения в Генпрокуратуру и Следственный комитет, а также попросить Роскомнадзор ограничить доступ к ресурсам с предполагаемыми записями.

В университете призвали не распространять непроверенные сведения и материалы, которые могут навредить учащимся.

RSS: Новости на портале Anti-Malware.ru