



Хакеры регистрируют одноразовые аккаунты через заражённые Android-девайсы

Хакеры регистрируют одноразовые аккаунты через заражённые Android-девайсы

Хакеры регистрируют одноразовые аккаунты через заражённые Android-девайсы

Исследователи изучили сервисы для СМС-верификации аккаунтов и выявили масштабную платформу киберпреступников, построенную на ботнете. Последний насчитывал тысячи заражённых мобильных устройств на Android. По словам специалистов, их находка ещё раз подчеркнула недостатки СМС-валидации аккаунтов.

Так называемые PVA-сервисы (phone-verified account), получившие распространение в 2018 году, дают пользователям возможность задействовать альтернативные телефонные номера, с помощью которых можно регистрировать учётные записи на различных сайтах.

Преимущество таких сервисов в том, что они помогают людям обойти верификацию аккаунта по СМС и даже механизмы входа в учётную запись, использующие короткие коды (тоже приходят в СМС-сообщениях).

«Киберпреступники могут использовать такие сервисы для создания верифицированных аккаунтов, а дальше с их помощью осуществлять мошенническую и другую преступную деятельность», — пишут исследователи из Trend Micro.

Собранные специалистами данные показали, что большинство заражённых в этой кампании мобильных устройств находились в Индонезии (47 357), затем шла Россия (16 157), третье место досталось Таиланду (11 196). Также в десятку вошли Индия (8 109), Франция (5 548), Перу (4 915), Марокко (4 822), Южная Африка (4 413), Украина (2 920) и Малайзия (2 779).

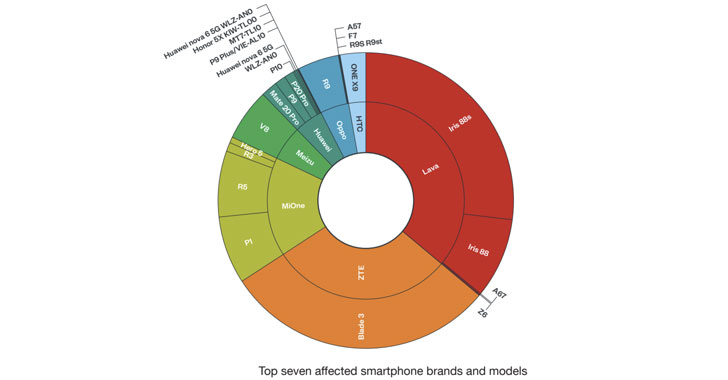
Большая часть затронутых устройств — бюджетные модели Android-смартфонов от таких производителей, как Lava, ZTE, Mione, Meizu, Huawei, Oppo и HTC. Эксперты указали на конкретный сервис smspva[.]net, использующий скомпрометированные девайсы на Android. Вредоносная программа могла проникнуть на эти смартфоны одним из двух способов: через случайно загруженный плохой софт или через предустановленные сомнительные приложения.


В качестве примера одного из подобных вредоносов исследователи привели Guerrilla (plug.dex), который разработан специально для парсинга СМС-сообщений. Этот зловред сверяет полученную из текстовых сообщений информацию с шаблонами, размещёнными на серверах операторов.

Проще говоря, обнаруженный Trend Micro ботнет предоставляет лёгкий доступ к тысячам телефонных номеров в разных странах. Как будут использоваться эти номера — тут уж зависит от фантазии злоумышленников.

Подпишитесь на новости

Samsung Bixby отправлял данные в облако вопреки настройке Galaxy AI

Включили «Обрабатывать данные только на устройстве» и решили, что ИИ больше ничего не отправляет в облако? У Samsung есть неприятная оговорка. Автор Android Police проверил Galaxy S26 Ultra и обнаружил: Bixby продолжает обращаться к серверам даже с активным переключателем.

О результатах он рассказал в собственном эксперименте с записью сетевых соединений.

Photo Assist и Now Brief ограничение соблюдали: для облачных операций просили отключить локальную обработку. А вот три текстовых вопроса Bixby сопровождались отправкой примерно 17 КБ каждый на сервер Samsung. Десять голосовых команд — включая таймер и изменение яркости — дали около 540 КБ исходящего трафика.


Важная деталь: инструмент мониторинга не расшифровывал содержимое соединений. Сами логи показывают объём и адрес передачи, но не позволяют прочитать отправленные данные. При этом политика Samsung прямо предусматривает сбор голосовых записей при использовании ассистента.


У Bixby есть отдельная настройка Offline processing. В тесте она позволяла выполнять простые команды без интернета, но свободные формулировки часто переставали работать.

Получается, одной галочки для приватности всего ИИ на смартфоне недостаточно. Bixby живёт по собственным настройкам, искать их придётся отдельно.

RSS: Новости на портале Anti-Malware.ru