



Эксперт нашёл способ восстановить слова после пикселизации изображения

Эксперт нашёл способ восстановить слова после пикселизации изображения

Эксперт нашёл способ восстановить слова после пикселизации изображения

Исследователь продемонстрировал технику, благодаря которой ему удалось восстановить текст, скрытый при помощи пикселизации. Также он выложил на GitHub свой инструмент, который можно использовать для восстановления текста на отредактированных изображениях.

Интересный метод восстановления картинки, обработанной пикселизацией, показал Дэн Петро из Bishop Fox. Речь идёт о способе размытия части или всего медиаконтента, к которому прибегают новостные издания и пр.

На самом деле, Петро заинтересовался задачей команды Jumpsec Labs, которая в прошлом году предлагала любому желающему расшифровать текст на представленной ниже картинке.


Петро, уже давно изучавший различные методы пикселизации и обфускации, смог полностью восстановить предложенный Jumpsec Labs текст, однако в общий доступ эксперт выложил только частичное решение:


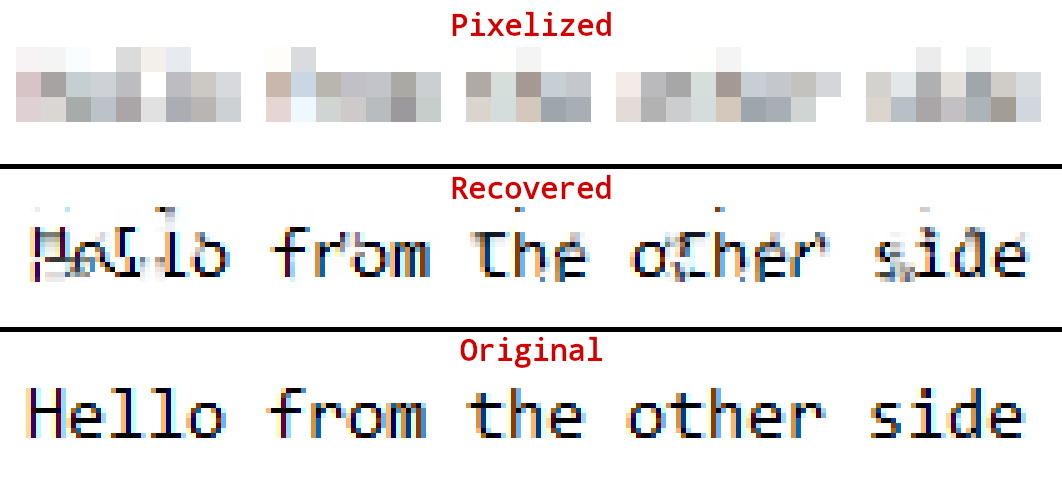
Несмотря на то что ранее уже публиковались инструменты для восстановления лиц людей или пейзажей из изображений с пикселизацией, никто не занимался вплотную извлечением текста. Тулзы вроде Depix показывают неплохие результаты в теории, но, по словам Петро, проваливаются в реальных сценариях. Например, Depix вменяют чрезмерное количество шума на восстановленных картинках.


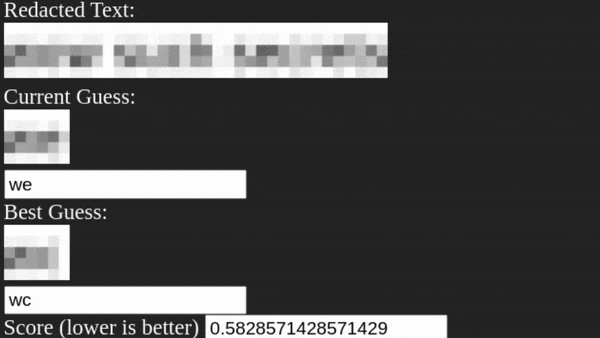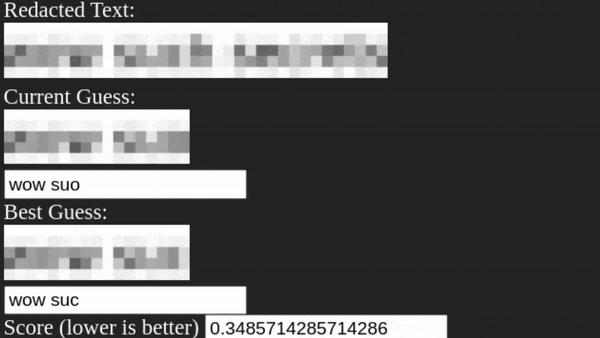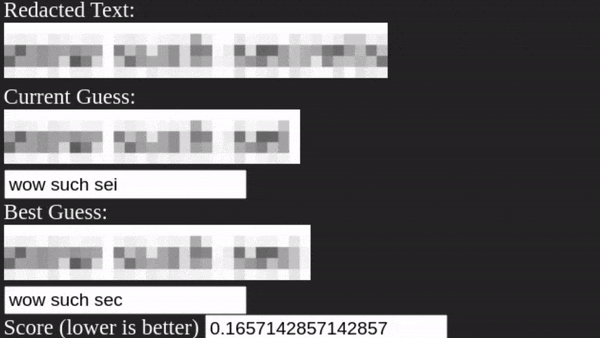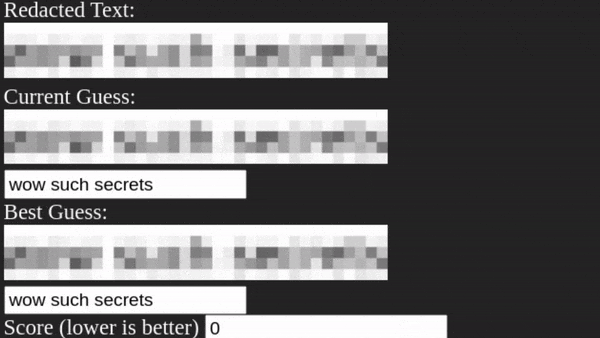
Именно поэтому специалист опубликовал на GitHub инструмент под названием Unredacter. Ниже можно увидеть процесс восстановления пикселизированного текста.


В блоге Bishop Fox Петро приводит результаты своих исследований и описывает метод, который помог ему создать Unredacter.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru