



В России зафиксировали большую часть криптовалютных киберугроз

В России зафиксировали большую часть криптовалютных киберугроз

В России зафиксировали большую часть криптовалютных киберугроз

Специалисты антивирусной компании ESET подготовили отчёт, в котором анализируется ландшафт киберугроз за 2021 год. В частности, аналитики рассказали об источниках распространения вредоносов, крадущих криптовалюту, и об активности таких зловредов в России.

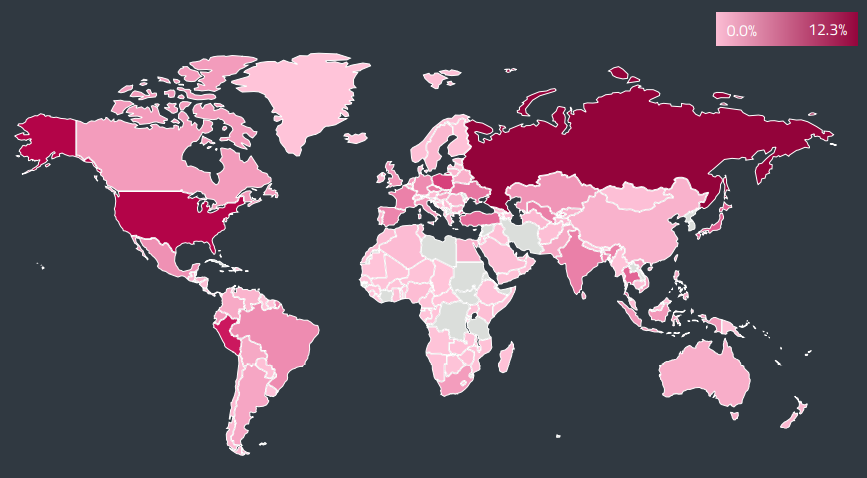
Согласно отчёту, наша страна стала лидером по числу киберугроз для цифровых валют. На Россию пришлось 12,3% от общего числа детектов (в период с сентября по декабрь).

В первую тройку по таким угрозам также вошли США (8,3%) и Перу (5,5%). Наибольшее количество пострадавших также было зафиксировано в России — 11,2%, второе место досталось Перу с 6,4% и третье — США (5,8%).


В прошлом году больше всех отметился вредонос Win/CoinMiner (по классификации ESET) — его доля превысила 50%. По данным аналитиков, операторы этого зловреда орудовали в основном на территории России и США.

В ESET также подчеркнули растущий тренд распространения киберугроз через NFT и отметили зависимость активности криптомайнеров от курса цифровых валют. Например, скачок подобных вредоносов чётко совпал с рекордами биткоина, который вышел на пик в ноябре.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru