



В России зафиксировали большую часть криптовалютных киберугроз

В России зафиксировали большую часть криптовалютных киберугроз

В России зафиксировали большую часть криптовалютных киберугроз

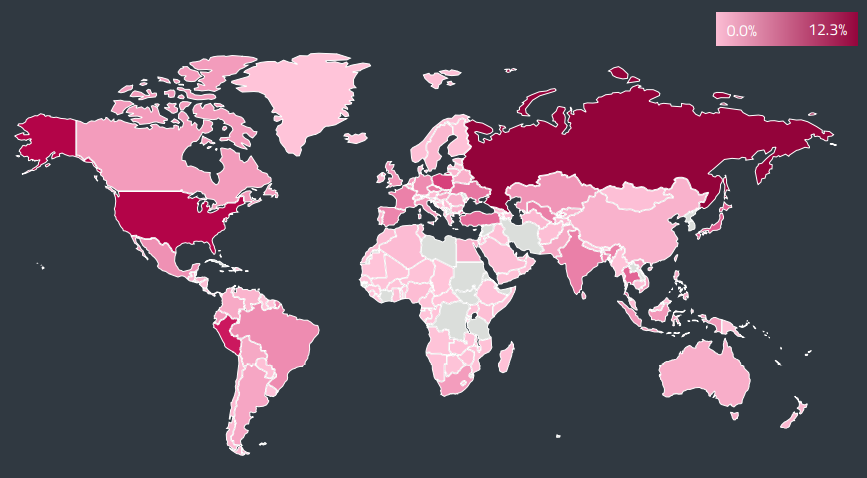
Специалисты антивирусной компании ESET подготовили отчёт, в котором анализируется ландшафт киберугроз за 2021 год. В частности, аналитики рассказали об источниках распространения вредоносов, крадущих криптовалюту, и об активности таких зловредов в России.

Согласно отчёту, наша страна стала лидером по числу киберугроз для цифровых валют. На Россию пришлось 12,3% от общего числа детектов (в период с сентября по декабрь).

В первую тройку по таким угрозам также вошли США (8,3%) и Перу (5,5%). Наибольшее количество пострадавших также было зафиксировано в России — 11,2%, второе место досталось Перу с 6,4% и третье — США (5,8%).


В прошлом году больше всех отметился вредонос Win/CoinMiner (по классификации ESET) — его доля превысила 50%. По данным аналитиков, операторы этого зловреда орудовали в основном на территории России и США.

В ESET также подчеркнули растущий тренд распространения киберугроз через NFT и отметили зависимость активности криптомайнеров от курса цифровых валют. Например, скачок подобных вредоносов чётко совпал с рекордами биткоина, который вышел на пик в ноябре.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru