



В России зафиксировали большую часть криптовалютных киберугроз

В России зафиксировали большую часть криптовалютных киберугроз

В России зафиксировали большую часть криптовалютных киберугроз

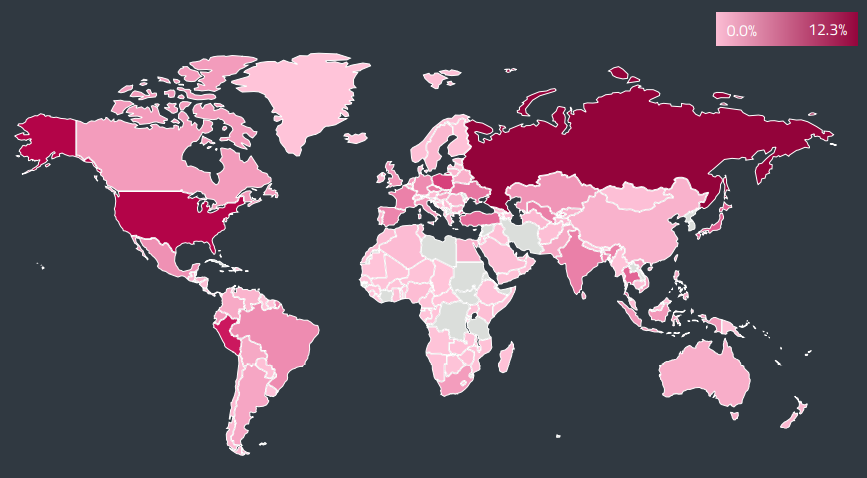
Специалисты антивирусной компании ESET подготовили отчёт, в котором анализируется ландшафт киберугроз за 2021 год. В частности, аналитики рассказали об источниках распространения вредоносов, крадущих криптовалюту, и об активности таких зловредов в России.

Согласно отчёту, наша страна стала лидером по числу киберугроз для цифровых валют. На Россию пришлось 12,3% от общего числа детектов (в период с сентября по декабрь).

В первую тройку по таким угрозам также вошли США (8,3%) и Перу (5,5%). Наибольшее количество пострадавших также было зафиксировано в России — 11,2%, второе место досталось Перу с 6,4% и третье — США (5,8%).


В прошлом году больше всех отметился вредонос Win/CoinMiner (по классификации ESET) — его доля превысила 50%. По данным аналитиков, операторы этого зловреда орудовали в основном на территории России и США.

В ESET также подчеркнули растущий тренд распространения киберугроз через NFT и отметили зависимость активности криптомайнеров от курса цифровых валют. Например, скачок подобных вредоносов чётко совпал с рекордами биткоина, который вышел на пик в ноябре.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru