



В России зафиксировали большую часть криптовалютных киберугроз

В России зафиксировали большую часть криптовалютных киберугроз

В России зафиксировали большую часть криптовалютных киберугроз

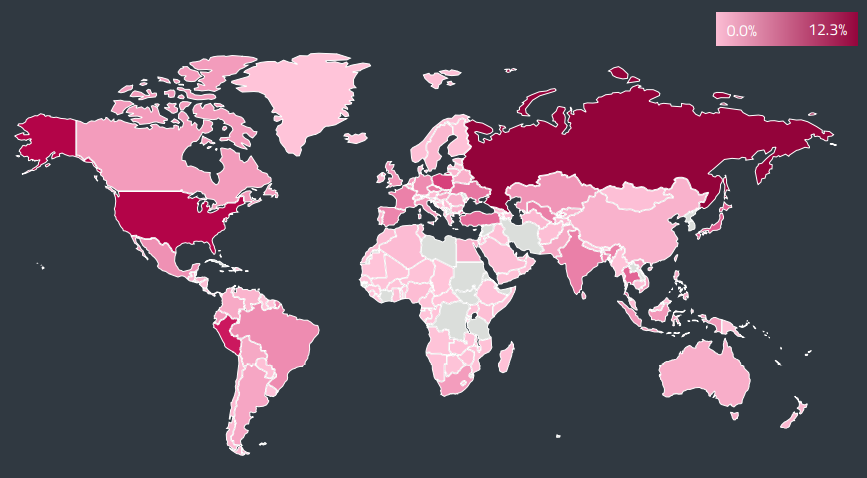
Специалисты антивирусной компании ESET подготовили отчёт, в котором анализируется ландшафт киберугроз за 2021 год. В частности, аналитики рассказали об источниках распространения вредоносов, крадущих криптовалюту, и об активности таких зловредов в России.

Согласно отчёту, наша страна стала лидером по числу киберугроз для цифровых валют. На Россию пришлось 12,3% от общего числа детектов (в период с сентября по декабрь).

В первую тройку по таким угрозам также вошли США (8,3%) и Перу (5,5%). Наибольшее количество пострадавших также было зафиксировано в России — 11,2%, второе место досталось Перу с 6,4% и третье — США (5,8%).


В прошлом году больше всех отметился вредонос Win/CoinMiner (по классификации ESET) — его доля превысила 50%. По данным аналитиков, операторы этого зловреда орудовали в основном на территории России и США.

В ESET также подчеркнули растущий тренд распространения киберугроз через NFT и отметили зависимость активности криптомайнеров от курса цифровых валют. Например, скачок подобных вредоносов чётко совпал с рекордами биткоина, который вышел на пик в ноябре.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru