



В России зафиксировали большую часть криптовалютных киберугроз

В России зафиксировали большую часть криптовалютных киберугроз

В России зафиксировали большую часть криптовалютных киберугроз

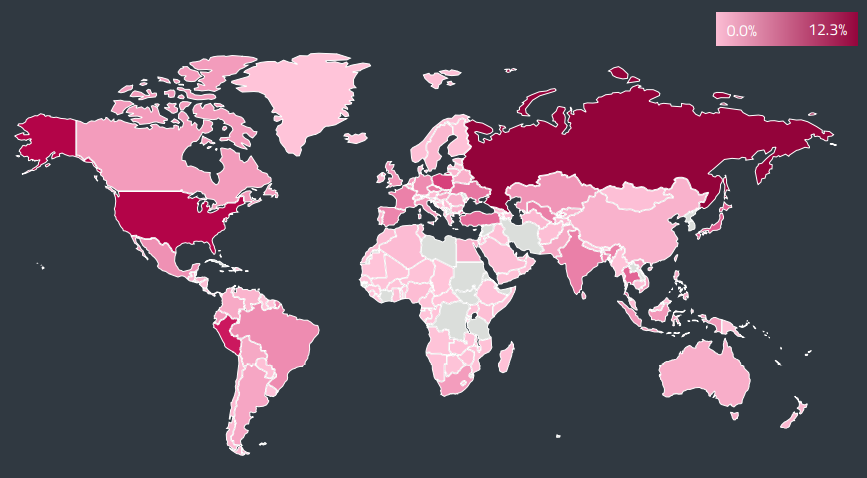
Специалисты антивирусной компании ESET подготовили отчёт, в котором анализируется ландшафт киберугроз за 2021 год. В частности, аналитики рассказали об источниках распространения вредоносов, крадущих криптовалюту, и об активности таких зловредов в России.

Согласно отчёту, наша страна стала лидером по числу киберугроз для цифровых валют. На Россию пришлось 12,3% от общего числа детектов (в период с сентября по декабрь).

В первую тройку по таким угрозам также вошли США (8,3%) и Перу (5,5%). Наибольшее количество пострадавших также было зафиксировано в России — 11,2%, второе место досталось Перу с 6,4% и третье — США (5,8%).


В прошлом году больше всех отметился вредонос Win/CoinMiner (по классификации ESET) — его доля превысила 50%. По данным аналитиков, операторы этого зловреда орудовали в основном на территории России и США.

В ESET также подчеркнули растущий тренд распространения киберугроз через NFT и отметили зависимость активности криптомайнеров от курса цифровых валют. Например, скачок подобных вредоносов чётко совпал с рекордами биткоина, который вышел на пик в ноябре.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru