



Microsoft устранила баг Windows Defender, позволяющий обойти антивирус

Microsoft устранила баг Windows Defender, позволяющий обойти антивирус

Microsoft устранила баг Windows Defender, позволяющий обойти антивирус

Microsoft устранила баг встроенного в Windows антивируса Microsoft Defender, позволяющий условному атакующему скопировать и запустить вредоносную программу без какого-либо детекта. Известно, что брешь затрагивает последние версии Windows 10.

Специалист по кибербезопасности, известный в Twitter под ником Aura (@SecurityAura), сообщил, что злоумышленники могли использовать пропатченную уязвимость с 2014 года.

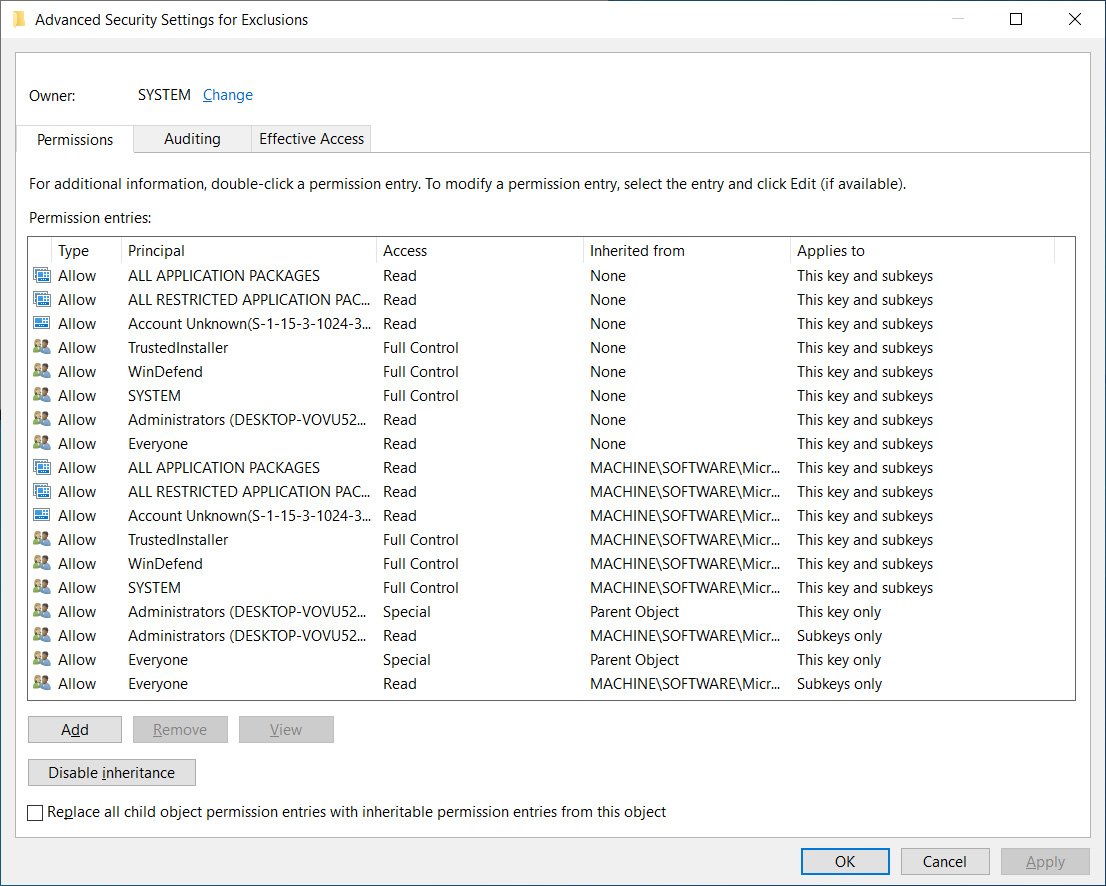
Проблема, как оказалось, крылась в ключе реестра HKLM\Software\Microsoft\Windows Defender\Exclusions, который содержит список директорий, файлов, расширений и процессов, исключённых из сканирования Microsoft Defender. Проще говоря, встроенный антивирус не будет проверять указанные сущности на предмет вредоносности.

Потенциальная эксплуатация допускалась благодаря некорректной конфигурации ключа: доступ к нему был у группы «Everyone» («Все»).


В результате любой локальный пользователь мог добраться до этих настроек, невзирая на права в системе. Эксперт Нэйтан Макналти также предупреждал, что из-за бага пользователи могут получить список исключений из реестра вместе с записями, в которых хранятся настройки групповой политики.

Microsoft не стала раздувать из этого проблему, а просто незаметно устранила уязвимость. НА вышедший патч случайно обратил внимание датский специалист, известный под онлайн-псевдонимом SecGuru_OTX.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru