



Microsoft уничтожит вектор доставки вредоносов через макросы в Office

Microsoft уничтожит вектор доставки вредоносов через макросы в Office

Microsoft уничтожит вектор доставки вредоносов через макросы в Office

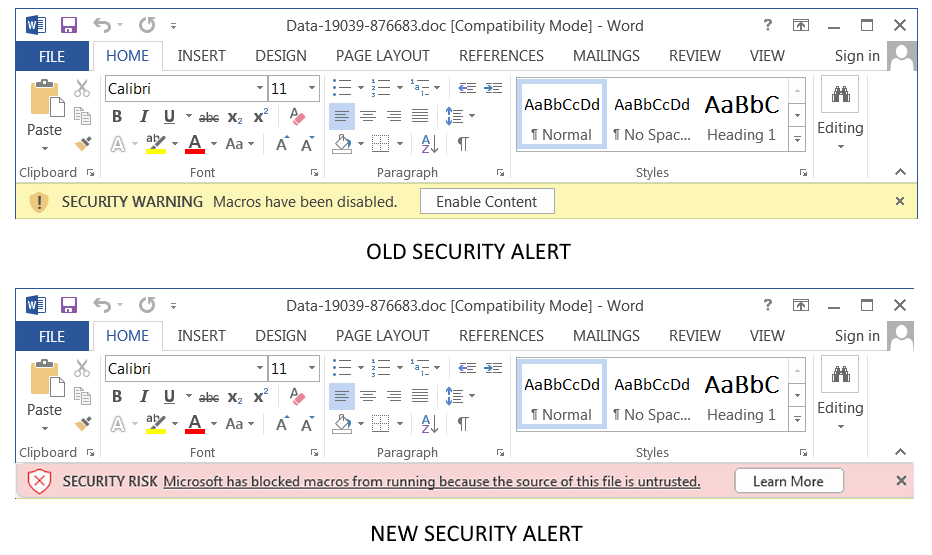
Microsoft сообщила о намерении усложнить процесс активации VBA-макросов, загруженных из Сети, в нескольких приложениях пакета Microsoft Office. Нововведение вступит в силу в начале апреля и, возможно, положит конец популярному методу распространения вредоносных программ.

Как известно, авторы многих зловредов — Emotet, TrickBot, Qbot, Dridex — используют макросы, встроенные в документы Office. Такой вектор отлично работает в фишинговых атаках. Именно поэтому Microsoft планирует наступить на горло киберпреступникам.

«Изменения затронут только определённые приложения из набора Office на Windows-компьютерах: Access, Excel, PowerPoint, Visio и Word. Новый принцип вступит в силу в версии 2203, релиз которой запланирован на начало апреля 2022 года», — объясняют представители техногиганта.

Ожидается, что с введением новых мер пользователи не смогут активировать макросы с помощью одного клика по специальной кнопке. Есть мнение, что это моментально подкосит часть кибератак на домашних и корпоративных пользователей.


«Мы продолжим совершенствовать пользовательский опыт по части работы с макросами. Например, в наших планах значительно затруднить возможность склонить жертву к запуску вредоносного кода», — заявили в Microsoft.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru