



Microsoft уничтожит вектор доставки вредоносов через макросы в Office

Microsoft уничтожит вектор доставки вредоносов через макросы в Office

Microsoft уничтожит вектор доставки вредоносов через макросы в Office

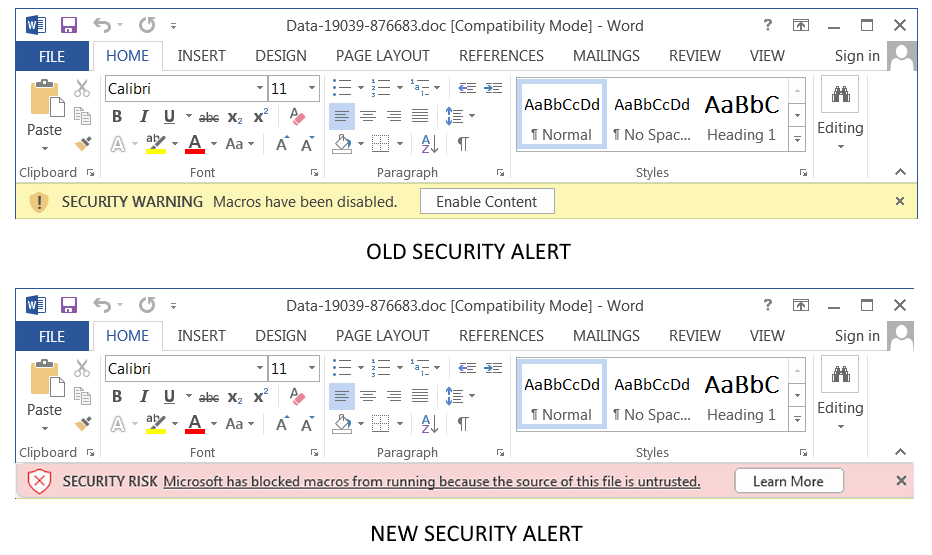
Microsoft сообщила о намерении усложнить процесс активации VBA-макросов, загруженных из Сети, в нескольких приложениях пакета Microsoft Office. Нововведение вступит в силу в начале апреля и, возможно, положит конец популярному методу распространения вредоносных программ.

Как известно, авторы многих зловредов — Emotet, TrickBot, Qbot, Dridex — используют макросы, встроенные в документы Office. Такой вектор отлично работает в фишинговых атаках. Именно поэтому Microsoft планирует наступить на горло киберпреступникам.

«Изменения затронут только определённые приложения из набора Office на Windows-компьютерах: Access, Excel, PowerPoint, Visio и Word. Новый принцип вступит в силу в версии 2203, релиз которой запланирован на начало апреля 2022 года», — объясняют представители техногиганта.

Ожидается, что с введением новых мер пользователи не смогут активировать макросы с помощью одного клика по специальной кнопке. Есть мнение, что это моментально подкосит часть кибератак на домашних и корпоративных пользователей.


«Мы продолжим совершенствовать пользовательский опыт по части работы с макросами. Например, в наших планах значительно затруднить возможность склонить жертву к запуску вредоносного кода», — заявили в Microsoft.

Подпишитесь на новости

Kaspersky Container Security прошёл сертификацию ФСТЭК России как антивирус

У Kaspersky Container Security появился новый аргумент для заказчиков, которым одних обещаний вендора недостаточно. Решение для защиты контейнерных сред получило сертификат ФСТЭК России № 5122 от 23 октября 2026 года. Продукт подтвердил соответствие требованиям регулятора как средство антивирусной защиты.

О решении и его возможностях «Лаборатория Касперского» рассказывает на странице продукта.

Сертификация охватывает требования по четвёртому уровню доверия, требования к средствам антивирусной защиты и профиль защиты типа Б четвёртого класса — ИТ.САВЗ.Б4.ПЗ.

По словам Kaspersky, сертификат открывает возможность применять KCS в государственных информационных системах, системах обработки персональных данных, на объектах критической информационной инфраструктуры и в АСУ ТП. Конкретное применение должно учитывать требования к системе и условия сертификации.

В первую очередь новость адресована госучреждениям, крупному бизнесу и промышленным предприятиям, которые используют контейнеризацию в регулируемых контурах.

Напомним, с 2023 года решение входит в реестр отечественного ПО Минцифры.

RSS: Новости на портале Anti-Malware.ru