



Уязвимость 0-day в Argo CD грозит кражей секретов из приложений Kubernetes

Уязвимость 0-day в Argo CD грозит кражей секретов из приложений Kubernetes

Уязвимость 0-day в Argo CD грозит кражей секретов из приложений Kubernetes

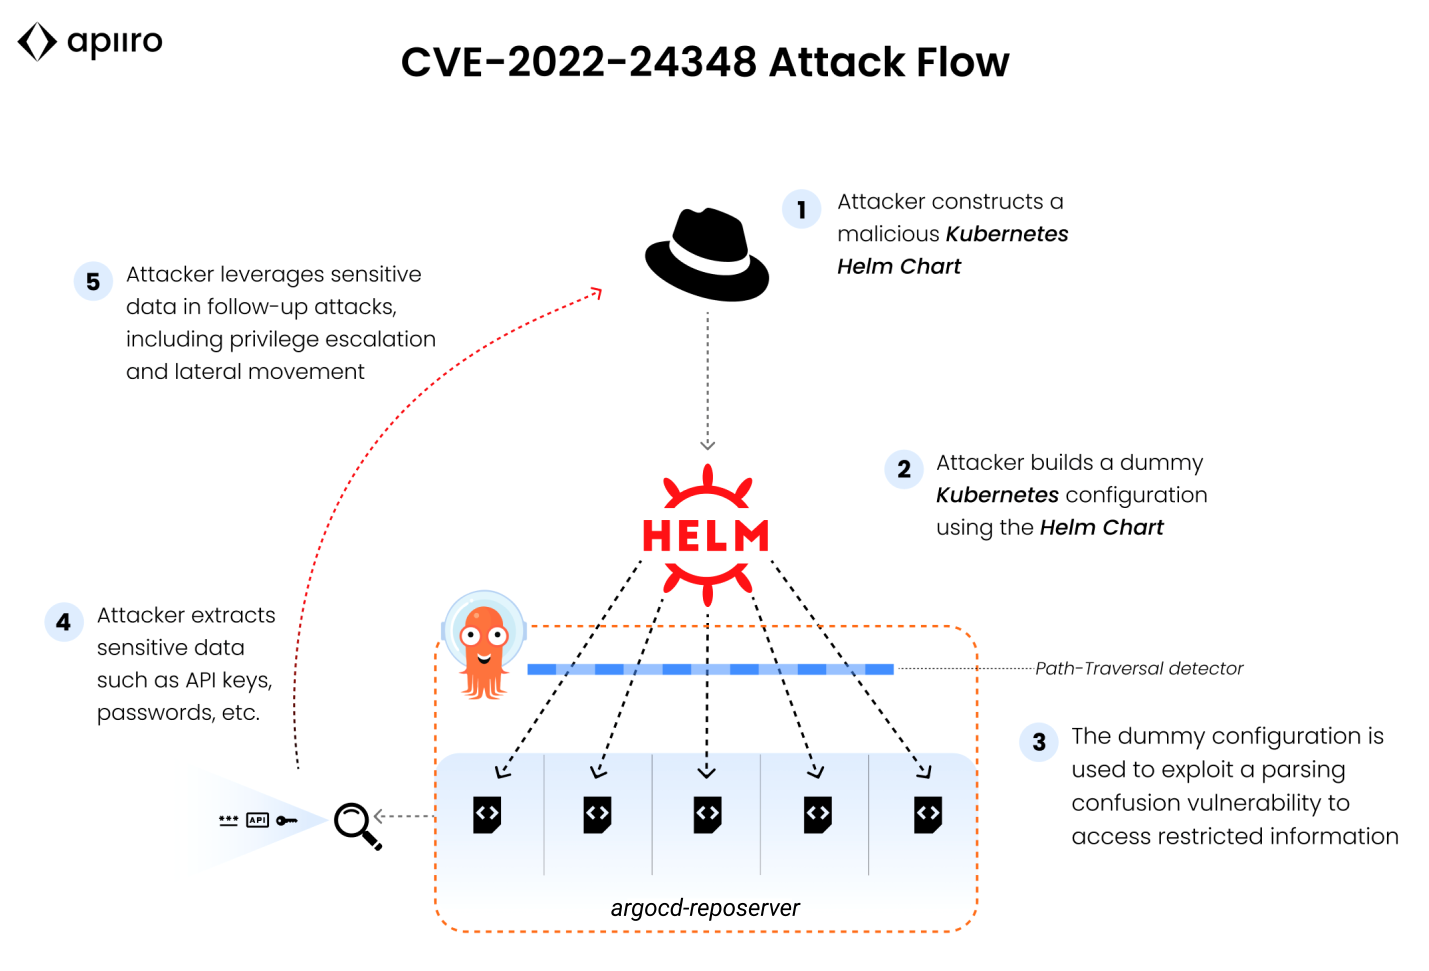
В платформе Argo CD обнаружена уязвимость нулевого дня, позволяющая выйти за пределы экосистемы приложения, развернутого в Kubernetes, и украсть конфиденциальные данные из другой программы — например, сохраненные пароли или ключи API.

Декларативный GitOps-инструмент непрерывной доставки Argo CD упрощает и автоматизирует развертывание контейнеризованных приложений в кластерах Kubernetes, обеспечивая управление жизненным циклом в реальном времени. Эта популярная платформа с открытым исходным кодом обычно реализуется как облачный Kubernetes-контроллер, который непрерывно мониторит запущенные приложения, сравнивая текущий статус с тем, что определен в Git-репозитории.

Уязвимость CVE-2022-24348 (7,7 балла CVSS) классифицируется как выход за пределы рабочего каталога. Согласно описанию, эксплойт осуществляется с помощью специально созданной Helm-диаграммы — файла YAML, который по сути является симлинком, указывающим на объект вне корневого каталога репозитория.


Загрузка вредоносной Helm Chart в систему Argo CD возможна лишь при наличии разрешения на создание или обновление приложений Kubernetes. Автор атаки также должен знать или угадать полный путь к целевому файлу values.yaml.

Успешный эксплойт позволяет раздобыть конфиденциальные данные, с помощью которых можно развить атаку на ресурсы организации. Патч для CVE-2022-24348 в Argo CD включен в состав сборок 2.3.0, 2.2.4 и 2.1.9.

Подпишитесь на новости

Безлимит на 128 Кбит/с: ФАС не увидела проблемы в обещаниях операторов

Федеральная антимонопольная служба не стала разбираться с обещаниями операторов о безлимитном интернете и доступе без ограничений в роуминге. В ведомстве решили, что информация на официальных сайтах компаний рекламой не является.

На формулировки «Вымпелкома», «МегаФона», МТС и «Т2 Мобайл» пожаловалась Ассоциация профессиональных пользователей социальных сетей и мессенджеров, пишет «Коммерсантъ».

Общественники указали, что объём трафика на максимальной скорости ограничен, а после его исчерпания соединение замедляется до 128-512 Кбит/с. Иногда для возвращения нормальной скорости приходится покупать дополнительный пакет.

Формально интернет при этом не отключается. Практически же видео, загрузка файлов и многие сайты превращаются в сеанс медитации с полосой прогресса.

Операторы считают термин «безлимитный» справедливым, поскольку ограничения по общему объёму данных нет. Меняется только скорость, а её снижение и условия покупки дополнительных гигабайтов указаны в описании услуги.

В «Т2 Мобайл» добавили, что 128 Кбит/с достаточно для мессенджеров и социальных сетей. Авторы жалобы с позицией ФАС не согласны и намерены добиваться рассмотрения вопроса по существу.

Юристы отмечают, что служба оценила лишь страницы с техническими параметрами, хотя обращение касалось также баннеров, промоновостей, поисковой рекламы, СМС и пуш-уведомлений. Такие материалы уже могут соответствовать юридическим признакам рекламы, но отдельной оценки не получили.

Таким образом, безлимит пока остаётся безлимитом даже тогда, когда скорость падает почти до допотопных значений. Главное, что интернет технически жив. А насколько он пригоден для использования — это, видимо, уже слишком философский вопрос.

RSS: Новости на портале Anti-Malware.ru