



Фишеры используют имя Intuit, пугая юзеров блокировкой аккаунта

Фишеры используют имя Intuit, пугая юзеров блокировкой аккаунта

Фишеры используют имя Intuit, пугая юзеров блокировкой аккаунта

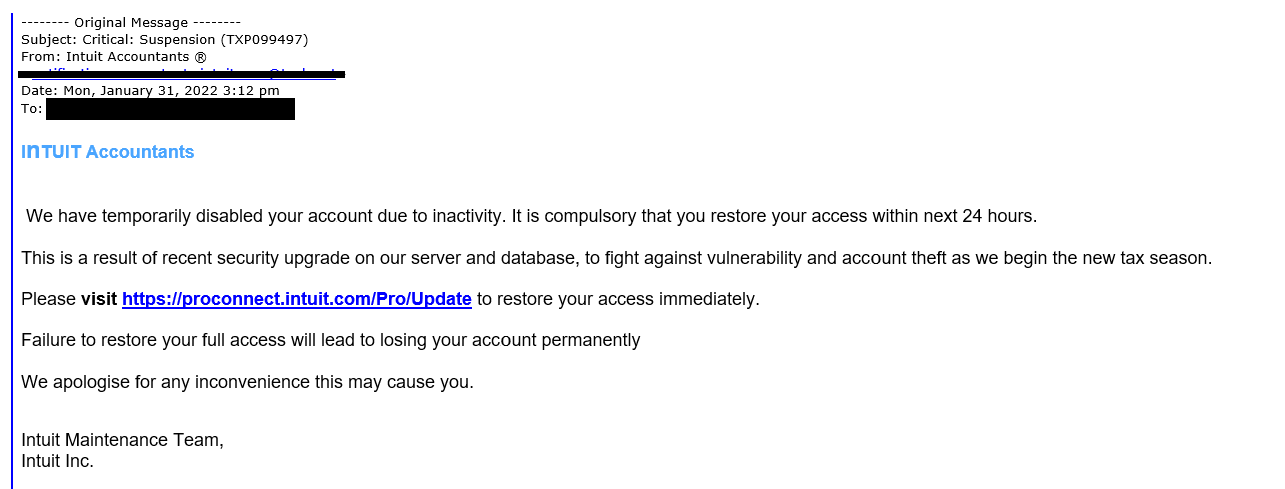
Компания Intuit, специализирующаяся на разработке программ для управления финансами и расчета налогов, предупреждает клиентов о фишинговой рассылке, проводимой от ее имени. Злоумышленники пытаются заставить получателя письма пройти по указанной ссылке под угрозой потери учетной записи.

В строке Тема: фейковых уведомлений проставлено слово critical — мошенники любят подчеркивать важность своих посланий, чтобы привлечь к ним внимание. Пользователю сообщают об обновлении сервера и базы данных, вследствие которого его аккаунт якобы был отключен из-за отсутствия активности.

Восстановить доступ к аккаунту можно, пройдя по ссылке, и сделать это нужно в течение суток, иначе блокировка станет постоянной. Призыв к действию в сжатые сроки — это еще один прием социальной инженерии, популярный у обманщиков.


Создатель TurboTax и QuickBooks отрицает свою причастность к данной email-кампании и предостерегает пользователей от перехода по ссылкам в подложных письмах: такие URL обычно ведут на фишинговый или зараженный сайт. Не стоит также открывать вложение, если подлинность отправителя вызывает сомнения.

Тем, кто все-таки совершил опрометчивый шаг, Intuit советует следующее:

  • немедленно удалить все загруженные файлы;
  • просканировать систему антивирусом (базы сигнатур должны быть обновлены до предела);
  • сменить пароли.
Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru