



Фишеры используют имя Intuit, пугая юзеров блокировкой аккаунта

Фишеры используют имя Intuit, пугая юзеров блокировкой аккаунта

Фишеры используют имя Intuit, пугая юзеров блокировкой аккаунта

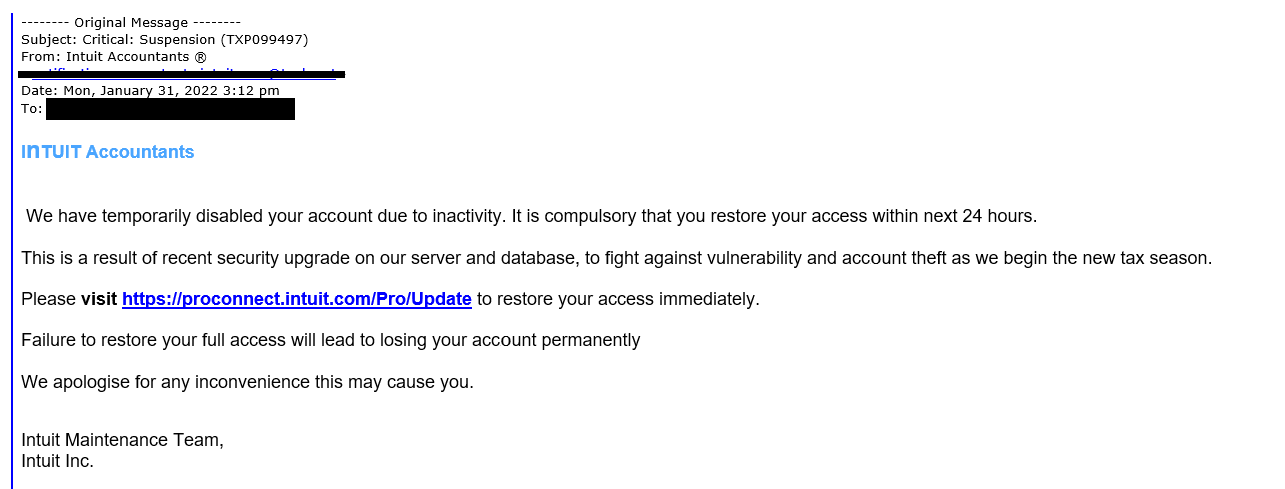
Компания Intuit, специализирующаяся на разработке программ для управления финансами и расчета налогов, предупреждает клиентов о фишинговой рассылке, проводимой от ее имени. Злоумышленники пытаются заставить получателя письма пройти по указанной ссылке под угрозой потери учетной записи.

В строке Тема: фейковых уведомлений проставлено слово critical — мошенники любят подчеркивать важность своих посланий, чтобы привлечь к ним внимание. Пользователю сообщают об обновлении сервера и базы данных, вследствие которого его аккаунт якобы был отключен из-за отсутствия активности.

Восстановить доступ к аккаунту можно, пройдя по ссылке, и сделать это нужно в течение суток, иначе блокировка станет постоянной. Призыв к действию в сжатые сроки — это еще один прием социальной инженерии, популярный у обманщиков.


Создатель TurboTax и QuickBooks отрицает свою причастность к данной email-кампании и предостерегает пользователей от перехода по ссылкам в подложных письмах: такие URL обычно ведут на фишинговый или зараженный сайт. Не стоит также открывать вложение, если подлинность отправителя вызывает сомнения.

Тем, кто все-таки совершил опрометчивый шаг, Intuit советует следующее:

  • немедленно удалить все загруженные файлы;
  • просканировать систему антивирусом (базы сигнатур должны быть обновлены до предела);
  • сменить пароли.
Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru