



Терминал Windows научился автоматически запускать профили от имени админа

Терминал Windows научился автоматически запускать профили от имени админа

Терминал Windows научился автоматически запускать профили от имени админа

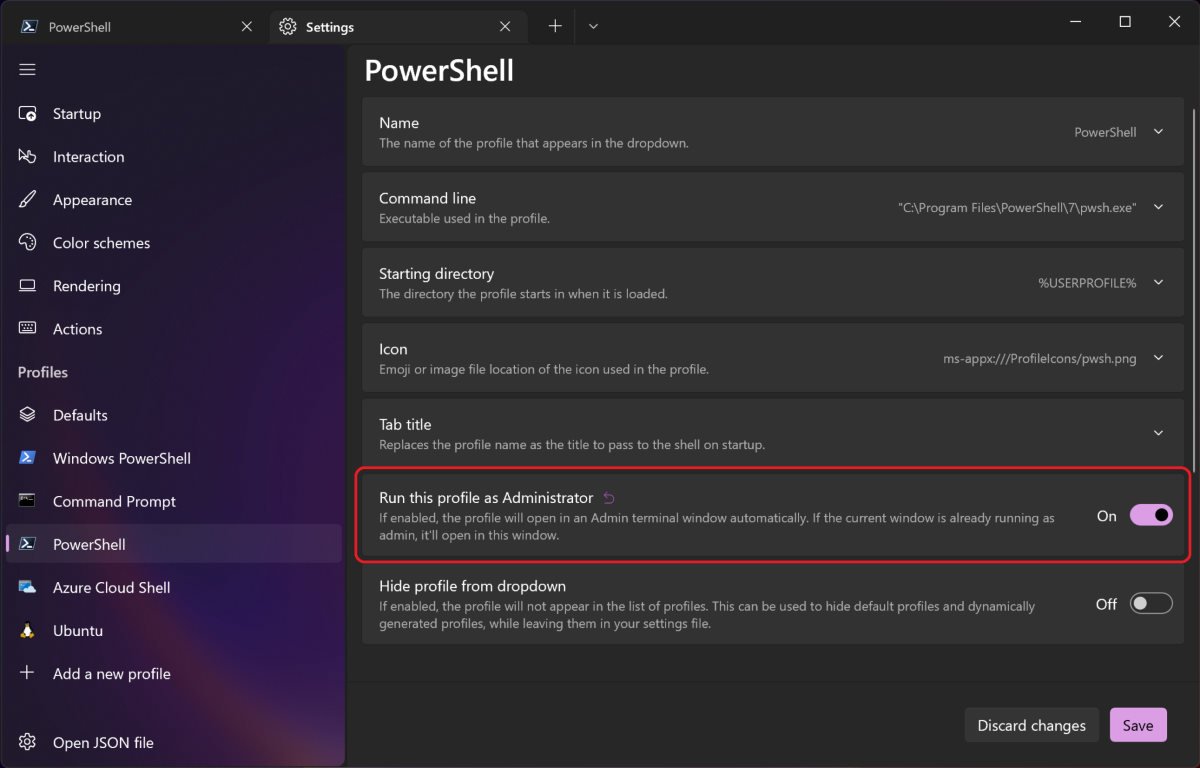
Microsoft выпустила новую версию терминала Windows, в которой разработчики реализовали долгожданную функцию — автоматический запуск профилей от имени администратора. Помимо этого, версия терминала под номером 1.13 получила обновлённый пользовательский интерфейс.

Активировать автоматическое повышение прав профилей пользователь может двумя способами. Во-первых, можно сконфигурировать приложение на открытие конкретного профиля в терминале с правами администратора. Другой способ — открыть профиль от имени администратора в выпадающем меню (Ctrl + клик мышью).

«Мы добавили новую опцию профилям, позволяющую автоматически запускать их с повышенными правами. Если вы активируете эту настройку и при этом будете использовать окно с низкими привилегиями, профиль откроется в окне с правами администратора», — объяснили в Microsoft.

Кроме того, разработчики добавили новый экспериментальный движок рендеринга, который должен повысить производительность. Тем не менее Кайла Синнамон из Microsoft подчёркивает, что в настоящий момент движок может быть нестабильным и в нём могут отсутствовать отдельные функции.

Со временем, по словам Синнамон, разработчики «допилят» этот движок рендеринга и он наконец сможет заменить существующий дефолтный.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru