



Малыш Mars Stealer крадет данные из криптокошельков и 2FA-плагинов

Малыш Mars Stealer крадет данные из криптокошельков и 2FA-плагинов

Малыш Mars Stealer крадет данные из криптокошельков и 2FA-плагинов

На русскоязычных хакерских форумах активно рекламируется Windows-троян, облегчающий кражу криптовалюты. Анализ образца Mars Stealer показал, что это усовершенствованная версия инфостилера Oski, свернувшего свои операции полтора года назад.

Последний появился в поле зрения ИБ-экспертов в конце 2019 года. Весной 2020-го Oski засветился в киберкампании, использующей взлом роутеров для перенаправления жертв на вредоносные сайты (путем подмены DNS). В июле того же года создатели зловреда перестали отвечать на запросы потенциальных покупателей и закрыли свой Telegram-канал, удалив аккаунт и бот.

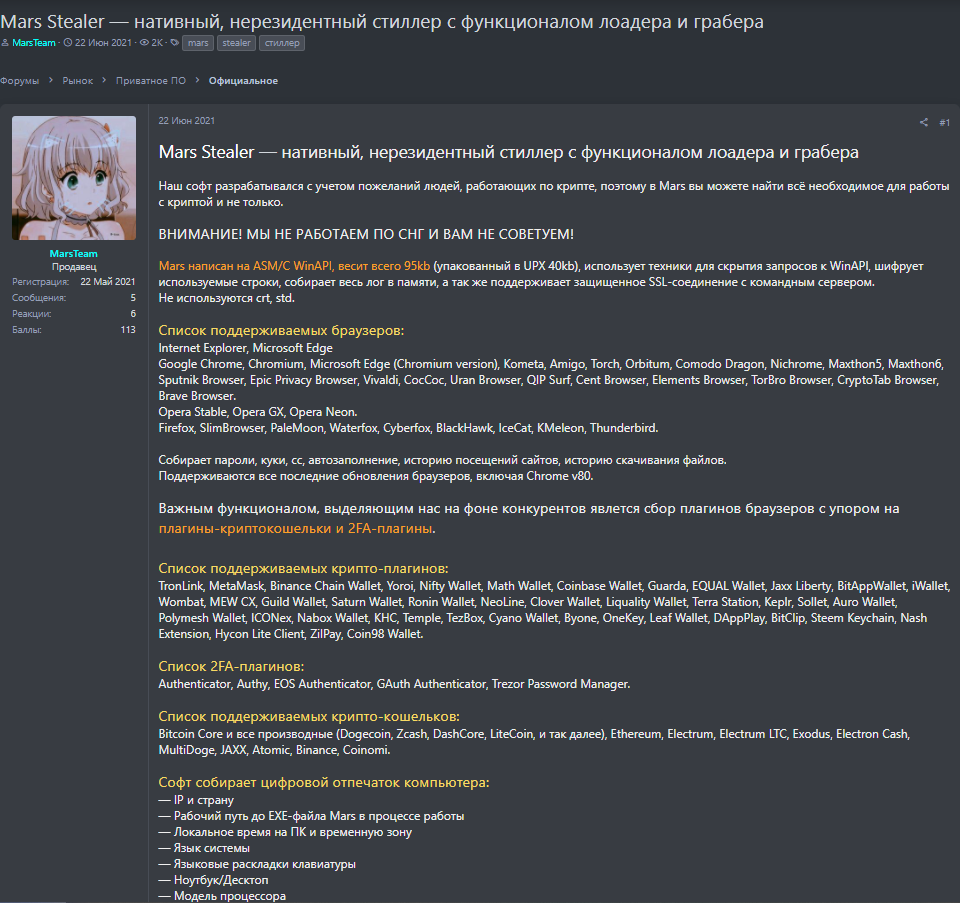
Новобранец Mars Stealer, как и Oski, обладает функциями даунлоудера и снабжен кастомным грабером. Он умеет собирать информацию о зараженной системе, а также извлекать сохраненные данные из трех десятков браузеров, почтового клиента Thunderbird и 11 криптокошельков, не считая производные Bitcoin Core. Примечательно, что Outlook в списке целевых программ не значится, а у Oski он присутствовал.

От предшественника и других аналогов Mars Stealer отличают малые размеры (всего 95 Кбайт), а также повышенный интерес к браузерным плагинам для двухфакторной аутентификации (четыре 2FA-расширения и менеджер паролей Trezor) и работы с криптой (почти 40 наименований).


Собранную информацию вредонос отсылает на командный сервер, используя SSL-соединения. Строки кода Mars Stealer зашифрованы по RC4 и Base64, чтобы затруднить анализ. С той же целью троян использует функцию Sleep и проверяет наличие эмулятора Windows Defender. Защитить зловреда от обнаружения помогают техники сокрытия вызовов API и функция самоудаления (с помощью cmd.exe).

В тех случаях, когда временная характеристика вредоносного файла расходится с системным временем / датой больше чем на месяц, Mars Stealer завершает свой процесс. То же происходит, когда выясняется, что жертва по умолчанию использует язык страны бывшего СНГ (русский, белорусский, казахский, узбекский, азери).

В настоящее время преемника Oski детектирует подавляющее большинство антивирусов из коллекции VirusTotal (60 из 69 по состоянию на 2 февраля).

Подпишитесь на новости

Роскомнадзор насчитал почти 6 тысяч устройств 5G в 52 населённых пунктах

В России зарегистрировано 5986 радиоэлектронных средств стандарта 5G в 52 населённых пунктах. Почти 70% приходится на «Ростелеком» и Т2. Цифры уже внушительные, но искать сплошное покрытие пятого поколения по всей стране пока рано.

Данные доклада Роскомнадзора на форуме «Спектр-2026» опубликовали «Ведомости». На «Ростелеком» и Т2 приходится 4093 устройства, или 68,4% общего количества.

У МТС зарегистрировано 871 устройство — 14,6%. У «Вымпелкома», работающего под брендом «Билайн», — 763, или 12,7%. На «Мегафон» и «Скартел» приходится 259 устройств — оставшиеся 4,3%.

Важный нюанс: речь именно о радиоэлектронных средствах. В эту категорию входят базовые станции, радиомодули, активные антенные модули и другое оборудование.

Фактическое покрытие, по словам замглавы Роскомнадзора Олега Терлякова, остаётся точечным, преимущественно в крупных городах. Для оказания услуг 5G в ранее выделенных диапазонах операторы переоформили около 140 из 511 лицензий.

Регистрация оборудования показывает масштаб подготовки сетей. А наличие быстрого интернета у конкретного пользователя всё ещё зависит от того, где он стоит со своим смартфоном.

RSS: Новости на портале Anti-Malware.ru