



Microsoft Defender for Endpoint теперь выявляет уязвимости Android и iOS

Microsoft Defender for Endpoint теперь выявляет уязвимости Android и iOS

Microsoft Defender for Endpoint теперь выявляет уязвимости Android и iOS

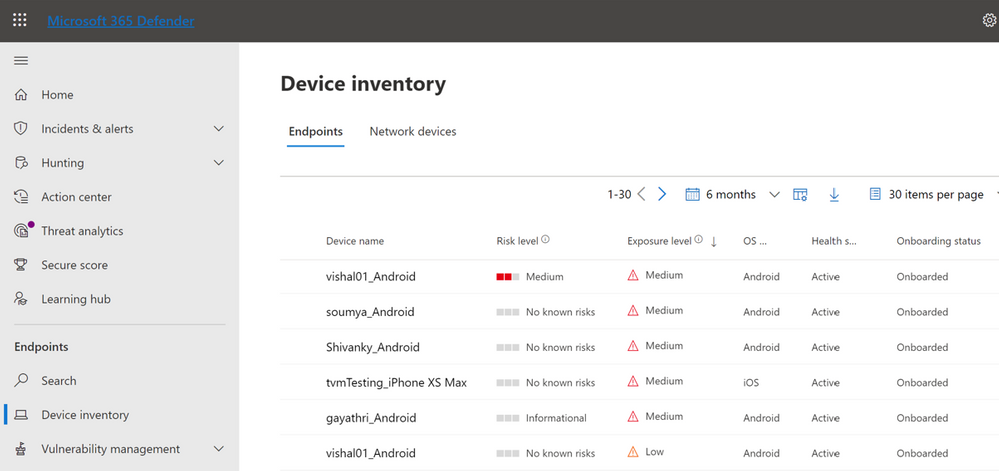
Корпоративная платформа Microsoft Defender для конечной точки (Microsoft Defender for Endpoint) получила поддержку контроля киберугроз и уязвимостей для мобильных операционных систем Android и iOS. Разработчики обещают эффективное определение, оценку и устранение проблем конечных точек.

По словам Microsoft, функциональность управления уязвимостями теперь поддерживает все важные платформы: рабочие станции, серверы и мобильные устройства.

«Microsoft Defender для конечной точки постоянно мониторит и выявляет уязвимые устройства, а также оценивает связанные с ними риски и обеспечивает качественную приоритизацию для устранения проблем в безопасности», — пишет корпорация.

Управление уязвимостями в случае Android и iOS позволяет администраторам значительно уменьшить поверхность атаки и, как следствие, повысить общую устойчивость организации к кибератакам.

Подробнее о новых возможностях Microsoft Defender для конечной точки можно прочитать на официальном сайте корпорации из Редмонда. Напомним, что годом ранее (2 февраля 2021 года) Defender for Endpoint получил поддержку macOS.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru