



Microsoft Defender for Endpoint теперь выявляет уязвимости Android и iOS

Microsoft Defender for Endpoint теперь выявляет уязвимости Android и iOS

Microsoft Defender for Endpoint теперь выявляет уязвимости Android и iOS

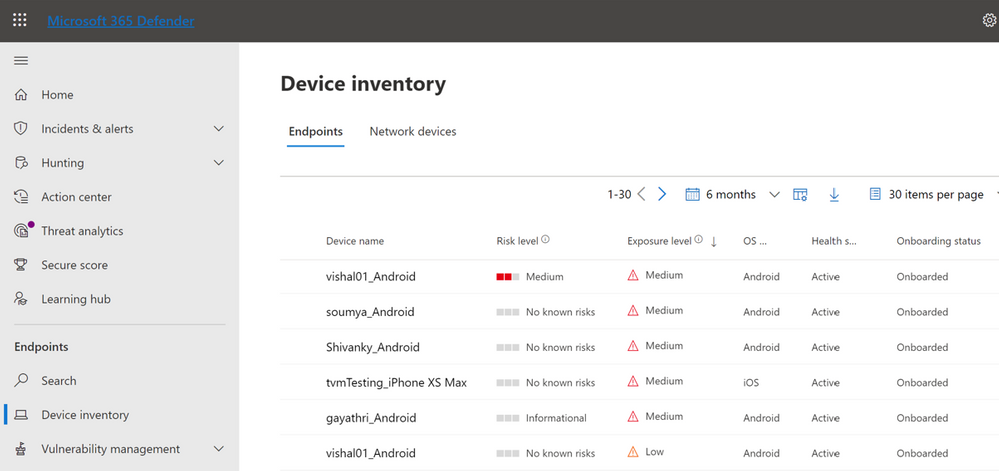
Корпоративная платформа Microsoft Defender для конечной точки (Microsoft Defender for Endpoint) получила поддержку контроля киберугроз и уязвимостей для мобильных операционных систем Android и iOS. Разработчики обещают эффективное определение, оценку и устранение проблем конечных точек.

По словам Microsoft, функциональность управления уязвимостями теперь поддерживает все важные платформы: рабочие станции, серверы и мобильные устройства.

«Microsoft Defender для конечной точки постоянно мониторит и выявляет уязвимые устройства, а также оценивает связанные с ними риски и обеспечивает качественную приоритизацию для устранения проблем в безопасности», — пишет корпорация.

Управление уязвимостями в случае Android и iOS позволяет администраторам значительно уменьшить поверхность атаки и, как следствие, повысить общую устойчивость организации к кибератакам.

Подробнее о новых возможностях Microsoft Defender для конечной точки можно прочитать на официальном сайте корпорации из Редмонда. Напомним, что годом ранее (2 февраля 2021 года) Defender for Endpoint получил поддержку macOS.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru