



Более 20 тыс. систем управления дата-центрами доступны атакующим извне

Более 20 тыс. систем управления дата-центрами доступны атакующим извне

Более 20 тыс. систем управления дата-центрами доступны атакующим извне

Эксперты обнаружили более 20 тысяч публично доступных систем для управления дата-центрами и контроля отопления, вентиляции и кондиционирования (ОВиК), которые могут использоваться для различных деструктивных атак с очень серьёзными последствиями.

Годы в погоне за наилучшей эффективностью производства привели к появлению полностью автоматизированных дата-центров, которые управляются удалённо и действуют, как правило, без «живого» штата.

Тем не менее не всегда конфигурация таких систем является оптимальной. В результате сами серверы могут быть хорошо защищены от физического доступа, а вот системы, обеспечивающие эту защищённость, — не всегда.

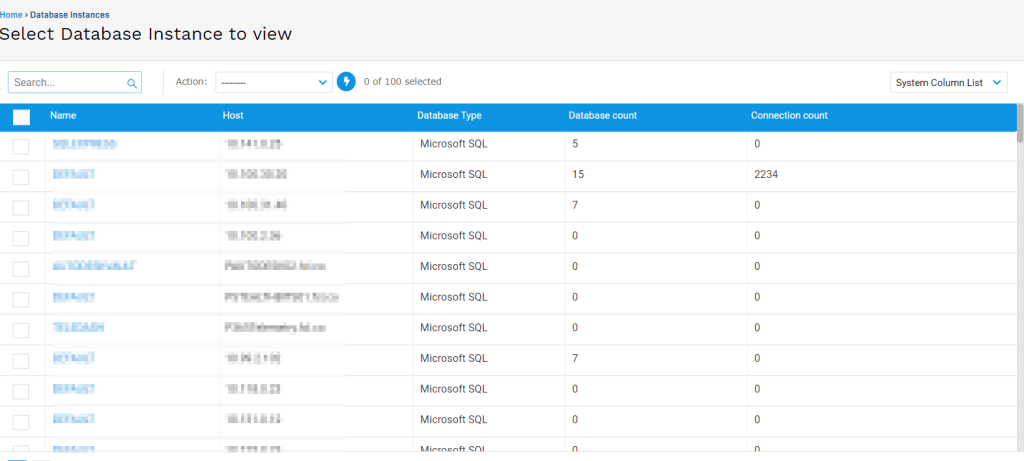
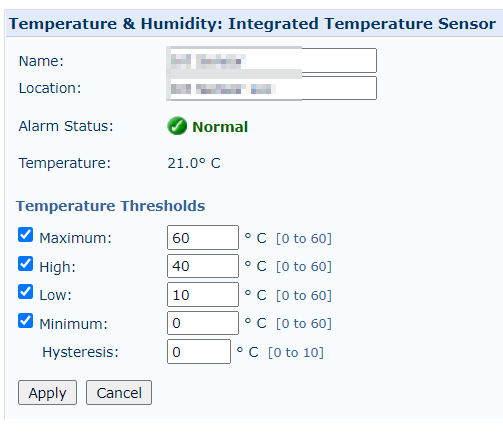
В ходе исследования Cyble специалисты обнаружили более 20 тысяч открытых систем для управления дата-центрами, среди которых были панели управления температурой и охлаждением, контроллеры источников бесперебойного питания, различные переключатели и т. п.


Помимо этого, исследователи смогли извлечь пароли из панелей, которые в дальнейшем можно использовать для доступа к реальным базам данных, хранящимся в дата-центре.


Такое положение дел может привести к тому, что условный злоумышленник сможет менять температуру и пределы влажности, настраивать параметры напряжения до опасных уровней, отключать охлаждающие устройства, переводить ИБП в спящий режим, пускать ложную тревогу и изменять временные интервалы для резервного копирования.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru