



Более 20 тыс. систем управления дата-центрами доступны атакующим извне

Более 20 тыс. систем управления дата-центрами доступны атакующим извне

Более 20 тыс. систем управления дата-центрами доступны атакующим извне

Эксперты обнаружили более 20 тысяч публично доступных систем для управления дата-центрами и контроля отопления, вентиляции и кондиционирования (ОВиК), которые могут использоваться для различных деструктивных атак с очень серьёзными последствиями.

Годы в погоне за наилучшей эффективностью производства привели к появлению полностью автоматизированных дата-центров, которые управляются удалённо и действуют, как правило, без «живого» штата.

Тем не менее не всегда конфигурация таких систем является оптимальной. В результате сами серверы могут быть хорошо защищены от физического доступа, а вот системы, обеспечивающие эту защищённость, — не всегда.

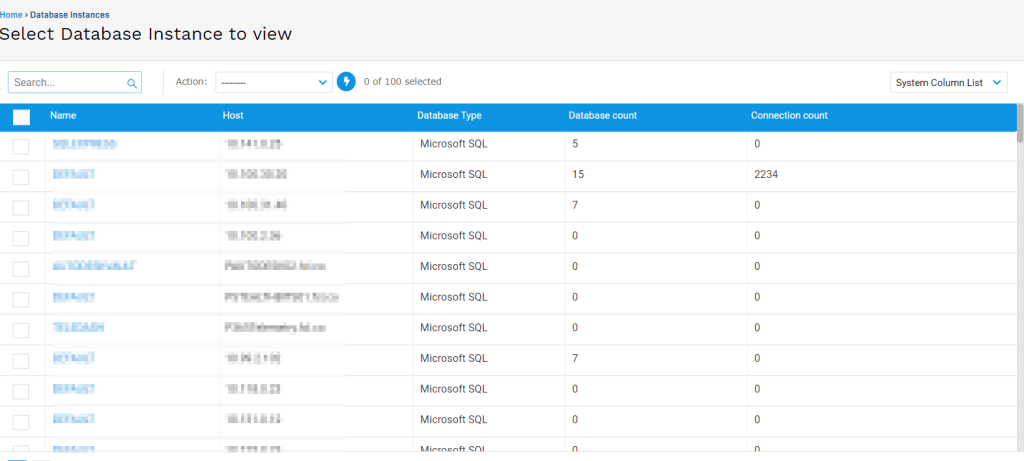
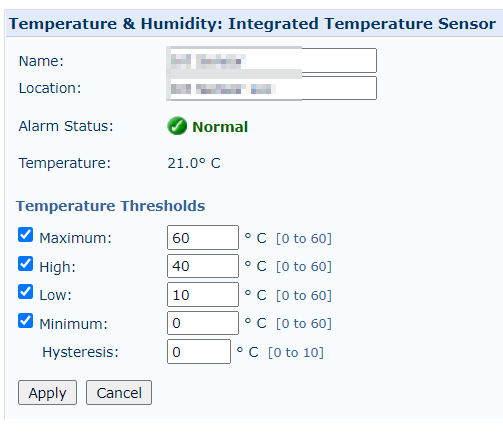
В ходе исследования Cyble специалисты обнаружили более 20 тысяч открытых систем для управления дата-центрами, среди которых были панели управления температурой и охлаждением, контроллеры источников бесперебойного питания, различные переключатели и т. п.


Помимо этого, исследователи смогли извлечь пароли из панелей, которые в дальнейшем можно использовать для доступа к реальным базам данных, хранящимся в дата-центре.


Такое положение дел может привести к тому, что условный злоумышленник сможет менять температуру и пределы влажности, настраивать параметры напряжения до опасных уровней, отключать охлаждающие устройства, переводить ИБП в спящий режим, пускать ложную тревогу и изменять временные интервалы для резервного копирования.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru