



DrawnApart — новая техника снятия отпечатков пользователей с помощью GPU

DrawnApart — новая техника снятия отпечатков пользователей с помощью GPU

DrawnApart — новая техника снятия отпечатков пользователей с помощью GPU

Команда экспертов из университетов Франции, Израиля и Австралии показали интересный метод создания уникальных цифровых отпечатков пользователей Сети и веб-отслеживания. Для этого исследователи задействовали графические процессоры самих объектов слежки (GPU).

В ходе эксперимента специалисты использовали 2550 устройств с 1605 различными CPU-конфигурациями. Это позволило продемонстрировать, что их метод — «DrawnApart» — может увеличить среднюю продолжительность отслеживания до 67%.

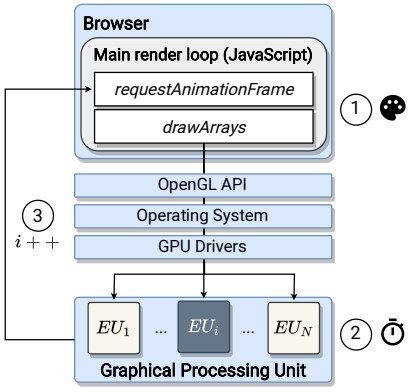
Для создания отличительных цифровых отпечатков эксперты использовали GPU целевых устройств и прибегали к помощи библиотеки WebGL. Как известно, этот кросс-платформенный API используется для рендеринга 3D-графики во всех современных браузерах.

Используя эту библиотеку, метод DrawnApart может высчитать число и скорость исполнительных блоков в GPU.


Суть DrawnApart заключается в использовании коротких GLSL-программ, которые выполняются GPU отслеживаемого устройства. Команда исследователей разработала два вектора: метод вычисления на экране, при котором выполняется малое количество сложных вычислительных операций; метод «за кадром», который подвергает GPU более продолжительному, но менее интенсивному тесту.

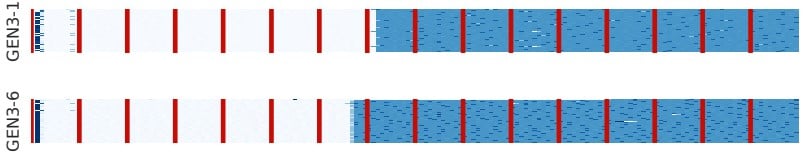
В результате эксперты получили отпечатки, состоящие из 176 замеров, взятых из 16 показателей, которые используются для создания цифрового отпечатка. Специалисты представили эти отпечатки визуально, чтобы продемонстрировать видимые отличия:


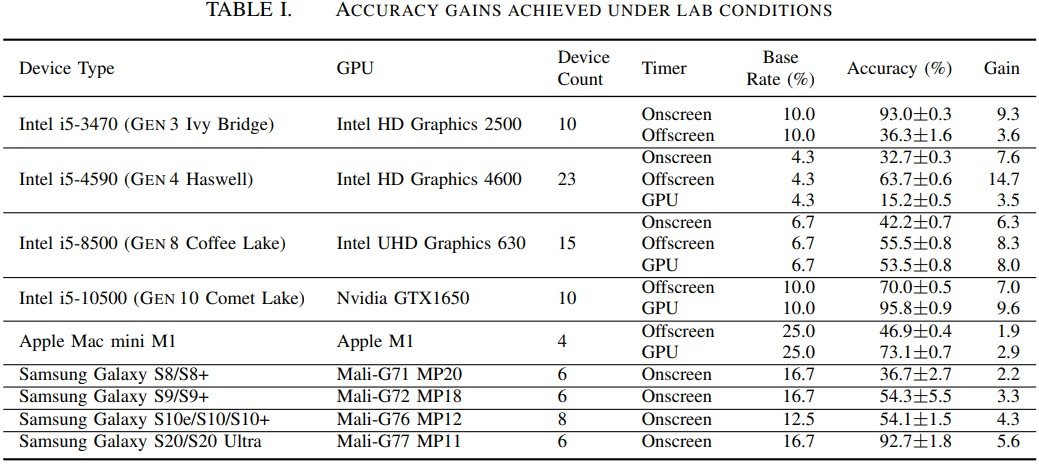
При этом в ходе тестов исследователи даже меняли другие аппаратные составляющие, что не повлияло на результат, поскольку отпечатки прямо зависели от GPU. На таблице ниже можно посмотреть, какие устройства использовали специалисты и насколько точными были результаты.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru