



Zerodium предлагает $400 000 за RCE-эксплойты для 0-day в Microsoft Outlook

Zerodium предлагает $400 000 за RCE-эксплойты для 0-day в Microsoft Outlook

Zerodium предлагает $400 000 за RCE-эксплойты для 0-day в Microsoft Outlook

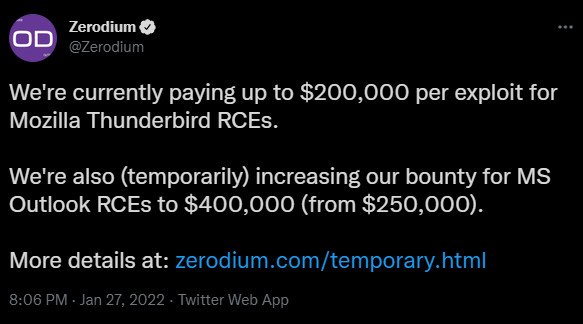
Компания Zerodium, занимающаяся продажей и покупкой эксплойтов, сообщила, что готова заплатить до 400 тысяч долларов за уязвимости нулевого дня (0-day) в почтовом клиенте Microsoft Outlook, позволяющие удалённо выполнить код. В Zerodium отметили, что это временное предложение.

Стандартная цена Zerodium за RCE-баг в Microsoft Outlook равна $250 000, при этом автор должен сопроводить технические детали полностью рабочим эксплойтом, который без сбоев использует описанную брешь.

За 400 тысяч долларов Zerodium рассчитывает получить готовый эксплойт, приводящий к удалённому выполнению кода безо всякого взаимодействия с пользователем. Это так называемый Zero-Click (0-click), который должен сработать в момент, когда Microsoft Outlook получает или загружает письма.

«Мы временно поднимаем сумму вознаграждения за RCE-эксплойт для дыр в Microsoft Outlook — с $250 000 до $400 000. Нас интересуют эксплойты, приводящие к удалённому выполнению кода при получении и загрузке писем в почтовом клиенте. При этом эксплуатация не должна зависеть от действий пользователя — вектор атаки должен работать даже в том случае, если получатель не читал письмо и не открывал вложение», — пишет Zerodium.

Также компания напомнила исследователям в области кибербезопасности, что они могут получить до 200 тысяч долларов за RCE-эксплойты для брешей в Mozilla Thunderbird.


Напомним, что в октябре прошлого года Zerodium предлагала вплоть до 2,5 миллионов долларов за уязвимости нулевого дня в Windows-версиях популярных VPN-клиентов: ExpressVPN, NordVPN и Surfshark.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru