



Zerodium предлагает $400 000 за RCE-эксплойты для 0-day в Microsoft Outlook

Zerodium предлагает $400 000 за RCE-эксплойты для 0-day в Microsoft Outlook

Zerodium предлагает $400 000 за RCE-эксплойты для 0-day в Microsoft Outlook

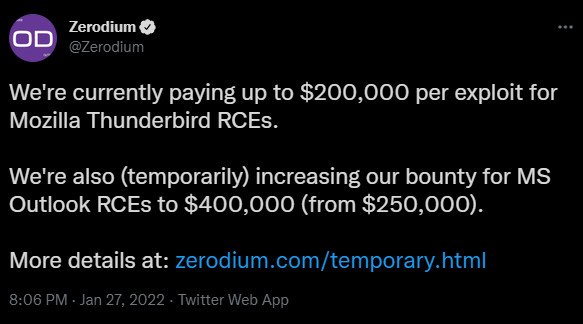
Компания Zerodium, занимающаяся продажей и покупкой эксплойтов, сообщила, что готова заплатить до 400 тысяч долларов за уязвимости нулевого дня (0-day) в почтовом клиенте Microsoft Outlook, позволяющие удалённо выполнить код. В Zerodium отметили, что это временное предложение.

Стандартная цена Zerodium за RCE-баг в Microsoft Outlook равна $250 000, при этом автор должен сопроводить технические детали полностью рабочим эксплойтом, который без сбоев использует описанную брешь.

За 400 тысяч долларов Zerodium рассчитывает получить готовый эксплойт, приводящий к удалённому выполнению кода безо всякого взаимодействия с пользователем. Это так называемый Zero-Click (0-click), который должен сработать в момент, когда Microsoft Outlook получает или загружает письма.

«Мы временно поднимаем сумму вознаграждения за RCE-эксплойт для дыр в Microsoft Outlook — с $250 000 до $400 000. Нас интересуют эксплойты, приводящие к удалённому выполнению кода при получении и загрузке писем в почтовом клиенте. При этом эксплуатация не должна зависеть от действий пользователя — вектор атаки должен работать даже в том случае, если получатель не читал письмо и не открывал вложение», — пишет Zerodium.

Также компания напомнила исследователям в области кибербезопасности, что они могут получить до 200 тысяч долларов за RCE-эксплойты для брешей в Mozilla Thunderbird.


Напомним, что в октябре прошлого года Zerodium предлагала вплоть до 2,5 миллионов долларов за уязвимости нулевого дня в Windows-версиях популярных VPN-клиентов: ExpressVPN, NordVPN и Surfshark.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru