



Zerodium предлагает $400 000 за RCE-эксплойты для 0-day в Microsoft Outlook

Zerodium предлагает $400 000 за RCE-эксплойты для 0-day в Microsoft Outlook

Zerodium предлагает $400 000 за RCE-эксплойты для 0-day в Microsoft Outlook

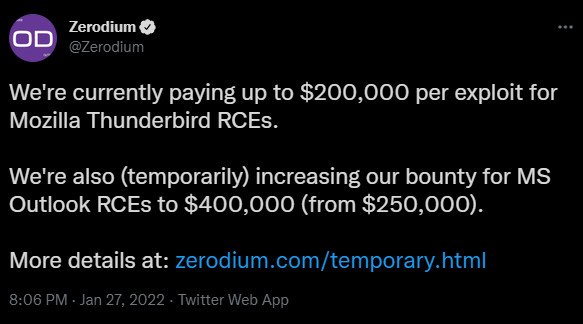
Компания Zerodium, занимающаяся продажей и покупкой эксплойтов, сообщила, что готова заплатить до 400 тысяч долларов за уязвимости нулевого дня (0-day) в почтовом клиенте Microsoft Outlook, позволяющие удалённо выполнить код. В Zerodium отметили, что это временное предложение.

Стандартная цена Zerodium за RCE-баг в Microsoft Outlook равна $250 000, при этом автор должен сопроводить технические детали полностью рабочим эксплойтом, который без сбоев использует описанную брешь.

За 400 тысяч долларов Zerodium рассчитывает получить готовый эксплойт, приводящий к удалённому выполнению кода безо всякого взаимодействия с пользователем. Это так называемый Zero-Click (0-click), который должен сработать в момент, когда Microsoft Outlook получает или загружает письма.

«Мы временно поднимаем сумму вознаграждения за RCE-эксплойт для дыр в Microsoft Outlook — с $250 000 до $400 000. Нас интересуют эксплойты, приводящие к удалённому выполнению кода при получении и загрузке писем в почтовом клиенте. При этом эксплуатация не должна зависеть от действий пользователя — вектор атаки должен работать даже в том случае, если получатель не читал письмо и не открывал вложение», — пишет Zerodium.

Также компания напомнила исследователям в области кибербезопасности, что они могут получить до 200 тысяч долларов за RCE-эксплойты для брешей в Mozilla Thunderbird.


Напомним, что в октябре прошлого года Zerodium предлагала вплоть до 2,5 миллионов долларов за уязвимости нулевого дня в Windows-версиях популярных VPN-клиентов: ExpressVPN, NordVPN и Surfshark.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru