



Android-зловред Dark Herring проник на 105 млн смартфонов, украл $100 млн

Android-зловред Dark Herring проник на 105 млн смартфонов, украл $100 млн

Android-зловред Dark Herring проник на 105 млн смартфонов, украл $100 млн

В ходе киберкампании, нацеленной на пользователей мобильных устройств, злоумышленникам удалось обогатиться на сотни миллионов долларов. А всё благодаря 470 вредоносным Android-приложениям, размещённым в официальном магазине Google Play Store.

Каждая из этих злонамеренных программ устанавливала на девайсы пользователей зловред, известный под именем Dark Herring. Команда Zimperium, наблюдавшая за активностью кибергруппы, оценила сумму ущерба в сотни миллионов долларов — около 15 долларов (1 194 руб.) на каждую жертву.

К счастью, на сегодняшний день Google уже удалила 470 опасных приложений из Play Store, однако это не значит, что угроза полностью миновала. В сторонних магазинах приложений этот софт всё ещё доступен.

Расчёт киберпреступников был на то, что лишние 15 долларов, добавленные к ежемесячным расходам на сотовую связь, вряд ли бросятся в глаза рядовому пользователю. Стоит учитывать, что в оборот злоумышленников попали более ста аккаунтов, которые и сложили в итоге такую крупную сумму прибыли.

Согласно отчёту Zimperium, вредоносное приложение Dark Herring было обнаружено более чем на 105 млн Android-устройств. Исследователи впервые обратили внимание на кампанию в марте 2020 года, вплоть до ноября операторы зловреда беспрепятственно обкрадывали владельцев смартфонов.

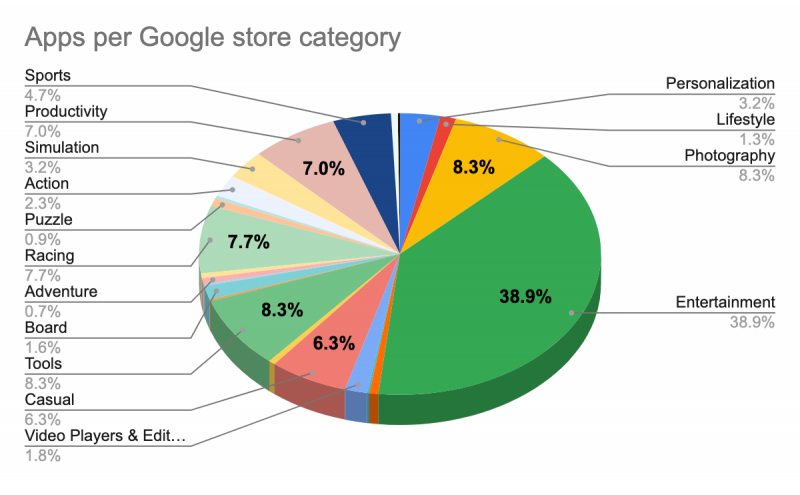
Специалисты Zimperium считают, что за Dark Herring стоит относительно новая киберпреступная группировка, использующая нестандартный подход и интересную инфраструктуру. Аналитики также привели диаграмму, на которой видно, под какую категорию мобильных приложений злоумышленники предпочитали маскировать свой софт:

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru