



Кибервымогатели взламывают крупные Instagram-аккаунты и требуют выкуп

Кибервымогатели взламывают крупные Instagram-аккаунты и требуют выкуп

Кибервымогатели взламывают крупные Instagram-аккаунты и требуют выкуп

Новая фишинговая кампания, на которую наткнулись эксперты Secureworks, нацелена на Instagram-аккаунты крупных компаний и значимых персонажей. Злоумышленники специально выбирают инфлюенсеров с большим количеством подписчиков, чтобы взломать учётные записи, а затем потребовать выкуп за возврат аккаунта.

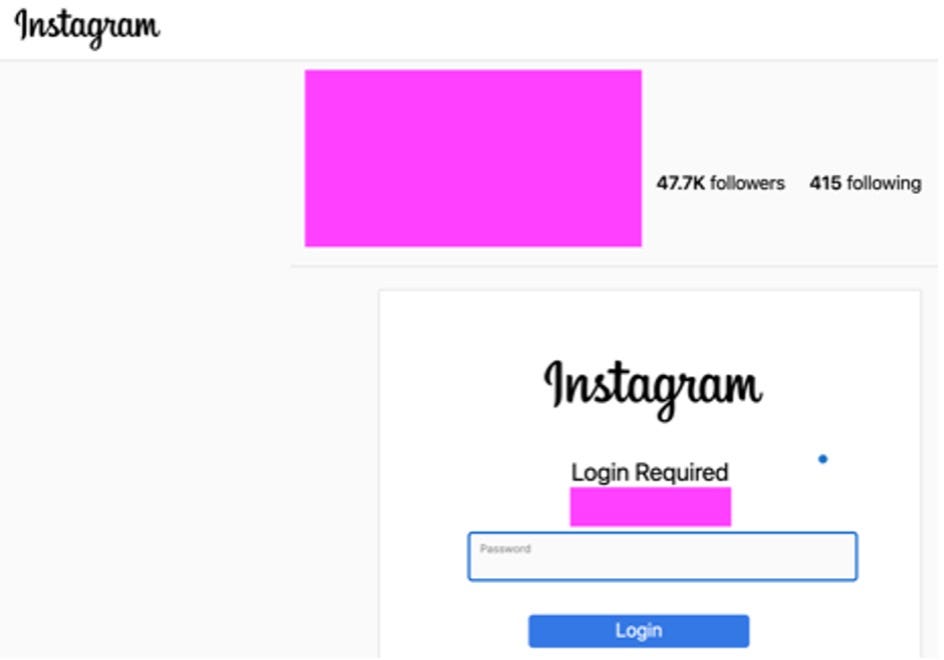
Согласно отчёту исследователей, атака фишеров начинается с отправки сообщения от лица самой социальной сети Instagram, уведомляющем о нарушении авторских прав. В этом сообщении есть ссылка, которая отправляет пользователей на вредоносный сайт, находящийся под контролем операторов кампании.

Уже там владельца аккаунта просят ввести логин и пароль, чтобы аутентифицироваться для проверки информации о возможном нарушении авторских прав. Если пользователь вводит учётные данные, они тут же отправляются в руки злоумышленников.


Далее атакующие максимально оперативно меняют пароль и имя пользователя. Юзернейм после смены будет представлять собой вариации словосочетания «pharabenfarway», после которого будет стоять число подписчиков угнанного аккаунта.

Затем в профиле появляется комментарий: «эта учётная запись предназначена для продажи владельцу». В послании также есть сокращённая WhatsApp ссылка (wa . me) и контактный номер злоумышленника. При клике по ссылке запускается мессенджер с соответствующим чатом.

Кроме того, фишеры отправляют жертве текстовое сообщение на тот номер, который указан в профиле Instagram. После этого следует заключительный этап — обсуждение суммы выкупа, которую законный владелец аккаунта должен заплатить.

По словам Secureworks, телефонные номера злоумышленников говорят о том, что они базируются в России и Турции. В некоторых случаях фишеры требовали 40 тысяч долларов за возврат учётной записи.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru